تهدیدات پیشرفته (APT)
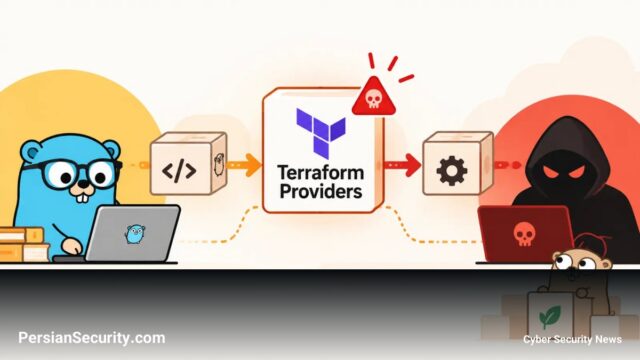
تزریق بدافزار به ابزارهای توسعه؛ تبدیل Terraform Providers به مسیرهای حمله
عامل تهدید Graphalgo با استفاده از تکنیک Typosquatting در Terraform Providers و ماژولهای Go، بدافزارهای دسترسی از راه دور را…
عامل تهدید Graphalgo با استفاده از تکنیک Typosquatting در Terraform Providers و ماژولهای Go، بدافزارهای دسترسی از راه دور را…
یک بسته مخرب در npm با ادعای همکاری در برنامه Bug-Bounty شرکت Twilio، تلاش کرده است تا متغیرهای محیطی و…
مهاجمان با سوءاستفاده از مکانیزم Trusted Publishing در npm، بدافزار GHAPPIER را در قالب یک بهروزرسانی امضا شده توزیع کردند…
شرکت CrowdSec در اثر حمله زنجیره تأمین TanStack و سرقت توکن OAuth از یک توسعهدهنده سابق، ۱۷۰ مخزن خصوصی GitHub…
حمله زنجیرهای به اپلیکیشن Ribon منجر به سرقت دادههای حساس مشتریان در پلتفرم BigCommerce شد. این نفوذ از طریق سوءاستفاده…
یک حمله زنجیره تأمین در NPM با استفاده از بستههای تقلیدی و مخفی کردن کد در Prototypeهای جاوااسکریپت، میلیونها دانلود…
بسته مخرب indexed-btree با دور زدن محدودیتهای اسکریپتهای نصب npm، کدهای خود را در زمان اجرا فعال میکند و از…
حمله GHAPPIER با سوءاستفاده از حساب یک توسعهدهنده، منجر به مسمومسازی بسته npm و آلودگی دهها مخزن GitHub شد. این…
تحقیقات جدید نشان میدهد ۲۰٪ سازمانهای آب و فاضلاب آمریکا به دلیل بدافزارهای Infostealer دچار افشای دادههای هویتی شدهاند که…
گروه N0n دادههای حساس بیش از ۱۰ زنجیره خردهفروشی را از طریق نفوذ به نرمافزار FinSoft سرقت کرده است. این…