بدافزار و تروجان
تغییر استراتژی DarkMe RAT: جایگزینی اکسپلویتهای Zero-Day با فیشینگ ساده
بدافزار DarkMe RAT استراتژی خود را از استفاده از آسیبپذیریهای Zero-Day به فیشینگ ساده تغییر داده تا کاربران عادی و…
بدافزار DarkMe RAT استراتژی خود را از استفاده از آسیبپذیریهای Zero-Day به فیشینگ ساده تغییر داده تا کاربران عادی و…
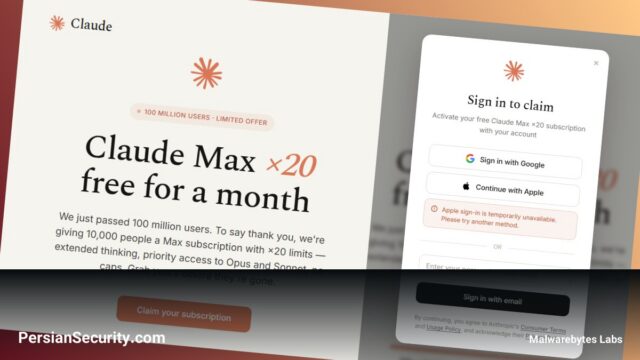
یک کمپین فیشینگ جدید با استفاده از تکنیک Browser-in-the-Browser و وعده اشتراک رایگان Claude Max، تلاش میکند اطلاعات حسابهای گوگل…
نشت دادههای مشتریان Master of Malt به دلیل سرقت API Key از اپلیکیشن شخص ثالث Ribon رخ داد که منجر…
مایکروسافت پلتفرم EvilTokens را که با استفاده از هوش مصنوعی و تکنیک Device Code Phishing بیش از ۱۰ هزار سازمان…
پلتفرم EvilTokens با استفاده از هوش مصنوعی و تکنیک Device Code Phishing، توانست MFA را دور زده و هزاران حساب…
گزارش جدید ANY.RUN نشان میدهد حملات فیشینگ در صنایع مالی و تولیدی به شدت افزایش یافته و از ارسال بدافزار…
نفوذ به یک اپلیکیشن Third-party در پلتفرم BigCommerce منجر به سرقت اطلاعات شخصی مشتریان فروشگاه Master of Malt شد. این…
تروجان بانکی RemControl با استفاده از قابلیتهای Accessibility اندروید و لایههای فیشینگ، اطلاعات بانکی کاربران در اروپا و خاورمیانه را…
مایکروسافت و شرکای امنیتی سرویس فیشینگ EvilTokens را که با استفاده از هوش مصنوعی برای تحلیل ایمیلها و تسهیل کلاهبرداریهای…
شرکت Proofpoint با معرفی سیستم Agentic Collaboration Security، از مدلهای تشخیص مبتنی بر قصد برای شناسایی حملات پیچهای که از…