امنیت هوش مصنوعی
روشهای پنهانسازی دستورالعملهای مخرب در مهارتهای هوش مصنوعی
تحقیقات جدید نشان میدهد مهاجمان از تکنیکهایی مانند کاراکترهای نامرئی یونیکد و کامنتهای HTML برای مخفی کردن دستورالعملهای مخرب در…
تحقیقات جدید نشان میدهد مهاجمان از تکنیکهایی مانند کاراکترهای نامرئی یونیکد و کامنتهای HTML برای مخفی کردن دستورالعملهای مخرب در…
تکنیک ClickFix با بهرهگیری از ابزارهای هوش مصنوعی و جعل صفحات نصب، کاربران را به اجرای دستورات مخرب در ترمینال…
مهاجمان با جعل برندهای معتبری مانند ChatGPT و Claude، از اعتماد کارمندان به ابزارهای هوش مصنوعی برای سرقت اعتبارنامهها و…
گوگل کروم با هدف مقابله با حملات مهندسی اجتماعی ClickFix، مکانیزمی برای شناسایی و هشدار در مورد دستورات مخرب کپیشده…
حمله زنجیره تأمین (Supply Chain Attack) به ابزار CLI شرکت OVHcloud از طریق تسخیر حساب GitHub یک توسعهدهنده رخ داده…
گروه Lazarus با اجرای عملیات FlashHole، از تکنیکهای نوین مهندسی اجتماعی مبتنی بر هوش مصنوعی و سوءاستفاده از نرمافزارهای امنیتی…
حمله زنجیره تأمین به سرورهای بهروزرسانی AOMEI منجر به توزیع بدافزار و سرقت هشهای رمز عبور شده است. مهاجمان با…
افزونه Rank Math PRO در نسخهای خاص به بدافزار آلوده شده که از طریق مکانیزمهای ماندگاری پیشرفته، امکان ایجاد Backdoor…
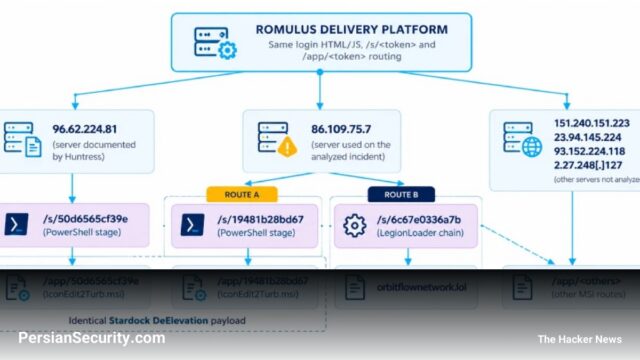
پژوهشگران امنیتی از پلتفرم جدید ROMULUS پردهبرداری کردند که از تکنیکهای مهندسی اجتماعی ClickFix برای توزیع بدافزارهایی مانند LegionLoader استفاده…
نشت پایگاه داده شرکت TeamUpdraft منجر به افشای کلیدهای اتصال سرویس UpdraftCentral شده است که به مهاجمان اجازه میدهد افزونههای…