تهدیدها و حوادث
سوءاستفاده از دامنههای Placeholder در حملات ClickFix برای هدف قرار دادن توسعهدهندگان
عوامل تهدید با ثبت دامنه third-party[.]com که در مستندات فنی به عنوان Placeholder استفاده میشود، حملات ClickFix را برای اجرای…
عوامل تهدید با ثبت دامنه third-party[.]com که در مستندات فنی به عنوان Placeholder استفاده میشود، حملات ClickFix را برای اجرای…
بررسی نقش مدلهای زبانی بزرگ در اتوماسیون حملات سایبری و گذار از ابزارهای کمکی به Agentهای خودمختار تهاجمی. این تحلیل…
کشف بدافزار در نسخه 1.00 ماژول IO::Socket::SSL::SelfCertificate در Perl که منجر به اجرای کد دلخواه از طریق اسکریپتهای Python مبهمسازی…
گروه Kimsuky با استفاده از فایلهای LNK مخرب در قالب فاکتورهای جعلی بیمه، کاربران و کارکنان صنعت بیمه را هدف…
تحلیل جدیدترین متدهای مهندسی اجتماعی از جمله کلاهبرداریهای ACATS و فیشینگهای هدفمند با استفاده از جعل هویت سازمانهای دولتی و…
کمپین جدیدی از بدافزار MintsLoader با سوءاستفاده از حسابهای ایمیل گواهیشده (PEC) و ارسال درخواستهای پرداخت جعلی در حال گسترش…
برای اولین بار یک بدافزار ویندوزی شناسایی شده است که از مدلهای زبانی بزرگ (LLM) برای مدیریت ارتباطات C2 استفاده…
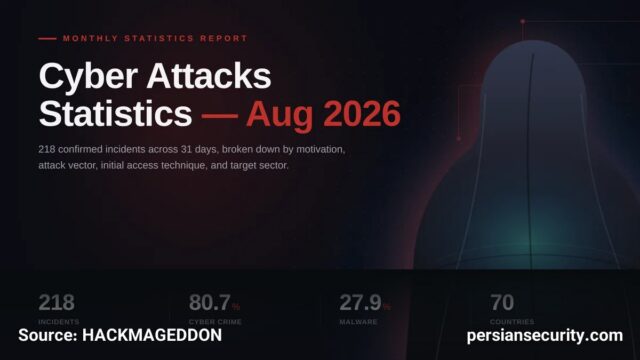
گزارش اوت ۲۰۲۶ نشان میدهد که بیش از ۸۰ درصد از ۲۱۸ حمله سایبری تایید شده با هدف مالی انجام…
مهاجمان با ایجاد پروفایلهای شغلی جعلی، توسعهدهندگان زبان Rust را هدف قرار داده و از طریق ارسال کدهای مخرب در…