
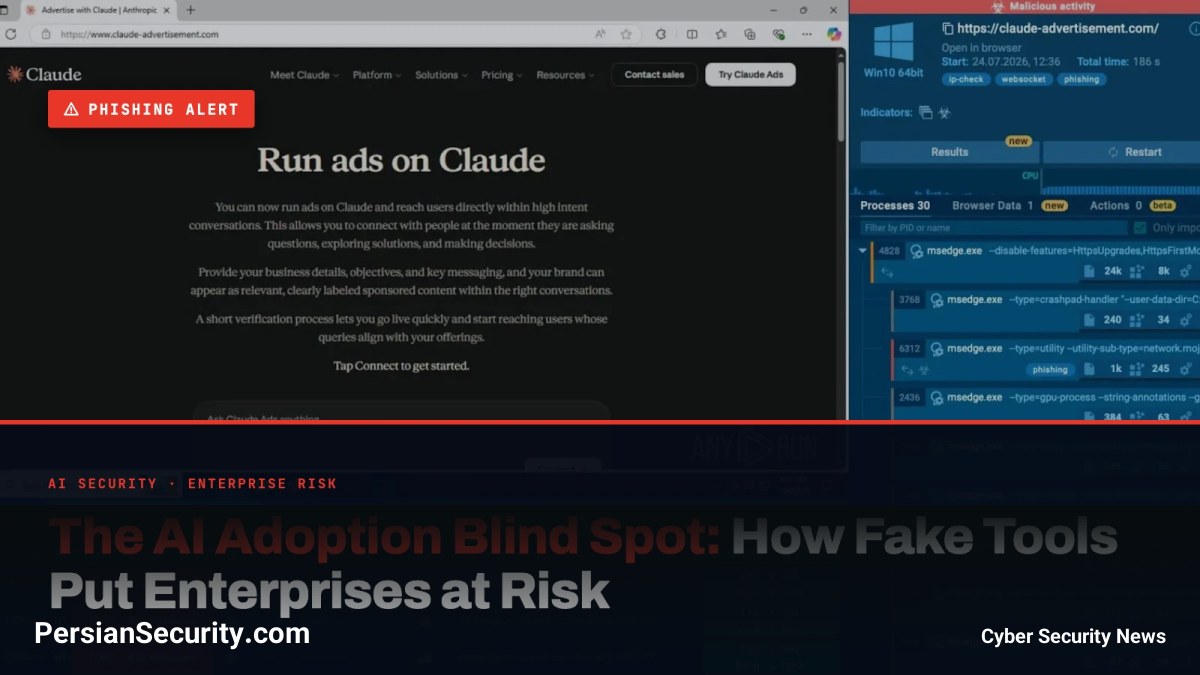
با افزایش سرعت پذیرش هوش مصنوعی (AI adoption) در سازمانها، کارمندان بهطور فزایندهای به پلتفرمهایی مانند ChatGPT، Claude و Microsoft Copilot برای انجام امور روزمره وابسته شدهاند. مجرمان سایبری (Cybercriminals) با سوءاستفاده از این اعتماد رو به رشد، اپلیکیشنهای مخربی را تحت پوشش ابزارهای معتبر هوش مصنوعی توزیع میکنند تا اعتبارنامهها (Credentials) را سرقت کرده، بدافزار (Malware) منتشر کنند و به محیطهای سازمانی دسترسی یابند.
گزارش تحقیقات ANY.RUN
تحقیقات اخیر نشان میدهد که مهاجمان با جعل برندهای محبوب هوش مصنوعی، کاربران شرکتی از جمله توسعهدهندگان و تیمهای بازاریابی را هدف قرار میدهند. این یافتهها چالشی جدی برای مدیران امنیت ایجاد کرده است: شناسایی تهدیداتی که پشت اپلیکیشنهای آشنا پنهان شدهاند، پیش از آنکه منجر به سرقت حسابها یا اختلال گسترده در کسبوکار شوند.
بر اساس تحلیلهای انجام شده در سندباکس (Sandbox)، فعالیتهای مخرب در صنایع مختلفی از جمله فناوری، مخابرات، آموزش، مشاوره، تولید، مراقبتهای بهداشتی و امور مالی مشاهده شده است.
نقشهای هدف در حملات
- توسعهدهندگان (Developers): دستیاران کدنویسی جعلی (Fake AI coding assistants) میتوانند کد منبع (Source code)، اعتبارنامههای ابری (Cloud credentials) و کلیدهای API را به خطر بیندازند. برای مثال، صفحات جعلی GitHub Copilot CLI دستورالعملهای نصب مخربی را ارائه میدهند.
- تیمهای بازاریابی (Marketing teams): برنامههای تبلیغاتی جعلی با هدف قرار دادن کارمندانی که به بودجههای تبلیغاتی، سیستمهای صورتحساب و حسابهای تجاری دسترسی دارند، طراحی میشوند.
- سایر کاربران سازمانی: اپلیکیشنهای دسکتاپ جعلی میتوانند کارمندان را در معرض بدافزار و سرقت نشستهای مرورگر (Browser-session theft) قرار دهند.
زنجیره حمله (Attack Chain)
مهاجمان معمولاً از این مراحل برای نفوذ استفاده میکنند:
- جعل برند (Initial Lure): استفاده از وبسایتها، تبلیغات و گفتگوهای جعلی برای جعل هویت ChatGPT، Claude، Microsoft Copilot یا Google Gemini.
- تحویل مخرب (Malicious Delivery): فریب کاربران برای دانلود نصبکنندههای (Installers) آلوده یا اجرای دستورات مخرب تحت عنوان مراحل نصب نرمافزار.
- اجرای پیلود (Payload Execution): پس از اجرا، کدهای مخرب ابزارهای سرقت اطلاعات (Information stealers) را مستقر میکنند.
- سرقت اعتبارنامهها (Credential Theft): جمعآوری رمز عبور، کوکیهای نشست (Session cookies)، توکنهای احراز هویت و سایر دادههای حساس.
- تأثیر بر کسبوکار: دسترسی غیرمجاز به سیستمهای سازمانی که میتواند منجر به نشت دادهها یا نفوذهای گستردهتر شود.
گسترش به سیستمعامل macOS
اگرچه ویندوز هدف اصلی است، اما دستگاههای macOS نیز در امان نیستند. صفحات نصب جعلی میتوانند کاربران مک را فریب دهند تا دستورات مخرب را در ترمینال (Terminal) کپی کنند، در حالی که این اقدامات خطرناک تحت پوشش دستورالعملهای روتین نصب نرمافزار ارائه میشوند.


