
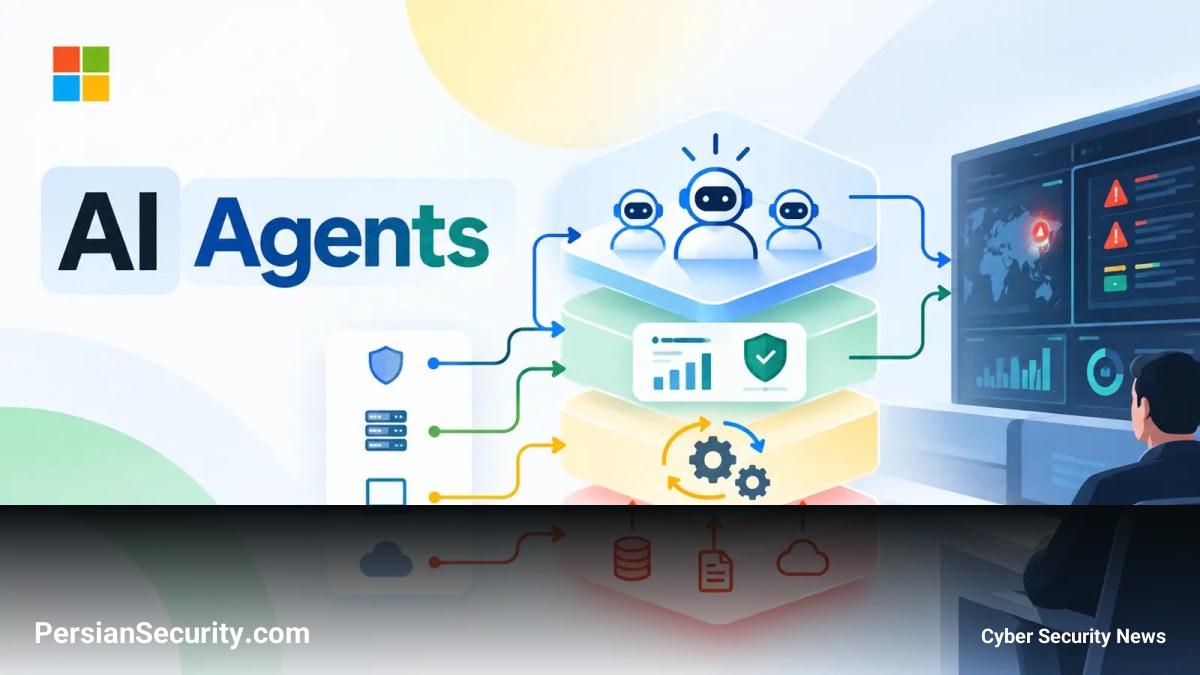
حملات سایبری امروزه با سرعتی پیش میروند که تیمهای امنیتی برای بررسی و تحلیل آنها با چالش جدی مواجه هستند. عوامل تهدید بهطور فزایندهای از Agentهای هوش مصنوعی برای خودکارسازی مراحلی استفاده میکنند که پیشتر نیازمند چندین نیروی انسانی بود، در حالی که مدافعان همچنان با ابزارهای مجزای نظارتی و حفاظتی سر و کله میزنند.
معرفی مدل ISOC: ادغام SIEM و Defender
مایکروسافت در پاسخ به این عدم توازن، مدل جدیدی از مرکز عملیات امنیت را تحت عنوان ISOC (Integrated Security Operations Center) معرفی کرده است. هدف از این رویکرد، تجمیع قابلیتهای مدیریت رویدادها و اطلاعات امنیتی (SIEM) با سیستمهای حفاظت از تهدیدات در محیط Microsoft Defender است تا فاصله بین شناسایی تهدید و پاسخ به آن (Response Time) به حداقل برسد.
تغییر معماری از ابزارهای مجزا به محیط یکپارچه
در مدل سنتی، تحلیلگران مجبورند برای بازسازی داستان یک حادثه (Incident Story)، بین ابزارهای مختلف جابجا شوند که این امر منجر به اتلاف زمان میشود. معماری ISOC بر پایه سه رکن اصلی بنا شده است:
- سیگنالهای فعالیت (Activity Signals): شناسایی سریع رفتارهای مشکوک.
- زمینه یا کانتکست (Context): ارائه توضیحاتی که معنای سیگنالها را روشن میکند.
- کنترلهای پاسخ (Response Controls): ابزارهایی برای واکنش سریع به تهدید.
نقش Agentهای هوش مصنوعی و نظارت انسانی
در این ساختار، Agentهای هوش مصنوعی بر روی یک بستر مشترک از دادهها عمل کرده و وظایف تکراری مانند بررسی اولیه و شکار تهدیدات (Threat Hunting) را بر عهده میگیرند. با این حال، مایکروسافت تأکید دارد که نظارت انسانی (Human Oversight) همچنان محور اصلی است؛ به این معنا که اولویتبندی اقدامات و تصمیمگیری در مورد پیامدهای عملیاتها بر عهده تحلیلگران ارشد خواهد بود.
حلقه حفاظت یکپارچه (Integrated Protection Loop)
یکی از ویژگیهای کلیدی این سیستم، ایجاد یک حلقه بازخورد است. ISOC میتواند از آموختههای هر حمله برای تقویت دفاعها پیش از حرکت بعدی مهاجم استفاده کند. این قابلیت با ترکیب اطلاعات مربوط به سطح مواجهه (Exposure) و دادههای Threat Intelligence، تمرکز تیمهای امنیتی را بر روی ریسکهای حیاتیتر معطوف میکند.
در حال حاضر این قابلیتها در حالت Preview در دسترس هستند و اثربخشی واقعی آنها در محیطهای عملیاتی و میزان کاهش زمان پاسخدهی، نیازمند بررسیهای مستقل است.


