
بحثهای جاری در میان رهبران امنیت درباره این است که آیا هوش مصنوعی (AI) کلاس جدیدی از حملات سایبری ایجاد میکند یا خیر. اما تغییری که در حال وقوع است، بسیار آرامتر و ملموستر است: AI هزینه تکرار حملات شکستخورده را به شدت کاهش داده است.
تاثیر AI بر چرخه حمله
در گذشته، اگر یک مهاجم به حسابی با دسترسی محدود در محیط Cloud دست مییافت و در تلاش برای Privilege Escalation شکست میخورد، ساعتها زمان صرف مطالعه مستندات، بررسی دسترسیها و عیبیابی اسکریپتها میشد. اما اکنون با حضور مدلهای زبانی، خطاها سریعاً تحلیل شده، اسکریپتها اصلاح میشوند و مسیرهای جدید Enumeration در عرض چند دقیقه تست میشوند. این یعنی AI نه لزوماً قابلیت جدیدی ایجاد کرده، بلکه زمان، مهارت و هزینه مورد نیاز در مراحل میانی یک نفوذ را حذف کرده است.
شکاف میان سرعت حمله و پاسخ دفاعی
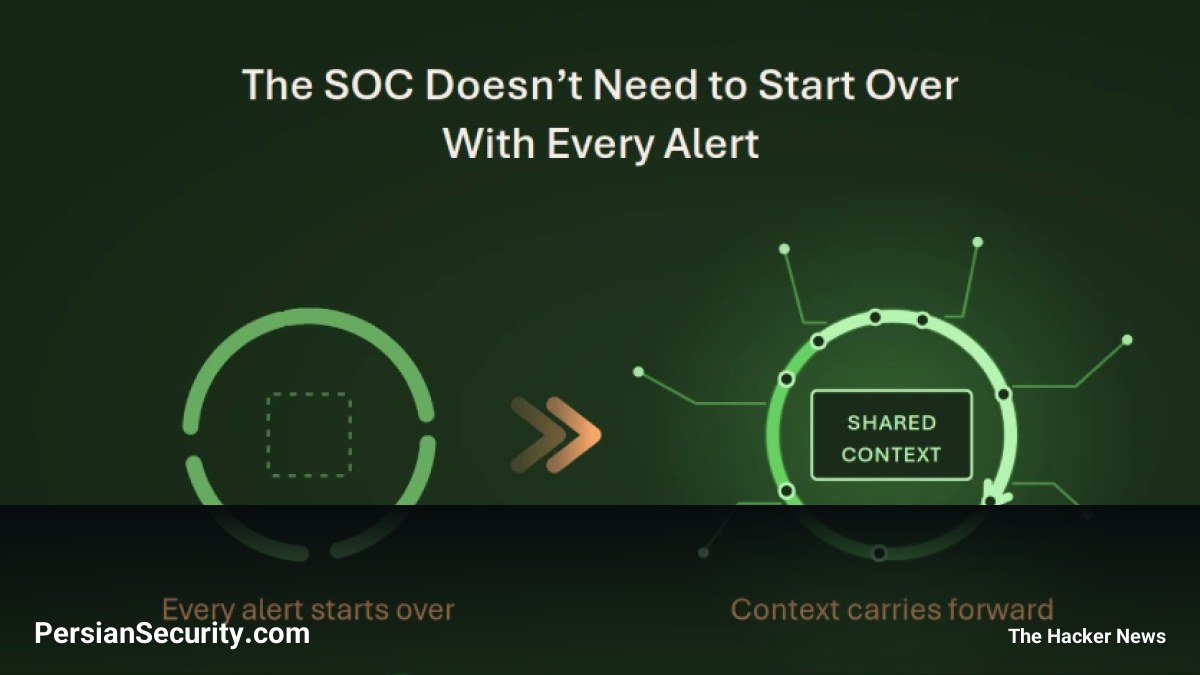
چرخه حمله به صورت یک حلقه (Loop) عمل میکند: مشاهده محیط، حدس زدن، آزمایش، تحلیل پاسخ و اصلاح حدس. AI این چرخه را برای مهاجم فشرده میکند. در مقابل، دفاع در SOC معمولاً با وقفه مواجه است. یک Alert صادر میشود، اما به دلیل نبود Context، تحلیلگر باید دوباره قطعات پازل را از کنسولهای مختلف (Identity, SIEM, EDR) جمعآوری کند. این فاصله زمانی بین شناسایی و تصمیمگیری، همان Decision Latency است که در بسیاری از SOCها اندازهگیری نمیشود.
مشکل «دستدادنهای پرتلف» (Lossy Handshake)
در سازمانهای بزرگ، توابع امنیتی بین تیمهای مختلف (Threat Intelligence, Hunting, Detection Engineering, Investigation و Remediation) تقسیم شدهاند. مشکل اصلی نه در خود این توابع، بلکه در انتقال اطلاعات بین آنهاست. هر بار که یک مورد از تیمی به تیم دیگر منتقل میشود، دانش و استدلال پشت آن تحلیل از بین میرود و تنها یک Indicator یا Ticket ساده باقی میماند. این وضعیت باعث میشود تحلیلگران ارشد مجبور شوند هر بار incident را از صفر بازسازی کنند که منجر به Burnout و خروج تخصص از سازمان میشود.
راهکار: SOC وضعیتمند (Stateful SOC)
برای مقابله با این چالش، SOC باید «وضعیتمند» شود. به جای تکیه بر تیکتهای ایزوله، سازمان باید یک حافظه عملیاتی مشترک (Shared Operational Memory) ایجاد کند که شامل پنج رکن باشد:
- Context: درک دقیق از داراییها و کاربران.
- Hypothesis: ثبت فرضیات و استدلالهای تحلیلگر.
- Evidence: شواهد جمعآوری شده به همراه منشأ آنها.
- Uncertainty: ثبت صریح آنچه «مشاهده نشده» یا «نامعلوم» است (به جای جملات گمراهکننده مانند «فعالیت مخربی مشاهده نشد»).
- Control: تعریف دقیق سطوح دسترسی و تاییدیه برای هر اقدام.
نقش Agentic AI در مدل جدید
اضافه کردن Agentهای هوشمند به یک SOC بدون وضعیت (Stateless)، تنها باعث میشود مدلهای شکستخورده سریعتر اجرا شوند. اما AI در یک محیط Stateful میتواند به صورت هدفمند عمل کند: Threat Intelligence دلیل اهمیت یک تهدید را توضیح دهد، Hunting محدودههای پوشش داده شده و نشده را گزارش کند و Investigation تمام شواهد و فرضیات رقیب را در قالب یک Object واحد بستهبندی کند.
در نهایت، هدف این است که تحلیلگر به جای صرف زمان برای جمعآوری دادهها، وقت خود را صرف به چالش کشیدن فرضیات، بررسی تناسب اقدامات با شواهد و تحلیل Context تجاری کند.


