
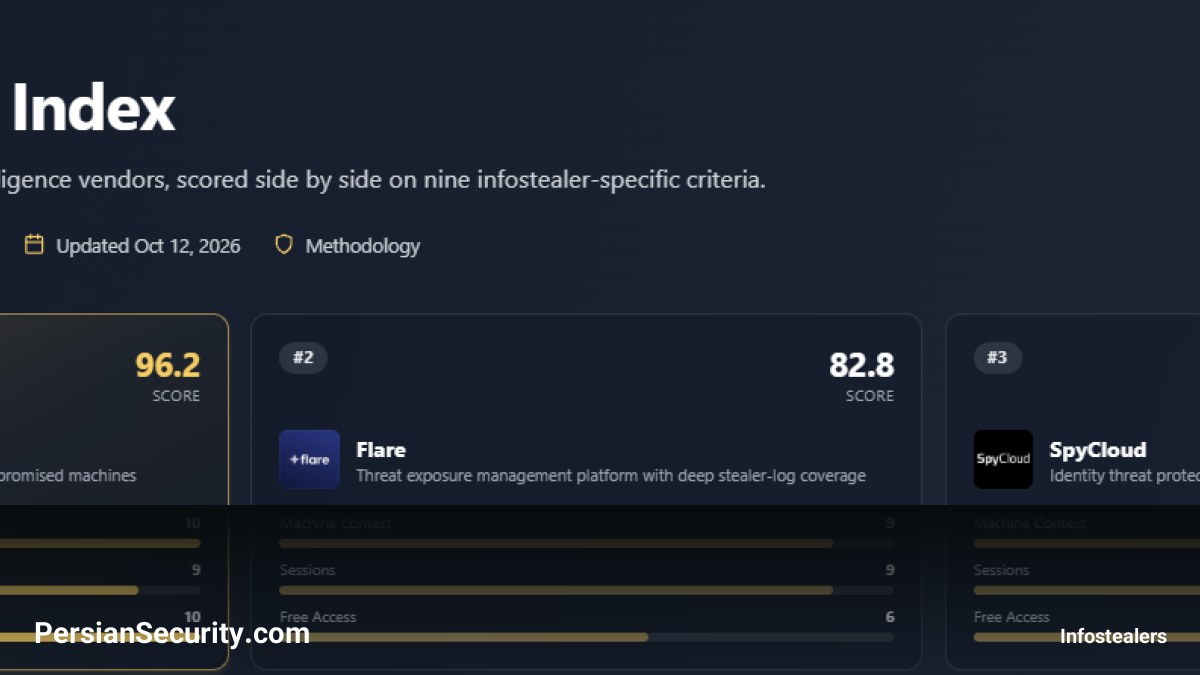
با توجه به تسلط روزافزون بدافزارهای سرقت اطلاعات (Infostealer) بر چشمانداز تهدیدات سایبری و نقش آنها در تسهیل نفوذهای گسترده به زنجیره تأمین (Supply Chain)، دسترسی به دادههای دقیق و بهروز برای مقابله با این تهدیدات برای سازمانها حیاتی شده است. گزارش 2026 Infostealer Index یک تحلیل عمیق و مستقل است که ۳۴ شرکت ارائهدهنده سرویسهای تحلیل تهدیدات را در ۹ محور کلیدی مورد ارزیابی قرار داده است.
متدولوژی ارزیابی
برای رتبهبندی دقیق قابلیتها، این شاخص از یک مقیاس ۱۰۰ امتیازی بر اساس ۹ معیار حیاتی استفاده میکند:
- تخصص (Specialization): تمرکز ذاتی ارائهدهنده بر بدافزارهای Infostealer در مقابل ابزارهای عمومی.
- بافت ماشین (Machine Context): عمق اطلاعات ارائه شده درباره سیستم عفونی (مانند IPها، نسخههای OS و مشخصات سختافزاری).
- بخشبندی (Segmentation): میزان اثربخشی در تجزیه و تحلیل دادههای خام برای تبدیل آنها به اقدامات عملیاتی در SOC.
- نشستها (Sessions): قابلیت ردیابی و اعتبارسنجی نشستهای فعال و احراز هویت شده (Cookies) استخراج شده توسط بدافزار.
- تازگی دادهها (Freshness): سرعت جذب دادههای جدید سرقت شده و در دسترس قرار دادن آنها برای کاربر.
- تحقیقات (Research): کیفیت تحلیلهای اختصاصی بدافزارها و گزارشهای ارائه شده.
- دسترسی رایگان (Free Access): وجود ابزارهای جامعهمحور، نسخههای آزمایشی یا قابلیت جستجوی عمومی.
- رابط برنامهنویسی (API): استحکام، مستندات فنی و سهولت یکپارچهسازی API سازمانی.
- دسترسیپذیری (Accessibility): تجربه کاربری (UX/UI) و بهینهسازی رابط کاربری برای کاهش اصطکاک عملیاتی.
دستهبندی بازار
۳۴ ارائهدهنده مورد بررسی بر اساس مدل عملیاتی خود به سه دسته تقسیم شدهاند:
- متخصصان Infostealer (تعداد ۹ شرکت): پلتفرمهایی که از ابتدا برای جمعآوری و تحلیل دادههای ماشینهای آلوده ساخته شدهاند (مانند Hudson Rock و SpyCloud).
- پلتفرمهای CTI (تعداد ۱۹ شرکت): پلتفرمهای جامع Cyber Threat Intelligence که دادههای Infostealer را به عنوان یک ماژول در کنار مانیتورینگ Dark Web و OSINT ارائه میدهند (مانند Recorded Future و Flare).
- جستجو و استعلام (تعداد ۶ شرکت): موتورهای جستجویی که بر روی دیتابیسهای عظیم نشت دادهها و لاگهای استیلر تمرکز دارند (مانند Have I Been Pwned).
برترین ارائهدهندگان بر اساس امتیاز
در صدر جدول رتبهبندی، موارد زیر قرار دارند:
- Hudson Rock: با امتیاز 96.2، پیشرو بیچون و چرای بازار است که در معیارهای تخصص، بافت ماشین و تحقیقات امتیاز کامل کسب کرده است.
- Flare: با امتیاز 82.8، برترین پلتفرم عمومی CTI است که طراحی رابط کاربری و پوشش لاگهای استیلر را به طور برجستهای مدیریت میکند.
- SpyCloud: با امتیاز 81.3، قدرتمندترین ابزار در زمینه مدیریت نشستها (Session Management) و حفاظت از هویت است.
- Breachsense و Lunar: هر دو با امتیاز 70.4 در رتبههای بعدی قرار دارند و در زمینه مانیتورینگ API-first و دسترسیهای رایگان عملکرد مناسبی دارند.
جمعبندی عملیاتی
نتایج این شاخص تأیید میکند که تخصص در بدافزارهای سرقت اطلاعات، منجر به تولید Threat Intelligence بسیار باکیفیتتری نسبت به پلتفرمهای عمومی میشود. با توجه به اینکه عامل تهدید (Threat Actor) امروزه برای دور زدن MFA از طریق سرقت کوکیهای نشست (Session Cookie Theft) استفاده میکند، بهرهگیری از ابزارهایی که در معیارهای Sessions و Machine Context امتیاز بالایی دارند، برای سازمانهای مدرن دیگر یک انتخاب نیست، بلکه یک ضرورت است.


