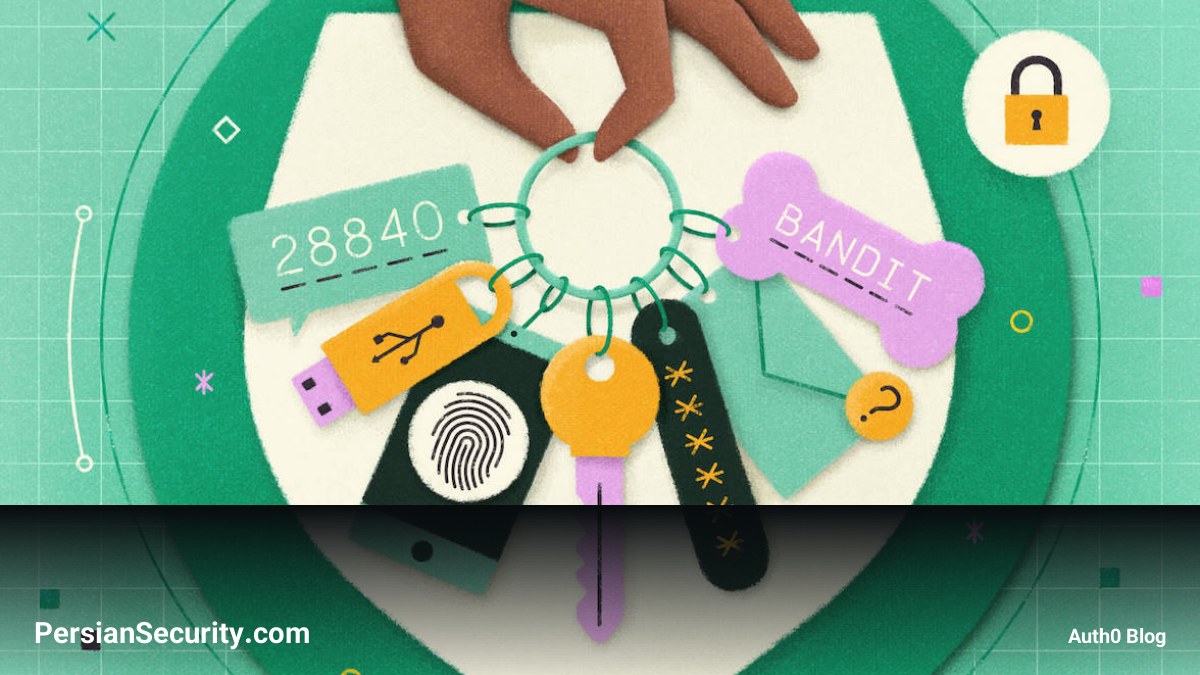
در دنیای امروز، پیادهسازی احراز هویت چندعاملی (Multi-Factor Authentication یا MFA) برای هر سازمان یا استارتاپی به یک ضرورت تبدیل شده است. چه برای نهایی کردن قراردادهای سازمانی، چه برای عبور از ممیزیهای SOC 2 و چه برای تامین امنیت کاربران، وجود MFA دیگر یک انتخاب نیست، بلکه یک الزام است.
چالشهای توسعه داخلی MFA
بسیاری از تیمهای مهندسی در ابتدا تصور میکنند افزودن MFA یک قابلیت ساده است که در زمان کوتاهی پیادهسازی میشود، اما در واقعیت، این مسیر با پیچیدگیهای فنی بسیاری همراه است. توسعه داخلی این سیستم منجر به درگیری تیم با چالشهای زیر میشود:
- یکپارچهسازی با اپلیکیشنهای Authenticator: مدیریت پروتکلهای ارتباطی و استانداردهای مختلف.
- مدیریت QR Codeها: تولید و توزیع امن کدهای QR برای کاربران.
- کدهای بازیابی (Recovery Codes): طراحی مکانیزمهای امن برای ذخیره و بازیابی دسترسی در صورت گم شدن دستگاه کاربر.
- مدیریت موارد خاص (Edge Cases): رسیدگی به سناریوهای پیچیده مانند تغییر شماره تلفن یا دسترسیهای اضطراری.
تأثیر بر بهرهوری تیم توسعه
هر ساعتی که توسعهدهندگان صرف ساخت و نگهداری زیرساختهای ورود (Login Plumbing) میکنند، از زمان توسعه محصول اصلی (Core Product) کاسته میشود. تمرکز بر ساخت ابزارهای زیرساختی که در حال حاضر به صورت سرویسهای آماده (Managed Services) وجود دارند، میتواند منجر به اتلاف منابع انسانی و مالی شود.
جایگزینهای بهینه: استفاده از Identity Providers
به جای توسعه از صفر، استفاده از پلتفرمهای مدیریت هویت (Identity Management) توصیه میشود. این ابزارها امکاناتی نظیر Adaptive MFA را فراهم میکنند؛ به این معنا که سیستم تنها در زمانهای حساس (مانند ورود از یک مکان ناشناس یا شبکه unrecognized) از کاربر درخواست تایید دوم میکند. این رویکرد باعث میشود تجربه کاربری (UX) بهبود یافته و در عین حال، امنیت در سطح استانداردهای صنعتی حفظ شود.