گزارشها و تحلیلها
شکاف مهارتی در عصر هوش مصنوعی: ۷۰ درصد کارکنان از AI استفاده میکنند اما فرصت آموزش ندارند
گزارش Workera نشان میدهد پذیرش ابزارهای AI در سازمانها به شدت افزایش یافته، اما بیش از ۵۶ درصد کارکنان زمان…
گزارش Workera نشان میدهد پذیرش ابزارهای AI در سازمانها به شدت افزایش یافته، اما بیش از ۵۶ درصد کارکنان زمان…
پلتفرم Exvicy با تقلید از ErrTraffic، از طریق تزریق کد در سایتهای وردپرس و استفاده از تکنیکهای مهندسی اجتماعی (ClickFix)،…
بدافزار PamStealer با استفاده از کیف پولهای جعلی ارز دیجیتال و تکنیکهای پیشرفته رمزگشایی متکی به سرور، اعتبارنامهها و دادههای…
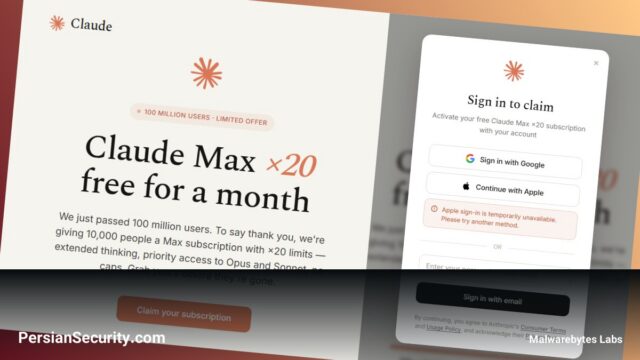
یک کمپین فیشینگ پیشرفته با استفاده از تکنیک Browser-in-the-Browser و وعده اشتراک رایگان Claude Max، اقدام به سرقت اعتبارنامههای حساب…
شرکت Lookout ابزاری برای مقابله با حملات مهندسی اجتماعی پیشرفته، از جمله شبیهسازی صدا و فیشینگ صوتی مبتنی بر هوش…
شرکت Barracuda راهکاری جدید برای مدیریت امنیت و حاکمیت هوش مصنوعی ارائه کرده است که بهطور ویژه برای سازمانهای کوچک…
بدافزار DarkMe RAT استراتژی خود را از استفاده از آسیبپذیریهای Zero-Day به فیشینگ ساده تغییر داده تا کاربران عادی و…
پلیس اروپا با همکاری ۱۷ کشور، یک شبکه سازمانیافته قاچاق مهاجران را که در جعل اسناد و پولشویی فعال بود،…
باتنت CARBONATO با سوءاستفاده از Docker APIهای باز، سیستمها را آلوده کرده و از یک عامل هوش مصنوعی برای سرقت…
{ “title”: “کالبدشکافی عملیات HuWang؛ بزرگترین رزمایش سایبری زنده در مقیاس ملی چین”, “body”: “ عملیات HuWang (به معنای «محافظت…
این گزارش به تحلیل چارچوبهای حقوقی بینالمللی در مورد استقرار تسلیحات متعارف و کشتار جمعی در مدار زمین میپردازد و…
تحلیلی از تجربه برزیل در مقابله با کودتا و اقتدارگرایی از طریق ایجاد ائتلافهای فرابخشی و بهرهگیری از مکانیسمهای قانونی…
یک کمپین فیشینگ جدید با استفاده از تکنیک Browser-in-the-Browser و وعده اشتراک رایگان Claude Max، تلاش میکند اطلاعات حسابهای گوگل…
نسخه جدید بدافزار PamStealer با استفاده از کیف پولهای جعلی ارز دیجیتال، رمزهای عبور و دادههای Keychain کاربران مک را…
کشف یک آسیبپذیری زیرو دِی در دستیار Muse متا، امکان کنترل کامل حساب کاربران و دور زدن محدودیتهای امنیتی macOS…
گروه Incransom حدود 17 گیگابایت داده حساس، شامل مدارک حقوقی و اطلاعات شخصی موکلان موسسه Lemon Law را منتشر کرد.…
کشف آسیبپذیری CVE-2026-96445 در Keycloak اجازه میدهد مهاجمانی که رمز عبور کاربر را دارند، با استفاده از هدرهای HTTP دستکاری…
کشف یک نقص امنیتی در Keycloak که به دلیل نقص در پیادهسازی PAR و مسیر احراز هویت silent، امکان استفاده…