
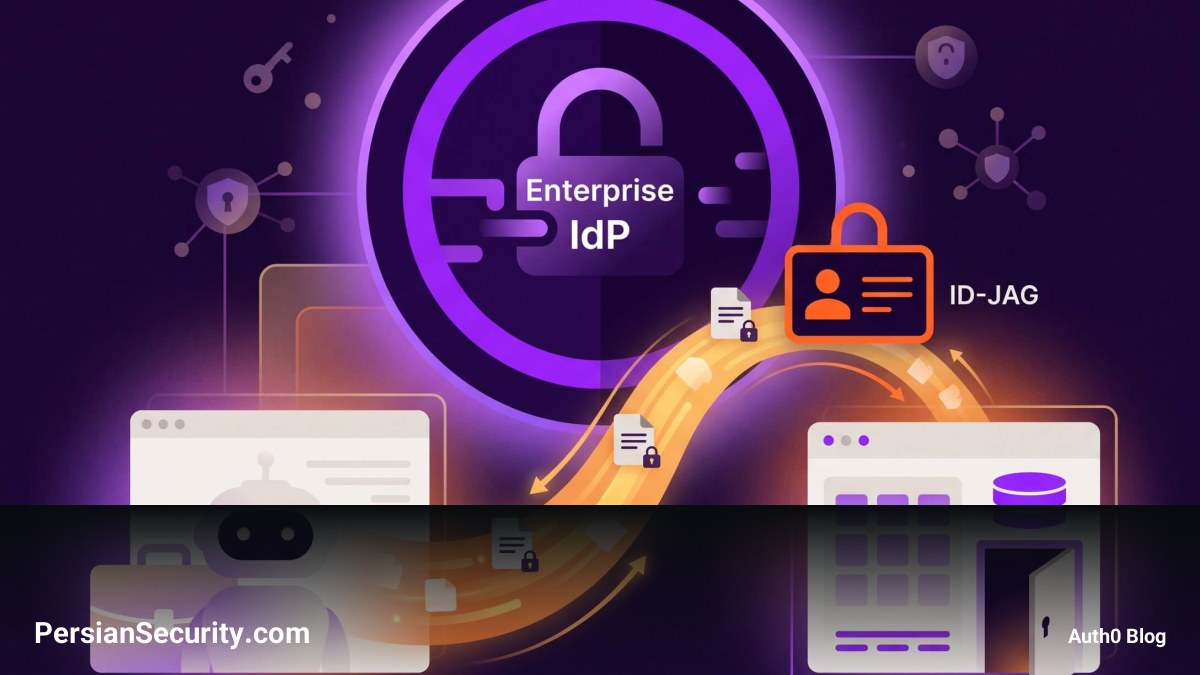
با گسترش استفاده از عاملهای هوش مصنوعی (AI Agents) و اپلیکیشنهای SaaS، چالش مدیریت دسترسیها به شدت افزایش یافته است. در مدلهای سنتی OAuth، هر بار که یک اپلیکیشن نیاز به تعامل با اپلیکیشن دیگری دارد، کاربر با صفحات تایید (Consent Screens) مواجه میشود. در مقیاس سازمانی، این فرآیند منجر به پدیدهای به نام خستگی از تایید (Consent Fatigue) میشود که در آن کاربران به دلیل تعدد درخواستها، بدون بررسی دقیق، آنها را تایید میکنند.
معرفی پروتکل ID-JAG
پروتکل جدید ID-JAG که مخفف Identity Assertion JWT Authorization Grant است، برای حل این چالش طراحی شده است. این مکانیزم از یک توکن امضا شده و کوتاهمدت (JWT) استفاده میکند که توسط ارائهدهنده هویت سازمانی (Enterprise IdP) صادر میشود. این توکن در واقع یک “تاییدیه” (Assertion) است که اعلام میکند یک اپلیکیشن خاص اجازه دارد به نام کاربر، به یک API مشخص دسترسی داشته باشد. توجه داشته باشید که ID-JAG خودِ توکن دسترسی (Access Token) نیست، بلکه ابزاری است که برای دریافت آن مبادله میشود.
تغییر پارادایم: از کاربر به سیاست سازمانی
تفاوت اصلی ID-JAG با روشهای فعلی در نحوه تصمیمگیری است. در این مدل، تصمیمگیری از “درخواست تایید از کاربر” به “اجرای سیاستهای سازمانی (Enterprise Policies)” تغییر مییابد. این فرآیند به صورت یک جریان غیرتعاملی (Non-interactive flow) انجام میشود و نیازی به بازگشت کاربر به مرورگر برای تایید هر جفت از اپلیکیشنها نیست.
فرآیند ID-JAG بر پایه سه نقش اصلی استوار است:
- اپلیکیشن درخواستکننده (Requesting App): اپلیکیشنی که نیاز به دسترسی دارد.
- اپلیکیشن منبع (Resource App): اپلیکیشنی که سرویس یا داده مورد نظر را ارائه میدهد.
- ارائهدهنده هویت (IdP): واسطهای که هویت کاربر را تایید کرده و توکن ID-JAG را صادر میکند.
برای عملکرد صحیح، اپلیکیشن منبع باید از قبل به IdP سازمانی اعتماد داشته باشد (مشابه مکانیزم SSO). پس از ورود اولیه کاربر، تمام مراحل بعدی بدون نیاز به مداخله کاربر و صرفاً بر اساس سیاستهای از پیش تعیین شده توسط مدیران سیستم انجام میشود. اپلیکیشن منبع، امضای ID-JAG را با استفاده از کلیدهای IdP بررسی میکند تا از صحت صدور آن اطمینان حاصل کند.
با توجه به رشد سریع ارتباطات بین اپلیکیشنها در اکوسیستمهای هوش مصنوعی و پروتکلهایی مانند MCP، درک این مکانیزم برای مدیریت امن و مقیاسپذیر دسترسیها در سازمانهای مدرن ضروری است.


