
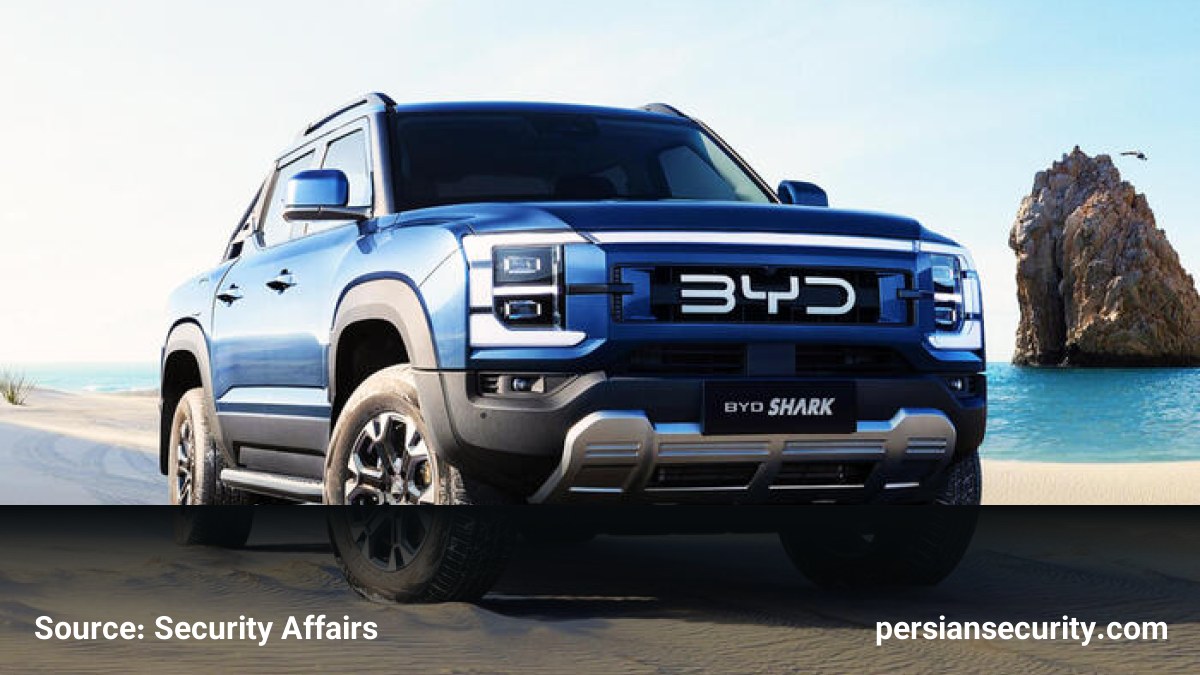
در یک آزمایش اخیر توسط پژوهشگران امنیت سایبری، یک خودروی BYD Shark 6 مورد حمله Remotely Hack قرار گرفت که نتایج آن نشاندهنده مخاطرات جدی در امنیت خودروهای متصل (Connected Cars) است. این آزمایش توسط Dan Hreszczuk از Fortify Labs انجام شد و نشان داد که دسترسی به سیستمهای کنترل خودرو بسیار سادهتر از حد انتظار است.
کنترل عملیاتی و مخاطرات ایمنی
پژوهشگر مذکور توانست بدون نیاز به هیچگونه رمز عبوری (Password)، به نرمافزاری که توابع حیاتی خودرو را کنترل میکند دسترسی پیدا کند. در یک محیط واقعی، مهاجم توانست اقدامات زیر را از راه دور انجام دهد:
- قفل کردن درها در حالی که راننده داخل خودرو بود.
- کنترل سیستم صوتی و نمایش تصاویر تصادفی روی صفحه Infotainment.
- فعالسازی شدید برفپاککنها و پاشش آب روی شیشه جلو.
- خاموش و روشن کردن مکرر چراغهای جلو در هنگام رانندگی در تاریکی.
اگرچه سیستمهای ترمز و دوربینها دارای لایههای امنیتی قویتری بودند و دسترسی به آنها امکانپذیر نبود، اما کنترل چراغها و برفپاککنها در سرعتهای بالا میتواند منجر به حوادث مرگبار شود.
جاسوسی و سرقت اطلاعات حساس
بخش نگرانکنندهتر این آزمایش، قابلیت نظارت و جاسوسی (Surveillance) بود. مهاجم توانست در زمان واقعی (Real-time) موقعیت مکانی خودرو را ردیابی کرده و میکروفونهای داخل کابین را فعال کند. با ضبط صدای راننده و استفاده از تکنیکهای بازپخش، مهاجم توانست دستیار صوتی (Siri) گوشی هوشمند راننده را فریب دهد و اطلاعاتی نظیر آدرس منزل، تاریخ تولد و حتی شماره تلفنهای مخاطبین را استخراج کند.
چالشهای رگولاتوری و حاکمیتی
این نقص امنیتی شدیداً با فقدان استانداردهای حداقلی امنیت سایبری در صنعت خودرو مرتبط است. در حال حاضر، بسیاری از خودروهای متصل فاقد سیستمهای بهروزرسانی منظم (Patch Management) و مدیریت ریسک هستند. همچنین، نگرانیهای گستردهای در مورد قوانین امنیت ملی چین و اجبار شرکتهای سازنده به همکاری با دولت در زمینه اشتراکگذاری دادهها وجود دارد که باعث شده برخی سازمانهای نظامی در کشورهای مختلف، ورود خودروهای چینی به مناطق حساس را ممنوع کنند.


