
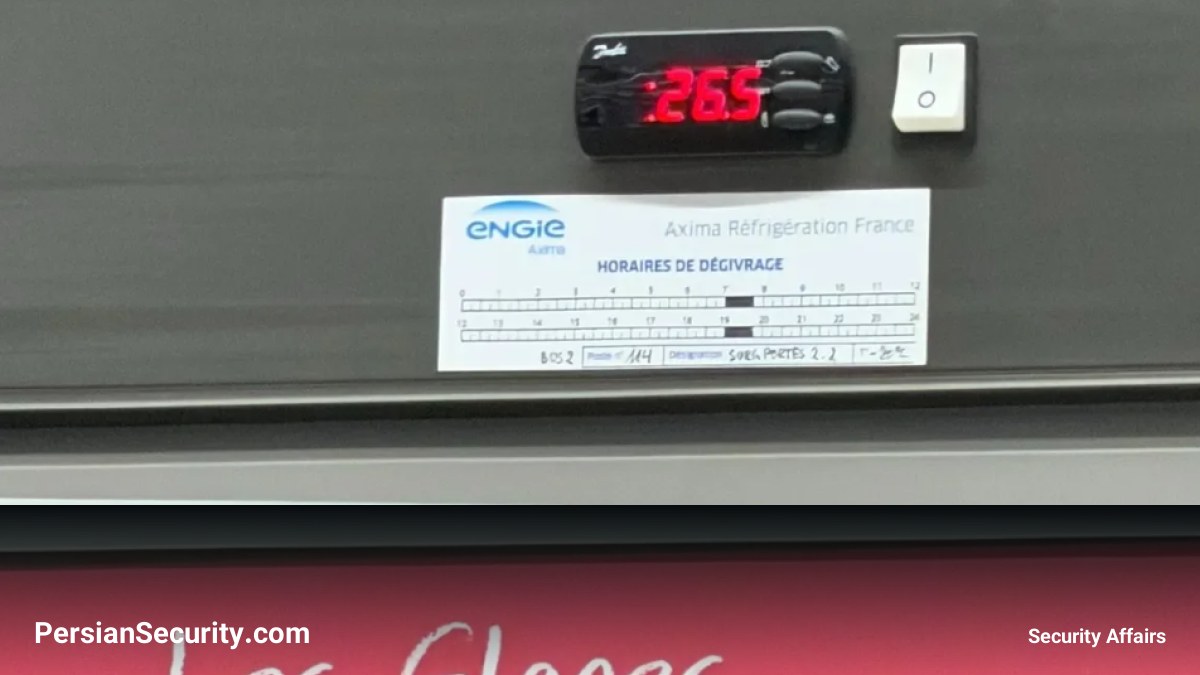
در یک حمله سایبری گسترده و غیرمتعارف، هکرها با هدف قرار دادن سیستمهای سرمایشی (Refrigeration Systems) در صدها سوپرمارکت در فرانسه، دمای فریزرها را تا ۵۰ درجه سانتیگراد افزایش داده و باعث نابودی میلیونها یورو محصولات غذایی شدند.
جزئیات فنی حمله و مکانیسم تخریب
بر اساس گزارشهای منتشر شده، مهاجمان از طریق سیستمهای تبرید ساخت شرکت دانشمند (Danfoss) که برای تنظیم دما در فروشگاهها استفاده میشوند، به شبکه نفوذ کردند. روش مورد استفاده، بهرهبرداری از قابلیت Forced Defrost ( یخزدایی اجباری) بود؛ این قابلیت به طور معمول برای حذف یخهای انباشته شده در سیستم استفاده میشود، اما مهاجمان آن را به صورت از راه دور (Remote) و در حالت مداوم با تنظیم دمای ۵۰ درجه فعال کردند.
این اقدام باعث شد تجهیزاتی که باید محیط را سرد نگه دارند، برای چندین ساعت به گرم کردن محیط تبدیل شوند. در نتیجه، حجم عظیمی از محصولات تازه و منجمد در صدها فروشگاه از جمله Intermarché، Netto و Coopérative U تخریب شدند و در برخی موارد حتی گزارشهایی از بروز آتشسوزی در تجهیزات به دلیل گرمای بیش از حد منتشر شده است.
علت ریشهای: سختافزارهای قدیمی و نبود بهروزرسانی
شرکت Danfoss اعلام کرد که این حملات سیستمهای مدیریت تبرید محدودی را تحت تأثیر قرار داده است. طبق بررسیها، اکثر تجهیزات آسیبدیده از مدلهای قدیمی مانند AK-SM800 و AK-SC355 بودهاند که به مرحله End-of-Life (EoL) رسیدهاند و دیگر بهروزرسانیهای امنیتی دریافت نمیکنند. همچنین برخی از واحدهای AK-SM800A که مورد حمله قرار گرفتند، از نسخههای قدیمی Firmware استفاده میکردند.
پیشینه آسیبپذیری و هشدارهای قبلی
این حادثه پس از تحقیقات تیم ۸۲ از شرکت Claroty رخ داد که در ماه اوت، آسیبپذیریهای متعددی را در کنترلرهای Danfoss شناسایی کرده بود. این پژوهشگران متوجه وجود یک مکانیسم احراز هویت مخفی (Hidden Authentication) شده بودند که اجازه میداد پروتکلهای استاندارد ورود دور زده شوند. از آنجایی که این کنترلرها دارای یک وبسرور داخلی هستند و معمولاً به صورت از راه دور مدیریت میشوند، مهاجمانی که به آنها دسترسی پیدا کنند میتوانند دستورات مستقیمی (مانند فعالسازی یخزدایی دستی) را به سیستم ارسال کنند.
پاسخ سازمانی و توصیههای امنیتی
آژانس امنیت سایبری فرانسه (ANSSI) در حال بررسی این موضوع و هماهنگی با همتایان اروپایی است تا مشخص شود آیا کشورهای دیگر نیز تحت تأثیر قرار گرفتهاند یا خیر. در حال حاضر، تنها راه دفاع برای سیستمهای قدیمی (Legacy) که دیگر پچی برای آنها منتشر نمیشود، قطع دسترسی آنها به اینترنت عمومی است. برای سیستمهای پشتیبانیشده، نصب آخرین نسخه Firmware (نسخه R4.3.1 و بالاتر) برای رفع آسیبپذیریهای شناساییشده توسط Claroty ضروری است.
بهروزرسانی (اکتبر 13, 2026 — SecurityWeek)
بهروزرسانی: گزارشهای جدید نشان میدهد که این حملات تنها محدود به فرانسه نبوده و زنجیرههای خردهفروشی بزرگی همچون Auchan، Carrefour، E.Leclerc، Intermarché و Monoprix در کشورهای بلژیک، آلمان، هلند، لهستان، پرتغال و اسپانیا را نیز هدف قرار داده است. در این عملیات، عوامل تهدید با دسترسی به کنترلرهای تبرید، دمای فریزرها را تا ۵۰ درجه سانتیگراد افزایش دادهاند که منجر به نابودی گسترده محصولات غذایی و خسارات مالی میلیونی شده است.
بررسیهای فنی نشان میدهد که پلتفرم مدیریت Danfoss AK-SM 800A هدف اصلی این حملات بوده است. شرکت امنیتی Claroty پیش از این آسیبپذیریهای بحرانی در این پلتفرم شناسایی کرده بود که به مهاجمان اجازه میدهد احراز هویت را دور زده (Authentication Bypass)، کدهای دلخواه را بهصورت ریموت اجرا کنند (Remote Code Execution یا RCE) و دستورات پیکربندی غیرمجاز را تزریق نمایند.
با توجه به اینکه هزاران رابط مدیریت AK-SM 800A بهصورت عمومی در اینترنت در دسترس هستند، سطح اکسپوز (Exposure) این سیستمها بسیار بالا است. برای مقابله با این تهدید، شرکت Danfoss بهروزرسانی Firmware نسخه R4.3.1 را ارائه کرده است و به تمامی سازمانهای متأثر توصیه میکند هرچه سریعتر سیستمهای خود را ارتقا دهند.
بهروزرسانی (اکتبر 13, 2026 — The Hacker News)
بهروزرسانی: مرکز واکنش به حوادث رایانهای فرانسه (CERT-FR) و سازمان امنیت سایبری ملی این کشور (ANSSI) در هشدار رسمی خود، مدلهای AK-SM 800، AK-SC 355 و AK-SM 800A از شرکت Danfoss را به عنوان تجهیزات هدف قرار گرفته در این حملات شناسایی کردند. بر اساس گزارشهای جدید، تخمین خسارات مالی ناشی از تخریب زنجیره سرد در سوپرمارکتهای فرانسه از چندین میلیون یورو به دهها میلیون یورو افزایش یافته است.
بررسیها نشان میدهد که اکثر واحدهای مورد حمله، مدلهای قدیمی بودند که به وضعیت End-of-Life (EoL) رسیدهاند و دیگر بهروزرسانیهای امنیتی دریافت نمیکنند. در مورد مدل جدیدتر (AK-SM 800A)، استفاده از Firmwareهای قدیمی عامل اصلی نفوذ بوده است. مهاجمان با سوءاستفاده از رابطهای مدیریتی (Management Interfaces) که به صورت مستقیم در دسترس اینترنت بودند، کنترل سیستمهای تبرید را به دست گرفته و دمای فریزرها را تا ۵۰ درجه سانتیگراد افزایش دادند.
سازمان ANSSI توصیه کرده است که تمامی این کنترلرها فوراً از اینترنت قطع شوند یا دسترسی به آنها از طریق IP Filtering به شدت محدود گردد. همچنین تأکید شده است که قرار دادن رابطهای مدیریتی در معرض اینترنت، برخلاف استانداردهای امنیتی است و در صورت اجبار برای مدیریت از راه دور، باید از نقاط دسترسی مدیریت شده (Managed Entry Points) استفاده شود.
این حادثه تنها به فرانسه محدود نشده و گزارشهایی از سرایت این حملات به اسپانیا، پرتغال، لهستان، آلمان و بلژیک نیز منتشر شده است. لازم به ذکر است که در سال ۲۰۲۲، حملات مشابهی به سوپرمارکتهایی در روسیه و رژیم صیهونیستی صورت گرفته بود که در آنها نیز نبود Firewalls یا VPN مناسب، عامل اصلی نفوذ بوده است.
بهروزرسانی (اکتبر 13, 2026 — The Register)
بهروزرسانی: گزارشهای جدید نشان میدهد که این حملات زنجیرههای خردهفروشی بزرگی از جمله Carrefour، Coopérative U، Intermarché و Monoprix را هدف قرار داده و در برخی موارد دمای سیستمهای تبرید را تا ۵۰ درجه سانتیگراد افزایش داده است که منجر به نابودی گسترده مواد غذایی و حتی ایجاد خطر آتشسوزی شده است.
از نظر فنی، شرکت Claroty یک مکانیزم احراز هویت مخفی (Hidden Authentication Mechanism) را در پلتفرم Danfoss AK-SM 800A شناسایی کرده است. این آسیبپذیری به عامل تهدید اجازه میدهد با استفاده از یک الگوریتم پیشبینیپذیر که بر اساس تاریخ جاری دستگاه کد تولید میکند، رمز عبور مدیریت (Administrator Password) را دور زده و دسترسی کامل به سیستم به دست آورد.
در همین راستا، مرکز CERT-FR با انتشار هشداری رسمی، تأکید کرد که کنترلرهای AK-SM و AK-SC در معرض خطر هستند. این مرکز به سازمانها توصیه کرده است که دسترسی شبکه به این تجهیزات را به شدت محدود کرده یا آنها را از اینترنت جدا کنند. برای سیستمهای آسیبدیده، انجام Factory Reset، اعمال پچهای امنیتی، تغییر رمز عبورها (Credential Rotation) و بازبینی کامل پیکربندیها ضروری است.
بررسیهای ابزار Shodan نشان میدهد که بیش از ۴,۵۰۰ نقطه اتصال (Endpoint) مربوط به کنترلرهای Danfoss به صورت مستقیم در معرض اینترنت قرار دارند که بیش از نیمی از آنها در فرانسه مستقر هستند. این موضوع اهمیت پیادهسازی Network Segmentation و استفاده از VPN برای مدیریت تجهیزات OT را دوچندان میکند.


