
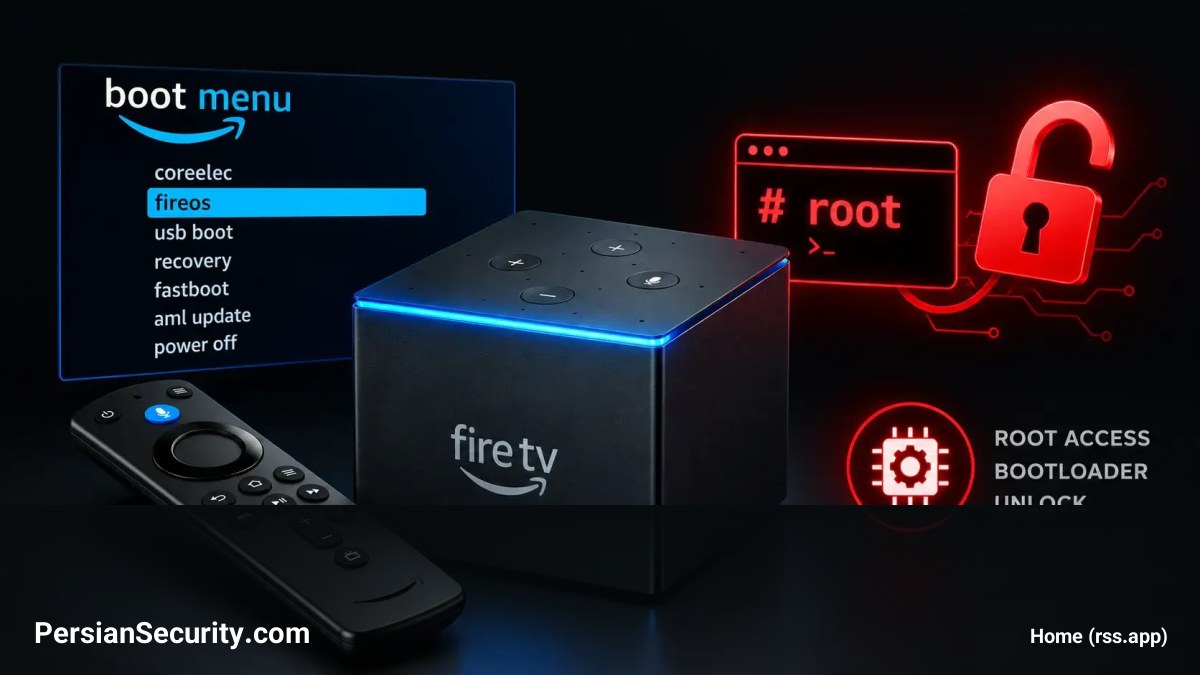
یک بسته اکسپلویت (Exploit package) جدید منتشر شده است که به نسل سوم دستگاه Amazon Fire TV Cube اجازه میدهد در نسخههای فرمور (Firmware) PS7717 یا قدیمیتر، بوتلودر (Bootloader) را باز کرده و دسترسی Root دائمی به سیستم به دست آورد.
جزئیات فنی و زنجیره حمله
این پروژه که برای دستگاههایی با کدنام “gazelle” طراحی شده است، از ترکیبی از افزایش سطح دسترسی موقت (Temporary Privilege Escalation) و یک آسیبپذیری مجزا در بوتلودر برای اعمال تغییرات ماندگار در سیستم استفاده میکند. این بسته شامل قابلیتهایی نظیر ادغام با Magisk، ریکاوری TWRP، رابطهای بوت بدون محدودیت و پشتیبانی از سیستمعاملهای جایگزین است.
توسعهدهنده این ابزار هشدار داده است که باز کردن بوتلودر میتواند منجر به Brick شدن دائمی دستگاه، پاک شدن خودکار تمامی دادههای کاربر و نیاز به ۱.۵ گیگابایت فضای ذخیرهسازی برای حفظ پیکربندی باز شده شود.
روند اجرای اکسپلویت
- دسترسی ADB: فرآیند با فعالسازی Android Debug Bridge (ADB) و اتصال دستگاه به یک کامپیوتر یا دستگاه اندرویدی پشتیبانیشده آغاز میشود.
- اجرای اسکریپت: بسته اکسپلویت به دستگاه منتقل و استخراج میشود. سپس از یک فایل اجرایی Root موقت برای به دست آوردن دسترسیهای لازم جهت اجرای اسکریپت بازگشایی (Unlock) استفاده میگردد.
- پایه فنی: این پروژه از اکسپلویت GhostLock (CVE-2026-43499) و کارهای پژوهشی روی GPUهای Mali (شامل CVE-2022-38181 و CVE-2022-46395) برای جمعآوری اطلاعات و تست بهره برده است.
قابلیتهای پس از دسترسی Root
پس از باز شدن بوتلودر، کاربران به دسترسی Root مدیریتشده توسط Magisk و قابلیتهای TWRP برای ارتقا، دانگرید (Downgrade) و پشتیبانگیری از فرمور دسترسی خواهند داشت. همچنین محدودیتهای Fastboot و حالت دانلود Amlogic حذف شده و امکان بوت از طریق USB و نمایش U-Boot از طریق Ethernet netconsole فراهم میشود.
این قابلیتها اجازه میدهد تا پیکربندیهای Multiboot شامل FireOS، CoreELEC، EmuELEC و سایر سیستمعاملها روی حافظه داخلی eMMC یا حافظههای USB اجرا شوند. کاربران همچنین میتوانند پارتیشنهای سیستم و Vendor را تغییر داده و کرنلهای سفارشی (Custom Kernels) را نصب کنند.
ملاحظات امنیتی و هشدارها
توسعهدهنده اکیداً هشدار داده است که تغییر در پارتیشن لوگو (Logo partition) میتواند منجر به Brick سختافزاری دستگاه شود. همچنین توصیه شده است که اسکریپت بازگشایی بوتلودر دوباره اجرا نشود و برای جلوگیری از بهروزرسانیهای خودکار، مؤلفه OTA Update غیرفعال گردد.
نکته امنیتی: این سناریو یک گردشکار تغییر دستگاه با کمک ADB است و به معنای وجود یک حمله از راه دور بدون احراز هویت (Unauthenticated Internet Attack) نیست.


