
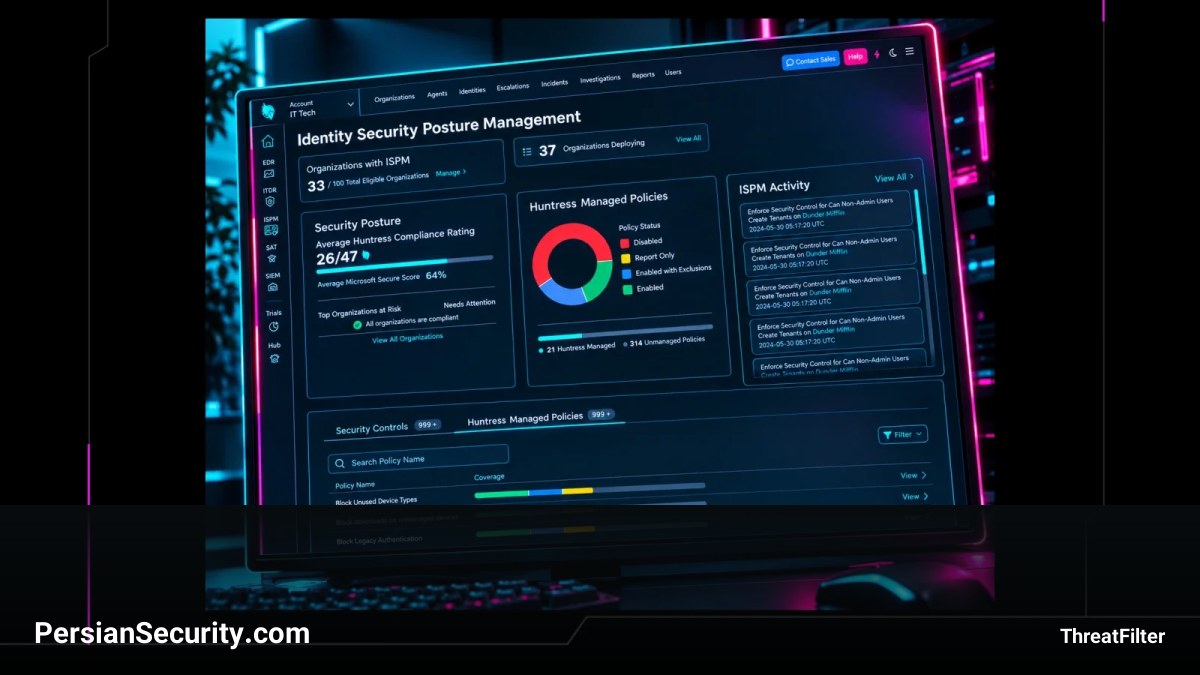
بسیاری از محیطهای Microsoft 365 با گذشت زمان امنتر نمیشوند. دادههای تحلیل شده نشان میدهد که در بیش از ۶۰٪ از Tenantها، حتی آنهایی که از ابزارهای پایش وضعیت (Posture Tools) استفاده میکنند، بیش از نیمی از کنترلهای توصیهشده برای مدیریت هویت (Identity Controls) پیادهسازی نشدهاند.
چالش پیادهسازی کنترلهای امنیتی
ترس از ایجاد اختلال در دسترسی کاربران (Lock-out)، دلیل اصلی توقف فرآیند سختسازی (Hardening) هویت در سطح صنعت است. طبق مشاهدات، بیش از ۹۰٪ سازمانها به دلیل ترس از بروز خطا، تنظیمات پیشفرض را تغییر نمیدهند و در نتیجه، شکافهای امنیتی همزمان با بهروزرسانیهای مداوم مایکروسافت افزایش مییابد.
رویکرد اتوماسیون در ISPM
اتوماسیون در استقرار کنترلها و اصلاح انحرافات (Drift Remediation) میتواند این شکاف را پر کند. در محیطهایی که از مدیریت متمرکز ISPM استفاده میکنند، نرخ بازگشت (Rollback) کنترلها به دلیل بروز خطا، کمتر از ۱٪ است. این نشان میدهد که ریسک عدم اقدام، بسیار بیشتر از ریسک اجرای کنترلهای تایید شده است.
مدلهای استقرار برای سازمانها و MSPها
با توجه به تفاوت نیازهای سازمانهای مختلف، دو رویکرد برای مدیریت وضعیت امنیتی هویت تعریف شده است:
- استقرار مدیریتشده (Managed Deployments): این مدل برای تیمهایی است که میخواهند سختسازی محیط به طور کامل بر عهده متخصصان باشد. در این حالت، چارچوبهای امنیتی بر اساس کنترلهای کمریسک و بدون اثر (Low/No-impact) به صورت خودکار در طول هفته اجرا میشوند.
- استقرار اصلاحشده (Modified Deployments): این مدل برای سازمانهایی است که نیاز به کنترل دقیق بر زمان و نوع تغییرات دارند (مانند محیطهای تحت نظارت CMMC یا ISO 27001). در این حالت، تیم امنیتی از کتابخانه سیاستها، کنترلهای مورد نظر خود را انتخاب کرده و زمانبندی استقرار را تعیین میکند.
برای ارائهدهندگان خدمات مدیریت شده (MSP)، این انعطافپذیری اجازه میدهد تا برای هر مشتری بسته به سطح حساسیت و الزامات تطبیقی (Compliance)، مدل مناسب را انتخاب کنند.


