مهندسی اجتماعی و فیشینگ
تحلیل جامع حملات OAuth: عبور از MFA و سرقت توکنهای دسترسی
این گزارش به بررسی تکامل حملات فیشینگ از سرقت رمز عبور به سرقت توکنهای OAuth میپردازد که منجر به دور…
این گزارش به بررسی تکامل حملات فیشینگ از سرقت رمز عبور به سرقت توکنهای OAuth میپردازد که منجر به دور…
پدیده "خزش خودمختاری" (Autonomy Creep) زمانی رخ میدهد که عاملهای هوش مصنوعی به تدریج و بدون نظارت دقیق، اختیارات و…
گزارش Delinea نشان میدهد که بسیاری از سازمانها علیرغم داشتن سیاستهای امنیتی، قادر به کنترل دسترسیهای AI Agentها نیستند و…
شرکت Rig Security پلتفرمی را برای تفکیک فعالیتهای عاملهای خودمختار AI از کاربران انسانی معرفی کرده است تا از سوءاستفاده…
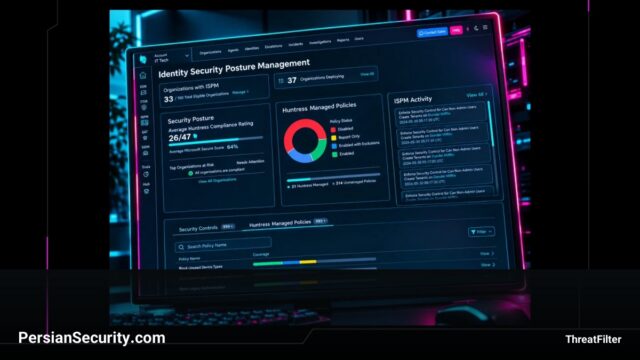
تحلیلی بر چالشهای سختسازی هویت در Microsoft 365 و معرفی دو متد استقرار خودکار و دستی برای مدیریت وضعیت امنیتی…
تکنیک TrustSink با سوءاستفاده از تامینکنندگان MFA خارجی در Microsoft Entra، امکان سرقت رمزهای عبور را برای مهاجمانی که دسترسی…
گزارشهای جدید نشان میدهد که با وجود ابزارهای ITDR، بیش از نیمی از سازمانها هدف حملات هویتی بودهاند. هوش مصنوعی…