بدافزار و تروجان
حمله زنجیره تأمین LiteLLM؛ از نشت کلید اصلی تا سرقت گسترده اطلاعات حساس
حمله زنجیره تأمین LiteLLM با استفاده از یک کلید اصلی نشت شده در GitHub آغاز شد و منجر به انتشار…
CVE-2026-35029 CVE-2026-59823 CVE-2026-10520 CVE-2026-42271 CVE-2026-96560
حمله زنجیره تأمین LiteLLM با استفاده از یک کلید اصلی نشت شده در GitHub آغاز شد و منجر به انتشار…
ابزار متنباز LiteLLM هدف یک حمله زنجیره تأمین قرار گرفت که در آن به دلیل عدم ابطال یک کلید لو…
نشت یک کلید اصلی در مخزن GitHub شرکت LiteLLM منجر به تسخیر خط لوله انتشار و انتشار نسخه مخرب پکیج…
حمله زنجیره تأمین به پکیج LiteLLM نسخه 1.107.0 از طریق سرقت اعتبارنامههای توسعهدهندگان رخ داده است. این حمله با استفاده…
کتابخانه LiteLLM در یک حمله زنجیره تأمین هدف قرار گرفته و نسخههای آلوده آن در PyPI و Docker منتشر شده…
نسخه v1.107.0 کتابخانه LiteLLM حاوی بدافزاری است که اطلاعات ورود به سرویسهای ابری و کلیدهای API هوش مصنوعی را سرقت…
مهاجمان با سرقت حسابهای GitHub توسعهدهندگان، خط لوله انتشار LiteLLM را برای توزیع بدافزار سرقت اطلاعات و RAT آلوده کردند.…
نسخه 1.107.0 کتابخانه LiteLLM در یک حمله زنجیره تأمین آلوده شده است که منجر به سرقت اعتبارنامههای ابری و کلیدهای…
نسخه ۱.۱۰۷.۰ کتابخانه LiteLLM با هدف سرقت کلیدهای API هوش مصنوعی و اعتبارنامههای ابری آلوده شده است. کاربران باید فوراً…
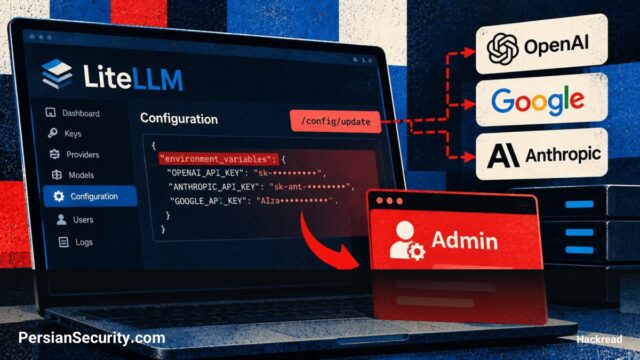
دو آسیبپذیری بحرانی در LiteLLM کشف شده است که امکان تصاحب حساب مدیریت و سرقت API Keyهای سرویسهای هوش مصنوعی…