
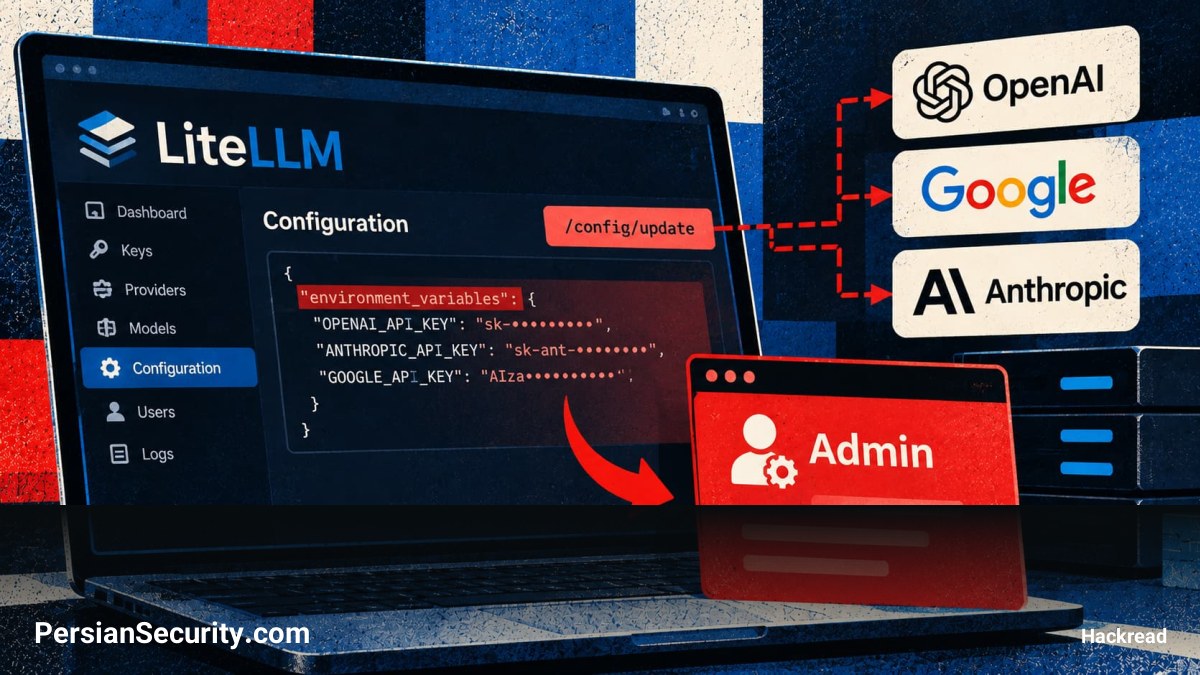
بخش تحقیقات Check Point (CPR) دو آسیبپذیری امنیتی جدی را در LiteLLM شناسایی کرده است. این نرمافزار یک درگاه (Gateway) متنباز برای هوش مصنوعی است که برنامهها را به ارائهدهندگانی مانند OpenAI، Google و Anthropic متصل میکند. با توجه به محبوبیت بالای این ابزار، ماهانه حدود ۱۰۰ میلیون بار دانلود میشود و بیش از ۵۹ هزار ستاره در GitHub دارد.
تصاحب درگاه به دلیل نقص در احراز هویت
جدیترین آسیبپذیری با شناسه CVE-2026-35029 مربوط به نبود بررسیهای لازم در بخش Authorization در نقطه پایانی /config/update است که پیکربندیهای زمان اجرای درگاه را مدیریت میکند. یک نقص در نحوه تایید توکنهای رابط کاربری (UI tokens) به کاربران با سطح دسترسی پایین اجازه میدهد تا تنظیماتی را که مخصوص مدیران (Administrators) است، تغییر دهند.
به گفته محققان Check Point، مهاجمان میتوانند با تغییر متغیرهای محیطی (Environment Variables)، به دادههای حساس پیکربندی، اعتبارنامههای ارائهدهندگان و حتی سیستمی که LiteLLM روی آن اجرا میشود، دسترسی پیدا کنند و در نهایت منجر به اجرای کد دلخواه (RCE) شوند.
سرقت کلیدهای API از طریق SSRF
آسیبپذیری دوم با شناسه CVE-2026-59823، یک نقص از نوع SSRF (جعل درخواست سمت سرور) در قابلیت “Clientside LLM Credentials” است. محققان دریافتند که نقطه پایانی /chat/completions پارامتری به نام user_config را میپذیرد که به کاربران احراز هویت شده اجازه میدهد تنظیمات مسیریابی (Routing) خود را بدون اعتبارسنجی مناسب ارسال کنند.
یک مهاجم میتواند از این پارامتر برای ارسال درخواستهای AI به سروری که تحت کنترل خودش است (به جای ارائهدهنده واقعی) استفاده کند. از آنجایی که این درخواستها شامل API Keyهای ذخیره شده در هدرهای پیشفرض درگاه هستند، مهاجم میتواند این اعتبارنامهها را سرقت کند.
سایر مشکلات امنیتی و تاریخچه تهدیدات
علاوه بر موارد فوق، محققان به افشای هشهای رمز عبور و روشهای ضعیف ذخیرهسازی هشها اشاره کردند که شکستن آنها را آسانتر میکند. این یافتهها در قالب هشدار امنیتی GitHub با شناسه GHSA-69×8-hrgq-fjj8 منتشر شده است.
این اتفاقات در حالی رخ میدهد که LiteLLM سال چالشبرانگیزی را از نظر امنیتی پشت سر گذاشته است؛ پیش از این در مارس ۲۰۲۶، یک حمله زنجیره تامین (Supply-chain attack) توسط عامل تهدید TeamPCP رخ داد که طی آن نسخههای مخربی از این بسته (1.82.7 و 1.82.8) در PyPI منتشر شده بود.
راهکارهای مقابله و بهروزرسانی
هر دو آسیبپذیری در نسخه 1.83.9 و نسخههای جدیدتر LiteLLM برطرف شدهاند. به سازمانهایی که از نسخههای قدیمیتر استفاده میکنند توصیه میشود:
- سریعاً نرمافزار را به آخرین نسخه بهروزرسانی کنند.
- دسترسیها به درگاههای (Gateways) خود را بازبینی نمایند.
- در صورت مشکوک شدن به دسترسی غیرمجاز، تمامی API Keyهای ارائهدهندگان AI را تغییر (Rotate) دهند.
کارشناسان امنیتی هشدار میدهند که درگاههای LLM به دلیل نقش آنها به عنوان واسطهای اعتماد (Trust Brokers) بین برنامههای سازمانی و ارائهدهندگان AI، به اهداف جذابی برای مهاجمان تبدیل شدهاند، زیرا مدیریت اعتبارنامهها، مسیریابی درخواستها و کنترلهای دسترسی همگی در این لایه متمرکز است.


