
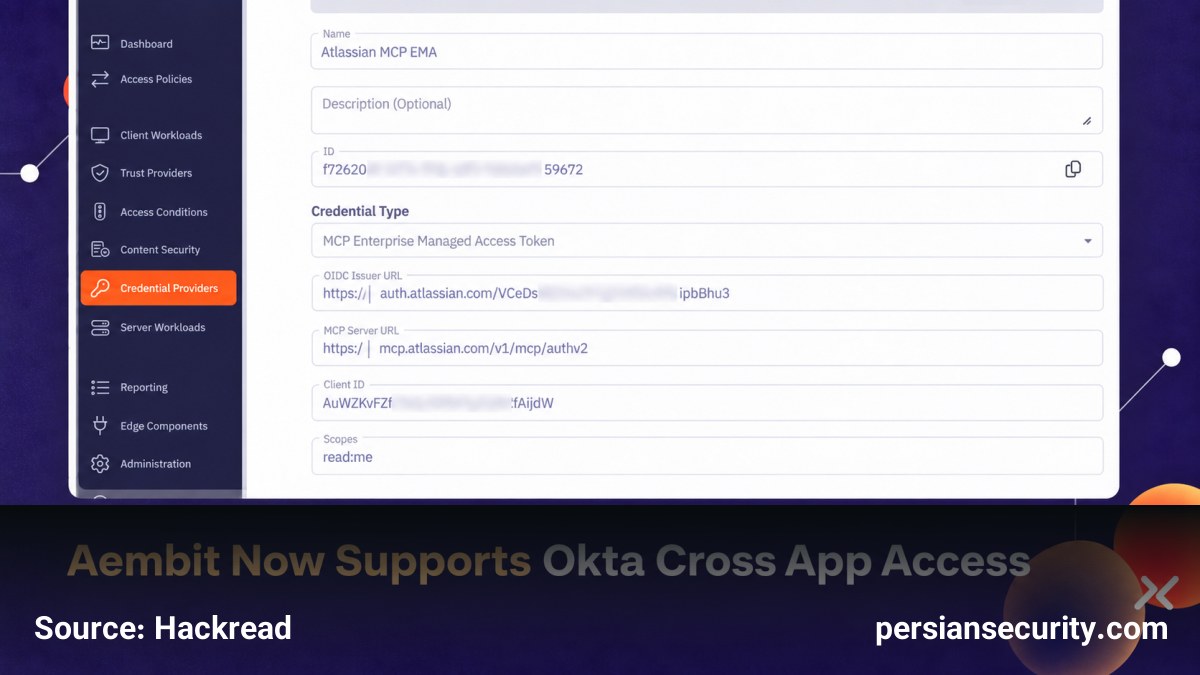
شرکت Aembit، فعال در حوزه مدیریت هویت و دسترسی (IAM) برای عاملهای هوش مصنوعی، از پشتیبانی خود از پروتکل Cross App Access (XAA) توسعهیافته توسط Okta خبر داد. این پروتکل باز به کاربران اجازه میدهد تا از هویت سازمانی موجود خود برای احراز هویت در اپلیکیشنهای پاییندستی (Downstream Applications) استفاده کنند، بدون اینکه نیاز باشد برای هر اتصال، مراحل تاییدیه (Consent) را به صورت مجزا طی کنند.
چالش مدیریت هویت در عصر Agentic AI
با گسترش استفاده از عاملهای هوش مصنوعی در پلتفرمهای همکاری، مدیریت پروژه و توسعه، تعداد روابط دسترسی که سازمانها باید نظارت کنند به شدت افزایش یافته است. مدیریت تکتک این دسترسیها نه تنها باعث ایجاد سربار عملیاتی برای کاربران میشود، بلکه مسیرهای دسترسی پراکندهای را ایجاد میکند که نظارت بر آنها برای تیمهای امنیت دشوار است.
نقش XAA و Aembit در امنیت دسترسی
پروتکل XAA با حذف مراحل تکراری تاییدیه، بار عملیاتی کاربران را کاهش میدهد. در این میان، Aembit به تیمهای امنیت اجازه میدهد تا به صورت متمرکز کنترل کنند که کدام Agent، به نمایندگی از چه شخصی و تحت چه سیاستهای امنیتی (Policy) عمل کند. این رویکرد، مدیریت هویت کاربر، هویت Agent و سیاستهای زمان اجرا (Runtime Policy) را در یک نقطه کنترل واحد تجمیع میکند.
جزئیات فنی پیادهسازی
پشتیبانی Aembit از XAA از طریق قابلیت جدید Enterprise-Managed Authorization Credential Provider صورت میگیرد. این قابلیت، افزونه Enterprise-Managed Authorization متعلق به گروه کاری Model Context Protocol را پیادهسازی کرده است. این سیستم در کنار قابلیتهای موجود OAuth در Aembit عمل میکند تا لایهای مشترک برای کنترل دسترسی در محیطهایی با سطوح مختلف پذیرش XAA فراهم آورد.
این همکاری به سازمانها کمک میکند تا سیاستهای فعلی Okta را به اتصالات مبتنی بر Agent گسترش دهند و در عین حال، Aembit را به عنوان نقطه اجرای سیاستها (Policy Enforcement Point) برای دسترسیهای هوش مصنوعی حفظ کنند.


