
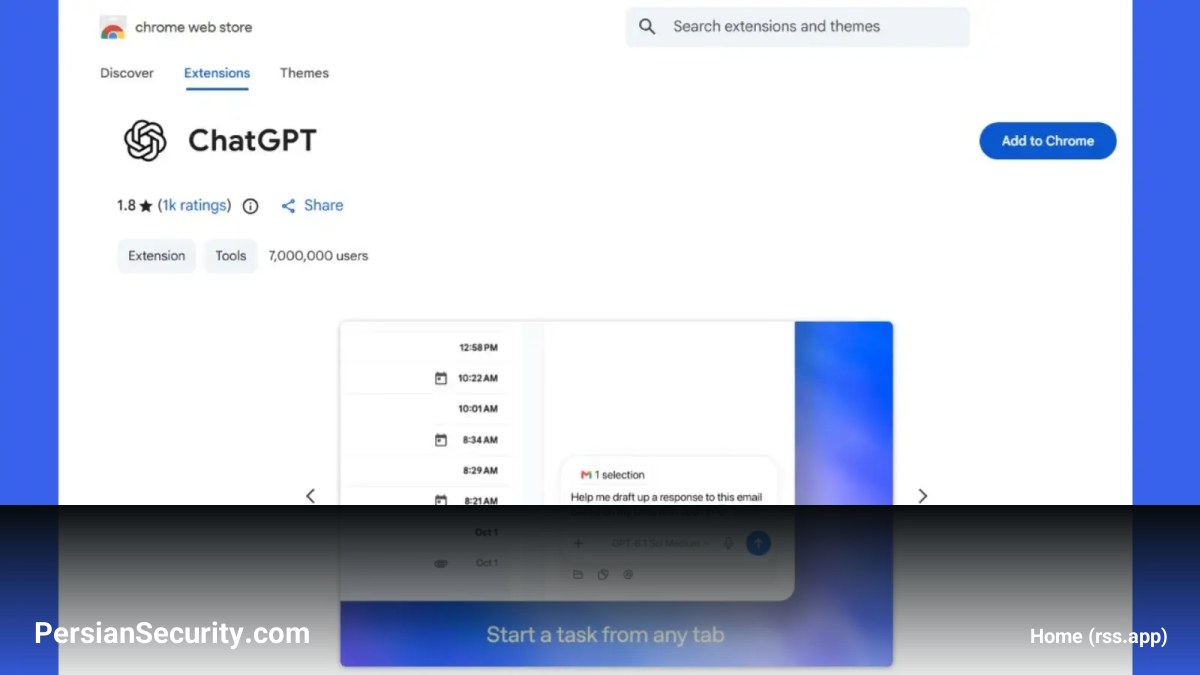
شرکت OpenAI از بهروزرسانی جدید ادغام ChatGPT با مرورگر کروم خبر داده است که به این دستیار هوشمند اجازه میدهد اطلاعات را از تبهای باز مرورگر جمعآوری کرده و اقداماتی را مستقیماً در محیط مرورگر انجام دهد.
دو گردشکار جدید: Chat و Work
این بهروزرسانی دو حالت عملیاتی مجزا را معرفی میکند:
- حالت Chat: در این حالت، ChatGPT از محتوای تبهای باز برای بهبود پاسخهای خود و ارائه اطلاعات دقیقتر بر اساس بافتار (Context) موجود در مرورگر استفاده میکند.
- حالت Work: این قابلیت فراتر از خواندن اطلاعات است و به ChatGPT اجازه میدهد تبها را کنترل کند تا وظایفی مانند ارسال پیام، پر کردن فرمها، دانلود فایلها و سازماندهی یا گروهبندی تبهای باز را به انجام برساند.
چالشهای امنیتی برای سازمانها
برای تیمهای امنیت سایبری، ترکیب قابلیت مشاهده مرورگر با اجرای عملیات تفویضشده (Delegated Actions)، نگرانیهای جدی ایجاد میکند. دسترسی به تبهای باز به معنای دسترسی احتمالی به Authenticated Sessions (نشستهای احراز هویت شده) و اطلاعات حساس است.
نقاط ضعف در شفافیت فنی
در اعلامیه OpenAI، جزئیات فنی در مورد معماری افزونه، محدوده مجوزهای (Permission Scopes) درخواستی از کروم و نحوه انتخاب یا حذف محتوا برای پردازش ذکر نشده است. این ابهامات ارزیابی سطح مواجهه (Exposure) را برای مدیران امنیت دشوار میکند.
ملاحظات کلیدی برای SOC و CISOها
در محیطهای سازمانی، تبهای مرورگر ممکن است حاوی اسناد داخلی، سوابق مشتریان و داشبوردهای مدیریتی باشند. بنابراین، بررسی موارد زیر ضروری است:
- کنترل دسترسی: آیا امکان محدود کردن دسترسی افزونه به سایتها، حسابها یا پروفایلهای خاص مرورگر وجود دارد؟
- تزریق دستورات (Prompt Injection): بررسی اینکه آیا محتوای غیرقابل اعتماد در یک وبسایت میتواند بر اقدامات بعدی دستیار هوشمند (مانند ارسال فرم یا پیام) تأثیر بگذارد یا خیر.
- تأیید کاربر: اطمینان از اینکه اقدامات حساس حتماً نیازمند تأیید دستی کاربر هستند.
توصیه میشود تیمهای امنیتی پیش از تأیید استقرار این افزونه، مستندات جابجایی دادهها و کنترلهای مدیریتی موجود را بررسی کرده و از پروفایلهای مجزای مرورگر برای تعریف محیطهای کاری امن استفاده کنند.


