
اکسپلویتها
گیتلب آسیبپذیری بحرانی با امتیاز CVSS 10.0 را برطرف کرد: امکان اجرای کد توسط کاربران احرازنشده
گیتلب یک آسیبپذیری بسیار بحرانی (CVSS 10.0) را در نسخههای CE و EE برطرف کرده است که به مهاجمان اجازه…
گیتلب یک آسیبپذیری بسیار بحرانی (CVSS 10.0) را در نسخههای CE و EE برطرف کرده است که به مهاجمان اجازه…
یک آسیبپذیری با امتیاز 9.9 در AI Gateway گیتلب شناسایی شده که امکان RCE را برای کاربران احراز هویت شده…
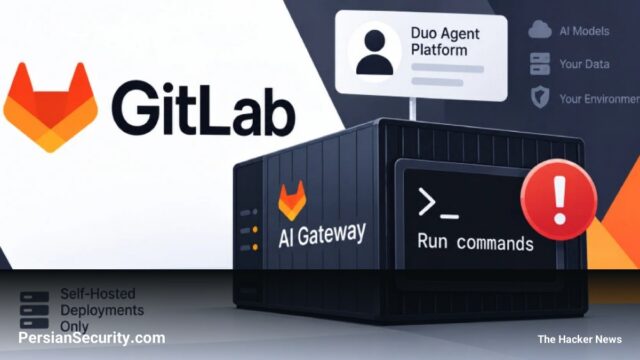
یک آسیبپذیری بحرانی با امتیاز ۹.۹ در AI Gateway گیتلب کشف شده که امکان اجرای دستورات (RCE) را برای کاربران…
خبرنامه
بدون اسپم — هر زمان بخواهید میتوانید لغو کنید.