بدافزار و تروجان
استقرار بکدور Sirius از طریق فیشینگ فاکتورهای جعلی FedEx و تکنیکهای دور زدن امنیت ویندوز
مهاجمان با استفاده از فیشینگ فاکتورهای جعلی FedEx، بکدور پیشرفته Sirius را برای سرقت اطلاعات و کنترل سیستمهای ویندوزی توزیع…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
مهاجمان با استفاده از فیشینگ فاکتورهای جعلی FedEx، بکدور پیشرفته Sirius را برای سرقت اطلاعات و کنترل سیستمهای ویندوزی توزیع…
حملهای جدید با نام TRUST#GRAFT از نشستهای فعال مدیران وردپرس برای نصب مخفیانه بکدورهای PHP استفاده میکند. این روش با…
بدافزار جدید DarkCore RAT با استفاده از تکنیکهای سرقت کوکی (Session Hijacking)، نشستهای فعال حسابهای کاربری مانند Gmail و WhatsApp…
حمله زنجیره تأمین LiteLLM با استفاده از یک کلید اصلی نشت شده در GitHub آغاز شد و منجر به انتشار…
یک کمپین گسترده Skimmer با هدف قرار دادن ۹۵۳ فروشگاه Magento، از تکنیکهای پیشرفته فیلترینگ بات و تزریق کد در…
بدافزار جدید Aokigahara با هدف سرقت توکنهای ورود، کلیدهای SSH و اعتبارنامههای ابری، ابزارهای برنامهنویسی مبتنی بر هوش مصنوعی را…
ابزار متنباز LiteLLM هدف یک حمله زنجیره تأمین قرار گرفت که در آن به دلیل عدم ابطال یک کلید لو…
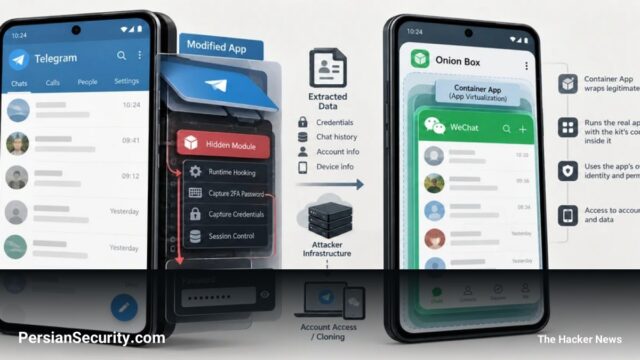
کیت بدافزار جاسوسی uCreator با استفاده از نسخههای دستکاریشده و تکنیکهای هوککننده (Hooking)، قادر به سرقت رمزهای عبور 2FA تلگرام…
تحلیل کمپینهای بدافزاری Overlord و Lampion که با جعل اجزای Windows Error Reporting و استفاده از تکنیک DLL Side-loading، تلاش…
بدافزار جدید ArmorSteal از طریق سایتهای جعلی Chocolatey و اسکریپتهای فعالساز مایکروسافت توزیع میشود. این بدافزار با قابلیتهای نظارت و…