
گروه Adversary Pursuit در مجموعه Blackpoint یک تروجان دسترسی از راه دور (RAT) جدید و مستند نشده به نام ChainScript را شناسایی کرده است. این بدافزار که با محیط اجرای Node.js توسعه یافته، از یک روش هوشمندانه برای یافتن و تغییر سرور فرماندهی و کنترل (C2) خود استفاده میکند تا از شناسایی توسط تیمهای امنیتی در امان بماند.
بردار حمله و مکانیسم انتشار
این حمله با استفاده از تکنیک ClickFix آغاز میشود؛ به گونهای که کاربر فریب داده شده تا دستوری را اجرا کند که منجر به فراخوانی msiexec.exe میشود. این فرآیند، یک فایل نصبی جعلی (که در ظاهر نرمافزاری مانند Spotify، Zoom یا Microsoft Teams است) را دانلود میکند. این نصاب شامل یک محیط کامل Node.js و یک Agent مبتنی بر JavaScript است که پس از اجرا، قطعات خود را در پوشههایی با نامهای مشابه سرویسهای مایکروسافت پخش میکند تا در سیستم میزبان استتار شود.
تکنیک EtherHiding و مدیریت C2
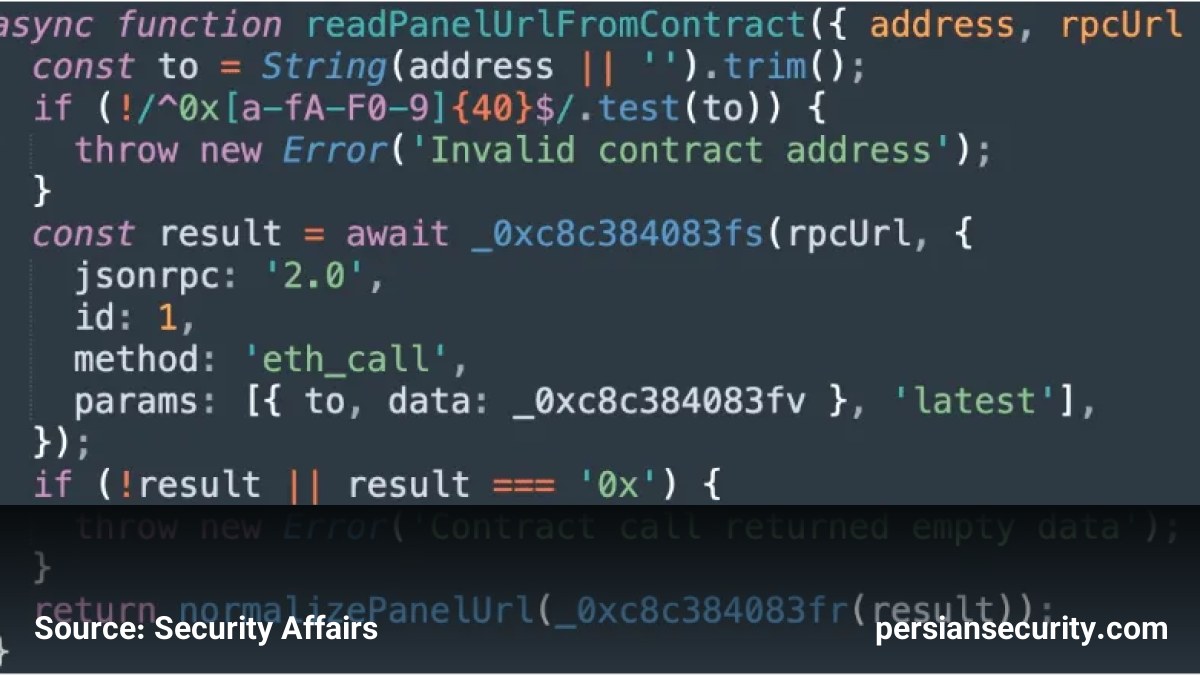
ویژگی متمایز ChainScript، استفاده از تکنیکی به نام EtherHiding است. به جای استفاده از آدرسهای IP یا دامنههای ثابت که به راحتی توسط سیستمهای امنیتی مسدود میشوند، این بدافزار برای یافتن سرور C2 خود به یک قرارداد هوشمند (Smart Contract) در بلاکچین Polygon متصل میشود.
- بدافزار یک درخواست
eth_callبه قرارداد هوشمند ارسال کرده و یک رشته متنی شامل آدرسws://یاwss://دریافت میکند. - این آدرس به مدت ۵ دقیقه در حافظه موقت (Cache) ذخیره شده و برای برقراری ارتباط با سرور مهاجم استفاده میشود.
- مهاجمان میتوانند تنها با بهروزرسانی قرارداد هوشمند، سرور C2 را تغییر دهند بدون اینکه نیازی به تغییر کد بدافزار یا اجرای مجدد آن روی سیستم قربانی باشد.
قابلیتهای عملیاتی و دسترسیها
پس از برقراری ارتباط، ChainScript کنترل کاملی بر سیستم قربانی به دست میگیرد. قابلیتهای این RAT شامل موارد زیر است:
- ارائه Shell تعاملی کامل برای اپراتور
- خواندن و نوشتن فایلها و دریافت اسکرینشات از دسکتاپ
- اجرای کدهای JavaScript دلخواه و ارسال Payloadهای اضافی
- اسکن سیستم برای شناسایی کیف پولهای ارز دیجیتال (Crypto Wallets) نصب شده
- قابلیت بهروزرسانی خودکار و دستور پاکسازی (Cleanup) برای حذف آثار حمله
توصیههای دفاعی برای SOC و مهندسان امنیت
با توجه به اینکه ردیابی دامنهها و IPها در این مدل حملات به دلیل قابلیت چرخش سریع (Rotation) دشوار است، توصیه میشود تمرکز بر روی رفتارهای زنجیرهای (Process Chain) معطوف شود. شناسایی توالیهای زیر میتواند یک شاخص ابتلا (IoC) قوی باشد:
msiexec $
ightarrow$ wscript $
ightarrow$ VBScript $
ightarrow$ node.exe
همچنین، نظارت بر فرآیندهای node.exe که به طور ناگهانی درخواستهای RPC به بلاکچین ارسال کرده و سپس یک اتصال WebSocket برقرار میکنند، میتواند منجر به شناسایی سریعتر این نوع تهدیدات شود.


