بدافزار و تروجان
بدافزار سرقت اطلاعات VOLTA-AUTODOXER؛ استفاده از هوش مصنوعی برای تحلیل و رتبهبندی ارزش دادههای سرقتی
بدافزار VOLTA-AUTODOXER با استفاده از مدلهای هوش مصنوعی مانند Claude و Gemini، دادههای سرقتشده از کاربران را تحلیل و بر…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
بدافزار VOLTA-AUTODOXER با استفاده از مدلهای هوش مصنوعی مانند Claude و Gemini، دادههای سرقتشده از کاربران را تحلیل و بر…
گوگل با متوقف کردن سرورهای باتنت XCPE، دسترسی مجرمان به میلیونها دستگاه اندرویدی را قطع کرد. این عملیات که منجر…
یک نسخه آلوده از افزونه Claude Code در مارکتپلیس Cursor شناسایی شد که با هدف ایجاد بکدور SSH و سرقت…
گوگل با متلاشی کردن باتنت XCPE، از سرایت بدافزار به میلیونها دستگاه اندرویدی که توسط تولیدکننده Videostrong آلوده شده بودند،…
مهاجمان با استفاده از نصبکنندههای قانونی و دارای امضای دیجیتال ConnectWise ScreenConnect که به سرورهای کنترلشده خود متصل میشوند، دسترسی…
بدافزار VOLTA با بهرهگیری از مدلهای زبانی بزرگ (LLM)، دادههای سرقت شده را تحلیل کرده و قربانیان را بر اساس…
بدافزار جدید NetamLoader از طریق حمله زنجیره تأمین (Supply Chain Attack) و تکنیک تزریق AppDomainManager، سیستمهای دولتی ویندوز ۱۰ را…
بدافزار VOLTA با بهرهگیری از مدلهای زبانی بزرگ، فرآیند تحلیل قربانیان را خودکارسازی کرده و داراییهای سرقت شده را بر…
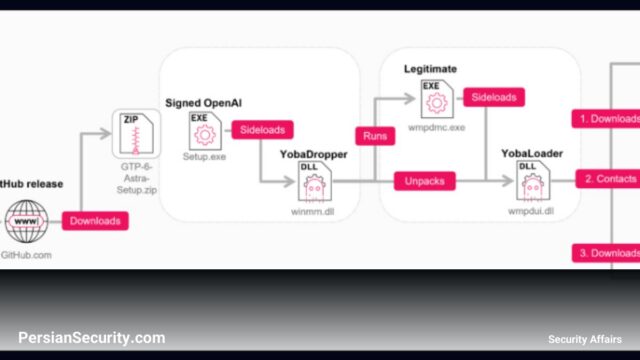
بدافزار Yoba با استفاده از پروژههای جعلی هوش مصنوعی در GitHub و تکنیک DLL Sideloading، سیستمها را برای استخراج ارز…
انتشار یک افزونه مخرب تحت نام Claude Code در بازار افزونههای Cursor منجر به تلاش برای نصب درهای پشتی SSH…