تحقیقات امنیتی نشان میدهد که یک کمپین بدافزاری جدید با نام Yoba، از محبوبیت ابزارهای هوش مصنوعی (AI) برای توزیع بدافزارهای استخراج ارز دیجیتال (Cryptominer) استفاده میکند. مهاجمان با ایجاد پروژههای جعلی در پلتفرم GitHub که خود را به عنوان اپلیکیشنهای دسکتاپ هوش مصنوعی مانند GPT-5.6 Sol یا Claude Opus معرفی میکنند، کاربران را فریب میدهند.
مکانیسم حمله و فریب کاربران (SEO Poisoning)
مهاجمان از تکنیک SEO Poisoning برای بالا آوردن پروژههای جعلی خود در نتایج جستجوی گوگل استفاده میکنند. این پروژهها شامل یک مخزن (Repository) در GitHub، یک صفحه توضیحات و یک فایل فشرده (ZIP) حاوی بدافزار هستند. این رویکرد باعث میشود پروژهها در نگاه اول کاملاً معتبر و قانونی به نظر برسند.
استفاده از تکنیک DLL Sideloading
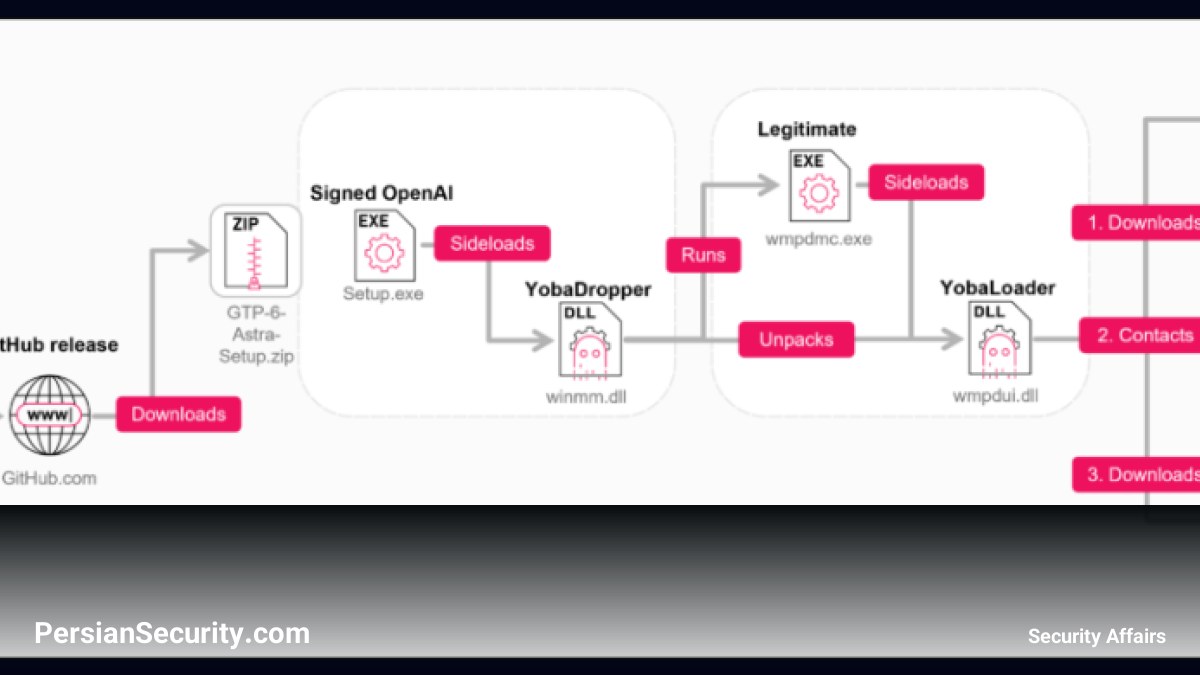
یکی از پیچیدهترین بخشهای این حمله، استفاده از تکنیک DLL Sideloading است. در داخل فایلهای ZIP، یک فایل اجرایی معتبر و دارای امضای دیجیتال (Signed) از شرکتهای OpenAI یا Anthropic قرار دارد. این فایل در کنار یک فایل مخرب با نام winmm.dll قرار میگیرد. زمانی که برنامه معتبر اجرا میشود، به طور خودکار فایل DLL مخرب را بارگذاری کرده و اجازه میدهد زنجیره حمله (Malware Chain) شامل YobaDropper و YobaLoader اجرا شود.
تکنیکهای فرار و پایداری (Persistence)
بدافزار Yoba از چندین روش پیشرفته برای شناسایی و فرار از سیستمهای امنیتی استفاده میکند:
- Anti-Sandbox: بدافزار قبل از اجرا، محیط سیستم را بررسی میکند. اگر متوجه شود در یک محیط آزمایشگاهی (Sandbox) قرار دارد، برای مدت طولانی (حدود ۱۲ روز) متوقف میشود تا از شناسایی توسط ابزارهای امنیتی جلوگیری کند.
- پایداری (Persistence): بدافزار با ایجاد یک Scheduled Task که خود را به عنوان یک سرویس رسمی مایکروسافت معرفی میکند، تضمین میکند که پس از هر بار راهاندازی سیستم، مجدداً اجرا شود.
- ارتباط با سرور کنترل (C2): برای دور زدن نظارتهای شبکه، مهاجمان از کانالهای Telegram، سرویس DNS-over-HTTPS (DoH) و شبکه Tor برای دریافت دستورات و دانلود بارگذاریهای نهایی استفاده میکنند.
هدف نهایی و پتانسیل تهدید
در حال حاضر، بارگذاری نهایی این بدافزار یک ماینر XMRig است که از طریق شبکه Tor به سرورهای استخراج متصل میشود. با این حال، به دلیل ساختار منعطف YobaLoader، مهاجمان میتوانند در آینده هر نوع بدافزار دیگری (مانند Trojan یا Ransomware) را نیز از طریق این زیرساخت توزیع کنند. سازمانها باید نسبت به نصب ابزارهای هوش مصنوعی از منابع غیرمعتبر و مشاهده فعالیتهای غیرعادی در پردازنده (CPU) بسیار هوشیار باشند.