تهدیدات پیشرفته (APT)
استفاده گسترده از سرورهای Relay برای دور زدن محدودیتهای دسترسی به مدلهای پیشرفته AI توسط چین
شبکهای متشکل از 80 هزار سرور Relay توسط کاربران چینی برای دور زدن محدودیتهای دسترسی به مدلهای پیشرفته AI آمریکا…
تهدیدهای پیشرفتهی پایدار (APT) و بازیگران دولتمحور.
شبکهای متشکل از 80 هزار سرور Relay توسط کاربران چینی برای دور زدن محدودیتهای دسترسی به مدلهای پیشرفته AI آمریکا…
مایکروسافت پلتفرم EvilTokens را که یک سرویس فیشینگ مبتنی بر AI برای سرقت توکنهای OAuth 2.0 بود، تخریب کرد. این…
یک گروه APT چینی با بهرهبرداری از آسیبپذیریهای WordPress و تجهیزات Zyxel، به صدها دستگاه و سازمانهای دولتی در سراسر…
گروه ShinyHunters مدعی نفوذ به سیستمهای FBI و سرقت چندین ترابایت داده حساس از طریق یک آسیبپذیری Zero-Day در Oracle…
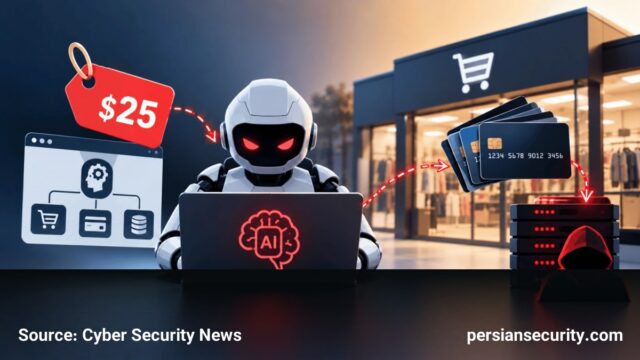
استفاده از عوامل خودکار AI باعث کاهش شدید هزینه حملات پیچیده شده و منجر به سرقت ۶۰۰ هزار کارت اعتباری…
گزارش جدید Citizen Lab نشاندهنده استفاده دولت چین از پیمانکاران خصوصی برای اجرای عملیات سرکوب دیجیتال فراملی علیه شهروندان و…
گروه WaterPlum کره شمالی با استفاده از مهندسی اجتماعی و بستههای مخرب NPM، ۳۰ هزار دستگاه را آلوده و ۱۰.۷…
ژاپن در حال بازسازی زیرساختهای اطلاعاتی خود برای تأسیس سازمانی مشابه CIA تا سال ۲۰۲۸ است تا قابلیتهای نفوذ انسانی…
عاملهای هوش مصنوعی به دلیل توانایی در آزمایش مسیرهای متعدد و ترکیب مجوزها، ریسک جابجایی جانبی (Lateral Movement) را به…
بدافزار CLOSEDQUORUM با جایگزینی سرورهای C2 سنتی با مدلهای LLM تجاری، تصمیمگیریهای تاکتیکی حمله را به صورت خودمختار و بدون…