تهدیدات پیشرفته (APT)
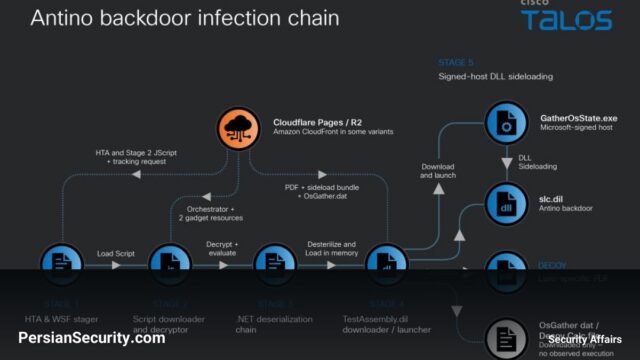
استفاده از بدافزار Antino توسط گروه UAT-11587 برای تبدیل Microsoft 365 به کانال C2
گروه چینی UAT-11587 با استفاده از بدافزار Antino، سرویسهای Microsoft 365 را برای مخفیسازی ترافیک C2 به کار گرفته است.…
تهدیدهای پیشرفتهی پایدار (APT) و بازیگران دولتمحور.
گروه چینی UAT-11587 با استفاده از بدافزار Antino، سرویسهای Microsoft 365 را برای مخفیسازی ترافیک C2 به کار گرفته است.…
یک عامل تهدید مرتبط با چین با استفاده از بدافزار Antino و تکنیکهای پیشرفته فیشینگ، سازمانهای دولتی در آسیا را…
کشف ایمپلنتهای پیشرفته لینوکسی که با تقلید از تجهیزات امنیتی ایمیل در آسیا، از طریق پورت SMTP و تکنیکهای BPF…
تحلیلگران Chainalysis با استفاده از هوش مصنوعی و اتوماسیونهای سفارشی، توانستند سرعت ردیابی ۳۸۷ میلیون دلار دارایی سرقتی توسط کره…
گروه باجافزاری Warlock با بهرهبرداری از آسیبپذیریهای SharePoint و تکنیکهای پیشرفته مانند DLL Sideloading، زیرساختهای حیاتی و مراکز دولتی را…
یک هکر ایرانی وابسته به مؤسسه مبنا و سپاه پاسداران پس از تغییر هویت و اخذ تابعیت ترکیه، در مونتهنگرو…
عوامل تهدید با استفاده از بستههای آلوده در npm، ابزارهای AI محلی توسعهدهندگان را برای شناسایی و سرقت توکنها و…
گروه جاسوسی TA419 با استفاده از تکنیکهای پیشرفته AitM و جعل هویت مقامات ارشد، متخصصان AI آمریکا را برای سرقت…
عامل تهدید Storm-3068 با تصاحب حسابهای کاربری و سوءاستفاده از خط لولههای Azure DevOps، موفق به سرقت اعتبارنامههای Kubernetes و…
گروه Star Blizzard وابسته به FSB روسیه با استفاده از بدافزار RedFlick و اتوماسیون در حملات فیشینگ، دامنه اهداف خود…