گزارشها و تحلیلها
رویکرد اکوسیستمی برای ارتقای تابآوری سایبری در بخش مالی (پیشنهاد CREST)
سازمان CREST چارچوبی جدید برای ارتقای تابآوری سایبری در خدمات مالی ارائه کرده است که بر همکاری هماهنگ میان مؤسسات،…
محتوای آموزشی، منابع و مقالات تخصصی.
سازمان CREST چارچوبی جدید برای ارتقای تابآوری سایبری در خدمات مالی ارائه کرده است که بر همکاری هماهنگ میان مؤسسات،…
این مقاله یک متدولوژی عملیاتی برای مدلسازی تهدید (Threat Modeling) ارائه میدهد که بر پایه چهار پرسش کلیدی برای شناسایی…
این گزارش به بررسی آسیبپذیریهای ساختاری در ماشینهای رأیگیری و چالشهای مربوط به عدم بهروزرسانی (Patching) نرمافزارها میپردازد. همچنین، نقش…
این گزارش افزایش حملات Vishing و استفاده از تکنیک BYOVD برای تخریب سیستمهای EDR را در سال ۲۰۲۶ برجسته میکند.…
گزارش فصل سوم ۲۰۲۶ کلودفلر نشاندهنده گذار از حملات حجیم به سمت حملات کوتاه، مکرر و با پهنای باند پایین…
این گزارش تحلیل میکند که چگونه نفوذگران با استفاده از مهندسی اجتماعی و بهرهبرداری از ضعفهای فیزیکی، میتوانند کنترلهای پیشرفته…
این گزارش نشان میدهد که چگونه ترکیب سیستمهای قدیمی و آسیبپذیر (Legacy Systems) با مدیریت ضعیف هویت، منجر به تسخیر…
تحلیل گسترده تهدیدات پیشرفته (APT) علیه تجهیزات سیسکو و VMware، در کنار ظهور تهدیدات جدید در حوزه هوش مصنوعی و…
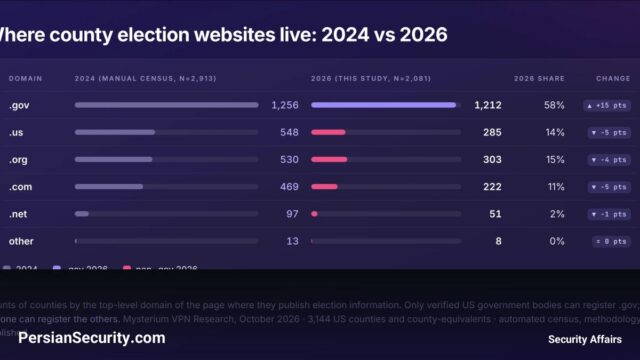
مطالعه جدید نشان میدهد که ضعف در مدیریت دامنه، پروتکلهای DMARC و رمزنگاری HTTPS در وبسایتهای اطلاعرسانی انتخابات آمریکا، ریسک…
این مقاله به بررسی استفاده از یک شبکه عصبی کوچک برای شناسایی الگوهای آماری در رمزنگاری Speck32/64 میپردازد. در این…