
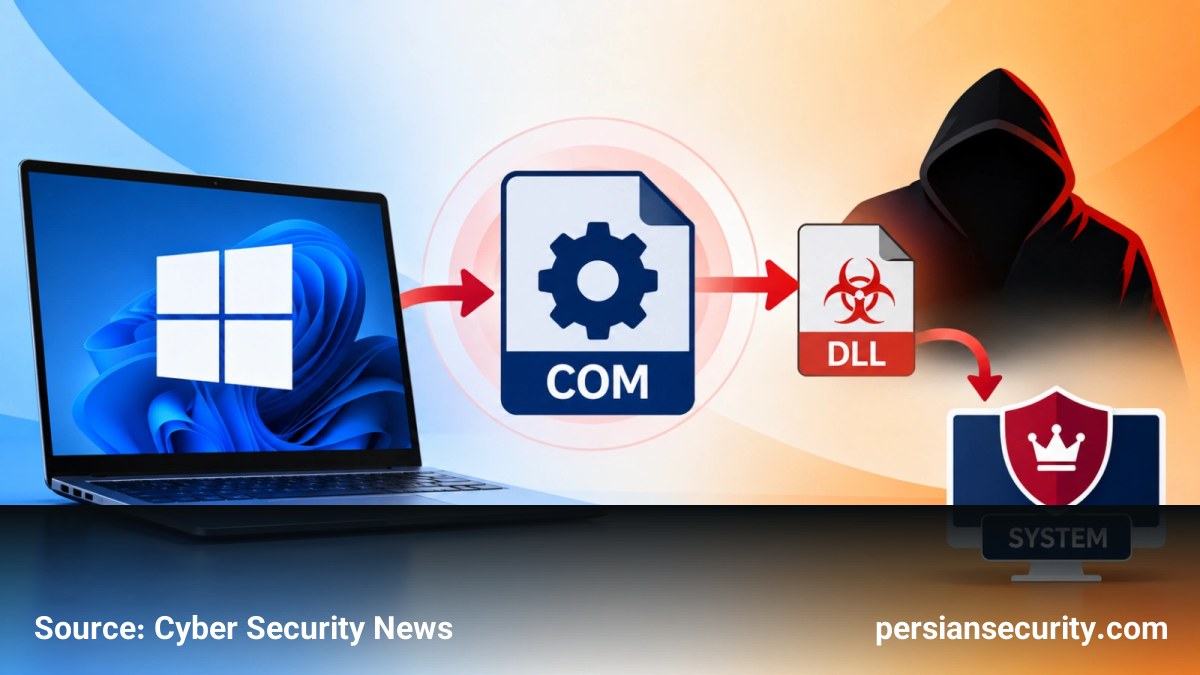
یک آسیبپذیری جدید در سیستمعامل ویندوز با شناسه CVE-2026-66804 شناسایی شده است که به کاربران با دسترسی محدود اجازه میدهد تا با سوءاستفاده از نحوه مدیریت ثبتهای Component Object Model (COM)، دسترسیهای خود را به سطح NT AUTHORITYSYSTEM ارتقا دهند.
ریشه فنی آسیبپذیری
این نقص امنیتی ناشی از یک ثبت COM رها شده (Dangling Registration) در مؤلفه Windows CrossDevice است؛ سرویسی که وظیفه مدیریت قابلیتهایی نظیر Phone Link و همگامسازی Clipboard را بر عهده دارد. این شیء تحت CLSID {E9F83CF2-E0C0-4CA7-AF01-E90C70BEF496} در کلیدهای رجیستری سیستم تعریف شده و برای تمامی کاربران، از جمله سرویسهای سیستمی، قابل دسترسی است.
نکته کلیدی این است که فایل DLL مورد اشاره در مسیر %PROGRAMDATA%CrossDeviceCrossDevice.Streaming.Source.dll در سیستمهای آسیبپذیر وجود ندارد. از آنجایی که مسیر C:ProgramData اجازه ایجاد فایل و پوشه را به کاربران استاندارد میدهد، مهاجم میتواند یک DLL مخرب در این مکان قرار داده و منتظر بماند تا شیء COM هنگام اجرا، کد کنترلشده توسط مهاجم را بارگذاری کند.
مسیر اکسپلویت و تکنیک Marshaling
این آسیبپذیری در واقع نسخه اصلاحنشدهای از یک نقص قدیمیتر به نام Dark Elevator است. محققان Google Project Zero دریافتند که میتوان از طریق تکنیک Custom COM Marshaling، یک پردازش با سطح دسترسی بالا را مجبور به بارگذاری DLL مخرب کرد.
- مهاجم از یک سرور COM با سطح دسترسی SYSTEM (مانند Shell Create Object Handler) که کنترلهای سختگیرانه
EOAC_NO_CUSTOM_MARSHALرا فعال نکرده است، به عنوان هدف استفاده میکند. - با ارسال یک شیء Marshaled جعلی از طریق رابط
ICreateObject، عملیات Unmarshaling بدون شرط اجرا شده و DLL مخرب مستقیماً در پردازش SYSTEM بارگذاری میشود.
ارزیابی ریسک و اقدامات اصلاحی
شرکت مایکروسافت این آسیبپذیری را با درجه شدت High و امتیاز 7.8 در CVSS رتبهبندی کرده است. این نقص به صورت محلی توسط کاربر احراز هویت شده و بدون نیاز به تعامل کاربر (User Interaction) قابل بهرهبرداری است.
با توجه به انتشار کدهای Proof-of-Concept (PoC) و موجود شدن ماژولهای تجاری برای اتوماسیون زنجیره ارتقای دسترسی از LOCAL SERVICE به SYSTEM، مدیران سیستم و تیمهای SOC باید فوراً بهروزرسانیهای Cumulative ماه اوت ۲۰۲۶ را روی تمامی سیستمهای متاثر اعمال کنند.


