
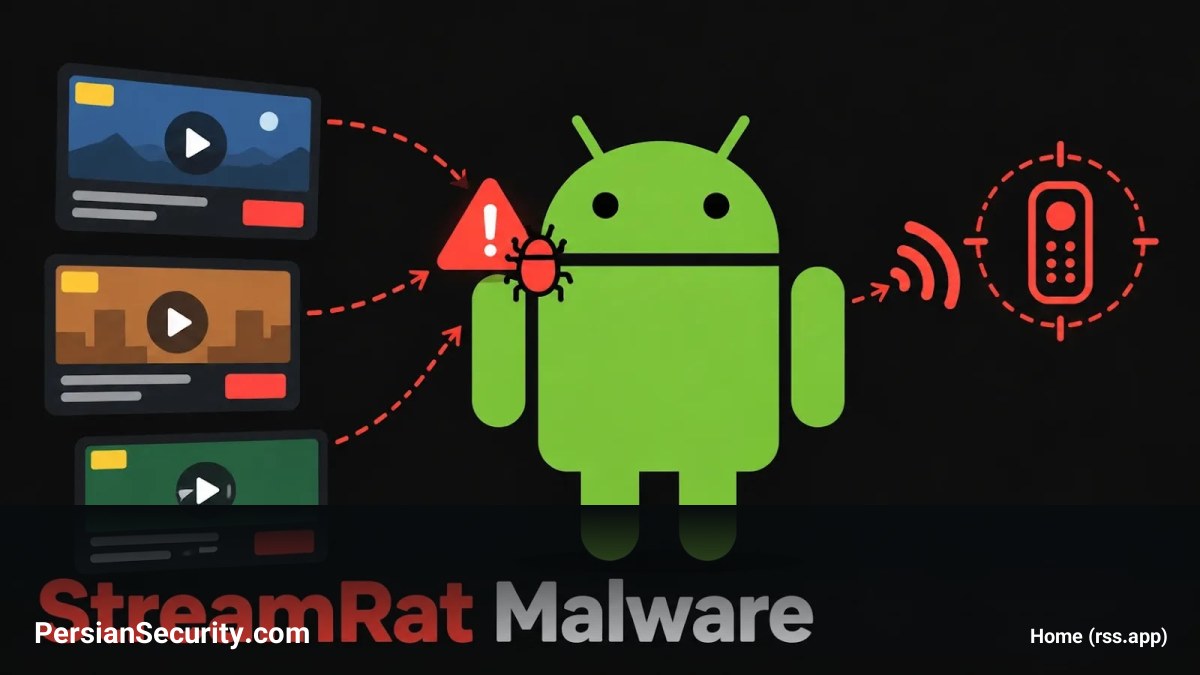
بدافزار جدیدی به نام StreamRat شناسایی شده است که یک تروجان بانکی (Banking Trojan) برای سیستمعامل اندروید است. این بدافزار از طریق تبلیغات فریبنده در پلتفرمهای Meta و TikTok که خدمات رایگان پخش تلویزیونی (Streaming) را وعده میدهند، توزیع میشود.
جزئیات کمپین و اهداف
این عملیات که با نام «Steamtv Esp.» ردیابی میشود، عمدتاً کاربران اسپانیاییزبان را هدف قرار داده است. تخمین زده میشود که بین ۱۱ ژوئن تا ۳ جولای ۲۰۲۶، حدود ۵۷۰,۰۰۰ کاربر Meta در معرض این تهدید قرار گرفتهاند که اکثریت قریب به اتفاق آنها در کشور اسپانیا بودهاند.
مکانیزم توزیع و نصب
- فریب کاربر: قربانیان پس از کلیک بر روی تبلیغات، به یک سایت فیشینگ هدایت میشوند که ابتدا سیستمعامل کاربر را شناسایی میکند.
- مهندسی اجتماعی: سایت مذکور بسته به اینکه کاربر از طریق اینستاگرام، تیکتاک، فیسبوک یا مرورگر وارد شده باشد، دستورالعملهای نصب متفاوتی را ارائه میدهد تا کاربر را متقاعد کند نصب از منابع ناشناس (Unknown Sources) را فعال کند.
- سوءاستفاده از دسترسیها: این بدافزار از کاربر میخواهد دسترسیهای Accessibility Services اندروید را فعال کند؛ دسترسی قدرتمندی که به بدافزار اجازه میدهد فعالیتهای دستگاه را رصد و دستکاری کند.
تحلیل فنی و قابلیتهای StreamRat
این بدافزار قابلیتهای پیشرفتهای برای کنترل کامل دستگاه قربانی دارد، از جمله:
- کنترل از راه دور: پشتیبانی از مشاهده صفحه نمایش (Remote Screen Viewing) و ثبت مخفیانه تصاویر صفحه (Hidden Screen Capture).
- سرقت اطلاعات: استفاده از Overlayهای جعلی برای سرقت اعتبارنامهها (Credentials) و Keylogging.
- تکنیکهای ضد-تحلیل: در مرحله اول، یک Dropper نصب میشود که سعی میکند یک اتصال VPN غیرعملی ایجاد کند تا ترافیک سایر اپلیکیشنها را مسدود کرده و مانع از بررسیهای ابری (Cloud-based reputation checks) و تحلیلهای آنلاین بدافزار شود.
- تثبیت در سیستم: Dropper تلاش میکند خود را به عنوان اپلیکیشن Home پیشفرض دستگاه قرار دهد تا کاربر نتواند به راحتی توالی نصب را قطع کند.
مدیریت و زیرساخت C2
پس از فعالسازی، StreamRat از طریق WebSocket به یک سرور فرمان و کنترل (C2) متصل شده و لیست اپلیکیشنهای نصب شده را استخراج میکند. این بدافزار دارای دو حالت VNC است: یک حالت استاندارد که از MediaProjection API استفاده میکند و یک حالت مخفی که هر ۲۰۰ میلیثانیه از طریق Accessibility اسکرینشات میگیرد تا شناسایی نشود.
وجود نقشهای مختلف مانند User، Supervisor و Administrator در پنل مدیریتی این بدافزار نشان میدهد که StreamRat احتمالاً به صورت Malware-as-a-Service (MaaS) برای چندین اپراتور مختلف عرضه شده است.


