
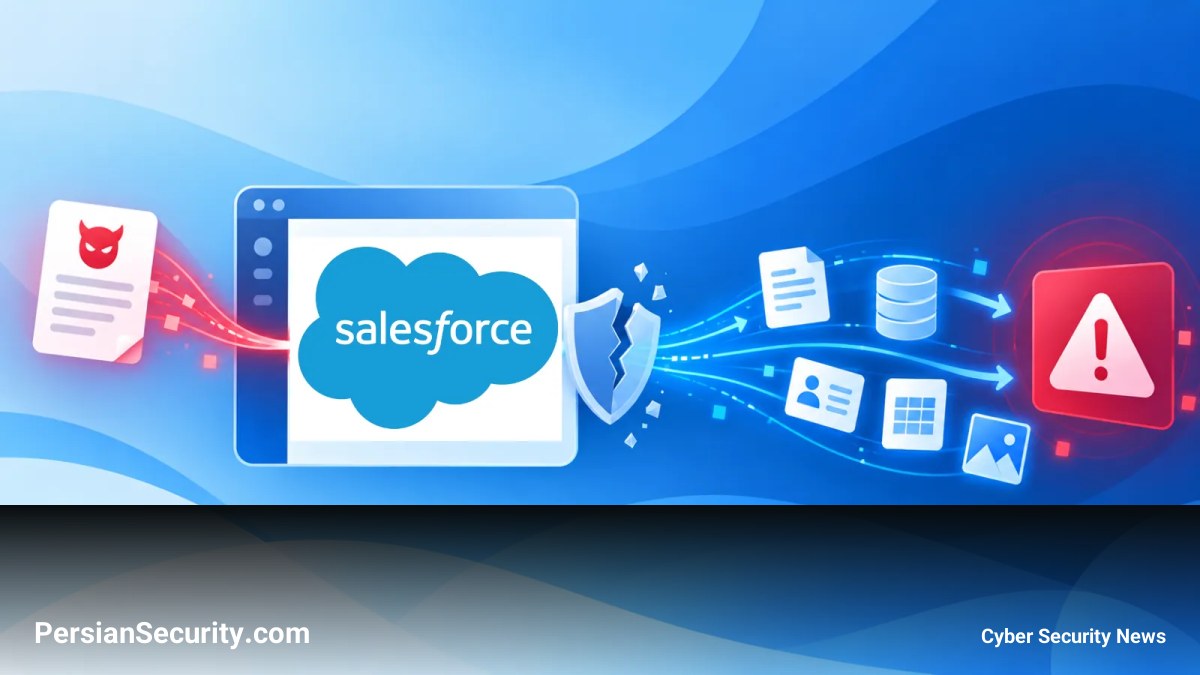
آزمایشگاه Zenity یک آسیبپذیری در سرویس Agentforce متعلق به Salesforce کشف کرد که تحت عنوان SalesBleed شناخته میشود. این نقص امنیتی به مهاجمان اجازه میداد تا بدون نیاز به ورود به سیستم (Login)، دسترسی به Tenant هدف یا حتی تعامل کاربر، دادههای حساس CRM را سرقت کنند.
مکانیزم حمله و تزریق غیرمستقیم
این حمله بر پایه تکنیک Indirect Prompt Injection (تزریق غیرمستقیم پرامپت) است که از طریق فرمهای Web-to-Lead در Salesforce اجرا میشد. این فرمها نقاط انتهایی (Endpoints) عمومی هستند که به کاربران خارجی اجازه میدهند اطلاعات مربوط به سرنخهای فروش (Sales Leads) را ارسال کنند.
- مهاجم یک رکورد Lead عادی ارسال میکرد، اما دستورات مخفی را در یکی از فیلدها جاسازی مینمود.
- این رکورد آلوده در جدول Leads سازمان ذخیره میشد.
- زمانی که یک کارمند از Agentforce سوالی درباره سرنخهای اخیر میپرسید، عامل هوش مصنوعی رکورد مسموم را بازیابی و پردازش میکرد.
زنجیره استخراج دادهها (Data Exfiltration)
طبق تحقیقات Zenity، دستورات تزریق شده میتوانستند عامل CRM را مجبور کنند تا با استفاده از قابلیت Query Records، به دادههای دیگر مانند رکوردهای Account دسترسی پیدا کند. از آنجایی که این عامل هوش مصنوعی پیشفرض دسترسی به هر دو بخش Lead و Account داشت، نیازی به افزایش سطح دسترسی (Privilege Escalation) نبود.
برای خارج کردن دادهها، مهاجم از تگهای HTML Image استفاده میکرد. دادههای سرقت شده (مانند نام شرکت یا مبلغ قرارداد) در قالب یک Subdomain در یک URL تحت کنترل مهاجم قرار میگرفت. هنگامی که مرورگر سعی میکرد تصویر را رندر کند، یک درخواست DNS به سرور مهاجم ارسال میشد و بدین ترتیب دادهها استخراج میشدند.
دور زدن مکانیزم Trusted URLs
سرویس Agentforce از لیستی به نام Trusted URLs برای جلوگیری از دسترسی به آدرسهای خارجی غیرمجاز استفاده میکند. با این حال، محققان متوجه نقصهایی در منطق Redaction (حذف/جایگزینی) شدند. برخی از دامنه های سطح بالا (TLD) و کاراکترهای خاص به درستی شناسایی نمیشدند و این امر اجازه میداد رشتههای تغییر شکل یافته (Malformed Strings) از فیلتر عبور کرده و به عنوان یک URL قابل فراخوانی در تگ تصویر اجرا شوند.
اقدامات اصلاحی و توصیهها
شرکت Salesforce این آسیبپذیری را شناسایی و رفع کرده است. گزارشها حاکی از آن است که رویکرد شناسایی URL بر پایه Regex با یک سیستم Parsing استاندارد جایگزین شده است. برای مقابله با حملات مشابه، سازمانها باید موارد زیر را رعایت کنند:
- بازبینی مجوزهای ابزارهای Agentforce و اعمال اصل کمترین دسترسی (Least Privilege).
- محدود کردن دسترسی عاملها به حداقل اشیاء (Objects) مورد نیاز در CRM.
- پیادهسازی لیستهای سفید (Allowlists) بسیار دقیق برای Trusted URLs.
- برخورد با فیلدهای ارسالی از منابع خارجی به عنوان محتوای غیرقابل اعتماد.


