
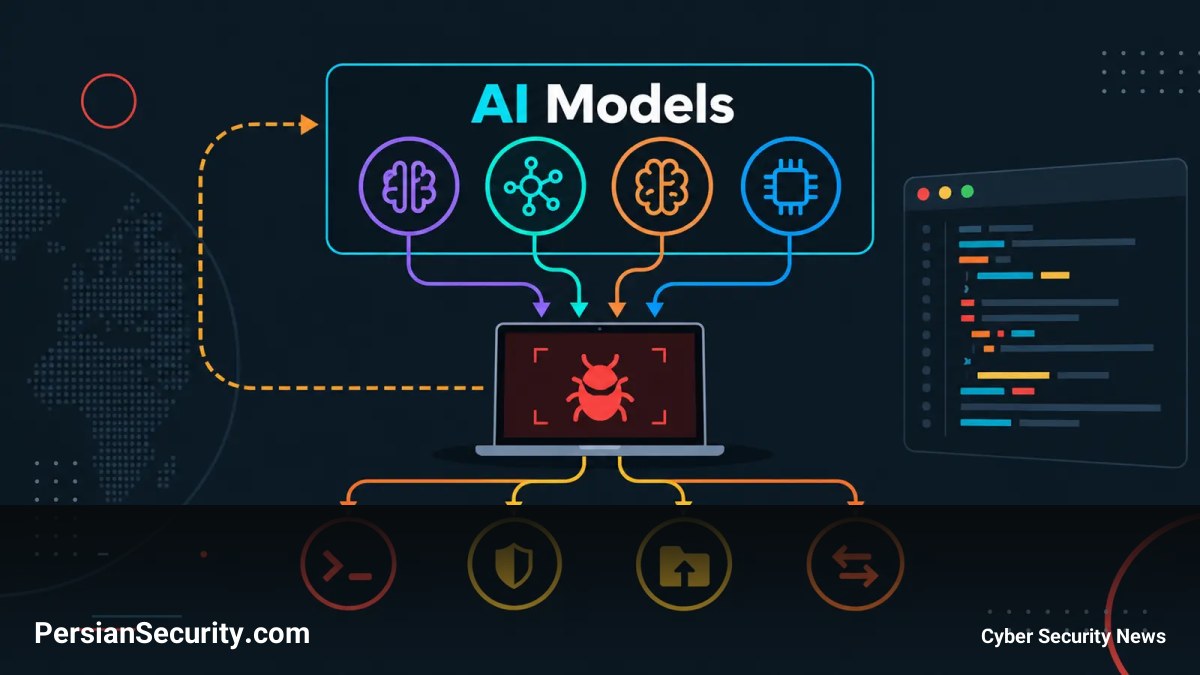
نمونهای از یک بدافزار ویندوزی به نام CLOSEDQUORUM شناسایی شده است که قادر است بدون نیاز به دستورات مستقیم از سوی عامل تهدید (Threat Actor)، مراحل بعدی حمله خود را تعیین کند. این بدافزار پس از استقرار، از مدلهای هوش مصنوعی برای تصمیمگیری در مورد اقداماتی نظیر سرقت دادهها، پنهانسازی در پردازشها یا حفظ دسترسی (Persistence) استفاده میکند.
مکانیزم تصمیمگیری مبتنی بر رایگیری AI
این بدافزار جزئیات سیستم قربانی، از جمله سیستمعامل، تعداد پردازندهها و سطح دسترسیهای مدیر (Administrator) را برای چهار مدل هوش مصنوعی DeepSeek، Qwen، Mistral و Gemini ارسال میکند. برخلاف مدلهای آزاد، بدافزار یک منوی محدود از اقدامات ممکن را به این مدلها ارائه میدهد و سپس بر اساس پاسخهای دریافتی، یک سیستم رایگیری را اجرا میکند.
- انتخاب برنده: گزینهای که بیشترین رای را کسب کند اجرا میشود.
- رفع تساوی: در صورت برابر شدن رایها، اولویت با اولین پاسخدهنده (به ترتیب DeepSeek و سپس سایرین) است.
- توقف عملیاتی: اگر هیچ پاسخ قابل استفادهای دریافت نشود، برنامه متوقف شده و مجدداً تلاش میکند.
قابلیتها و اهداف عملیاتی
در صورت تصمیم به سرقت دادهها، CLOSEDQUORUM به دنبال موارد زیر میگردد:
- گذرعبارهای ذخیره شده در مرورگرها و اسرار ورود به ویندوز (Windows Login Secrets).
- فایلهای کیف پولهای ارز دیجیتال (مانند Exodus).
- تزریق کد در پردازشهای در حال اجرا برای پنهانسازی.
دادههای سرقتی و گزارش تصمیمات از طریق یک Discord Webhook ارسال میشوند. لازم به ذکر است که تحلیلگران Cisco Talos در پروژه تحقیقاتی CAIRN متوجه شدهاند که نسخههای منتشر شده در حال حاضر حاوی کلیدهای دسترسی موقت (Placeholder) هستند و شواهدی از یک کمپین گسترده در محیط واقعی (In the wild) یافت نشده است؛ بنابراین این بدافزار بیشتر یک هشدار درباره یک طراحی عملیاتی جدید است تا یک تهدید فعال و گسترده.
راهکارهای شناسایی برای تیمهای SOC
به دلیل اینکه بدافزار به جای سرورهای C2 سنتی، از سرویسهای رایج AI استفاده میکند، مسدود کردن دامنههای این سرویسها کاربردی ندارد. در عوض، تیمهای امنیتی باید بر توالی رفتارهای مشکوک تمرکز کنند:
ارتباط یک برنامه ناشناس ویندوزی با چندین ارائهدهنده AI در بازههای زمانی کوتاه، و سپس دسترسی به حافظه اعتبارنامههای ویندوز (Credential Memory)، تزریق در پردازشهای دیگر یا ارتباط با وبهوکهای دیسکورد، سیگنالهای شناسایی قدرتمندی هستند. همچنین، این بدافزار برای دور زدن سیستمهای تشخیص، از تاخیرهای نامنظم (بین ۵ تا ۱۵ دقیقه) استفاده میکند.


