
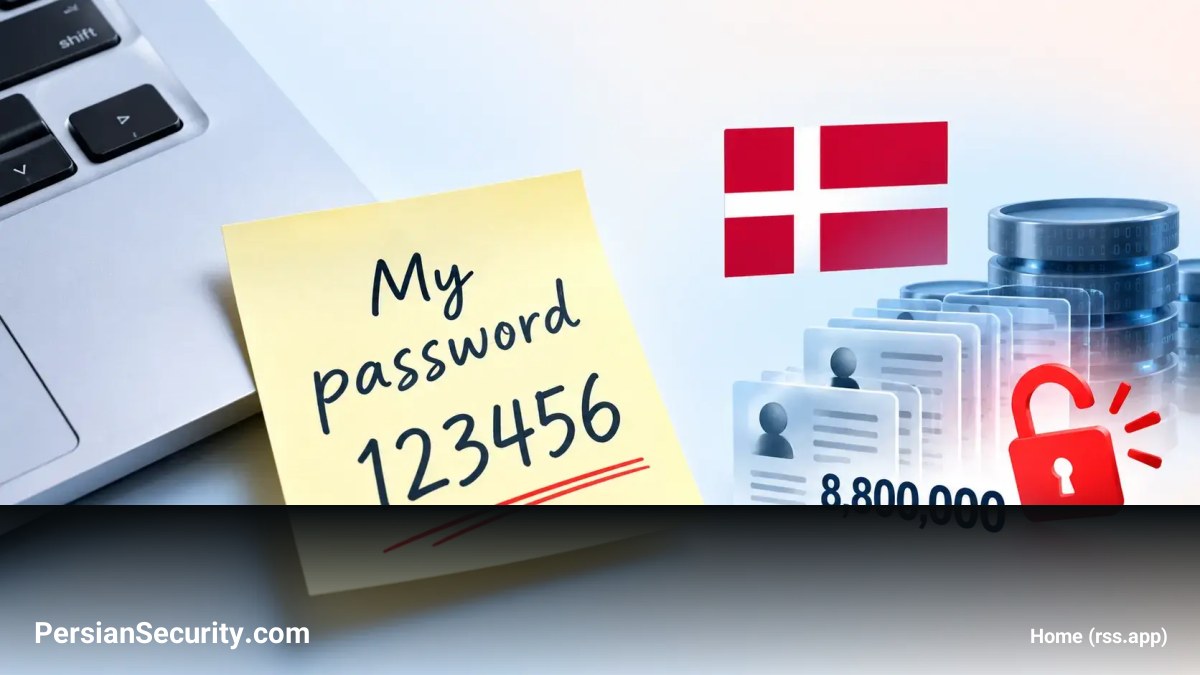
یک نشت داده گسترده در دانمارک منجر به افشای تقریباً ۸.۸ میلیون رکورد شخصی شده است. بررسیها نشان میدهد که این حادثه به دلیل ضعف شدید در امنیت حسابهای کاربری در شرکت Pays ApS، یک شرکت کوچک IT واقع در شهر Odense، رخ داده است.
جزئیات حادثه و علت نشت
تحقیقات خبرگزاری Politiken فاش کرد که حداقل سه حساب کاربری در این شرکت، از جمله یک حساب با دسترسی مدیریت (Administrator)، از رمز عبور بسیار ساده «123456» استفاده میکردند. این سهلانگاری امنیتی به عامل تهدید (Threat Actor) اجازه داد تا به سیستمهای حساس دسترسی پیدا کند.
دادههای لو رفته شامل شمارههای ثبت مرکزی اشخاص دانمارک (CPR) و آدرسهای پستی است. طبق گزارشها، این مجموعه داده شامل اطلاعات حدود ۵.۵ میلیون فرد زنده و ۳.۳ میلیون فرد متوفی است.
مکانیسم حمله و سوءاستفاده از دسترسی
شرکت Pays ApS مجوز قانونی برای دسترسی به سیستم CPR دانمارک (پایگاه داده مرکزی ثبت احوال) را داشت. نکته کلیدی این است که این حادثه نتیجه نفوذ مستقیم به زیرساختهای سیستم ثبت احوال نبوده، بلکه از طریق سوءاستفاده از دسترسیهای مجاز یک پیمانکار صورت گرفته است.
- نقطه ورود: نفوذ از طریق رمز عبور لو رفته متعلق به یکی از کارکنان سابق شرکت آغاز شد.
- متدولوژی: مهاجم با استفاده از دسترسیهای شرکت Pays، دو برنامه برای استخراج اطلاعات شخصی طراحی و دادهها را در محیطی خارج از سیستم ثبت احوال ذخیره کرد.
- بازه زمانی: ادعای مهاجم حاکی از دسترسی به مدت ۲۱ روز و ۱۷ ساعت است، اما گزارشهای مقامات امنیتی تنها ۱۰ روز دسترسی غیرمجاز در ماه سپتامبر را تأیید میکند.
تحلیل ریسک و اثرات
اگرچه سیستم احراز هویت MitID در دانمارک مانع از دسترسی مستقیم مهاجمان به هویت دیجیتال شهروندان میشود، اما افشای شمارههای CPR و آدرسها خطرات جدی ایجاد میکند. مجرمان سایبری میتوانند این اطلاعات را با سایر دادههای لو رفته ترکیب کرده تا پروفایلهای دقیقی از قربانیان بسازند یا حملات فیشینگ (Phishing) بسیار متقاعدکنندهای را طراحی کنند.
توصیههای امنیتی
این حادثه بار دیگر اهمیت کنترلهای سختگیرانه بر روی اعتبارنامهها (Credentials)، بهویژه برای حسابهای دارای دسترسی مدیریتی را برجسته میکند. مؤسسه NIST توصیه میکند که سازمانها برای جلوگیری از استفاده از رمزهای عبور رایج یا پیشبینیپذیر، از لیستهای مسدودسازی (Blocklists) در هنگام ایجاد یا تغییر رمز عبور استفاده کنند.


