
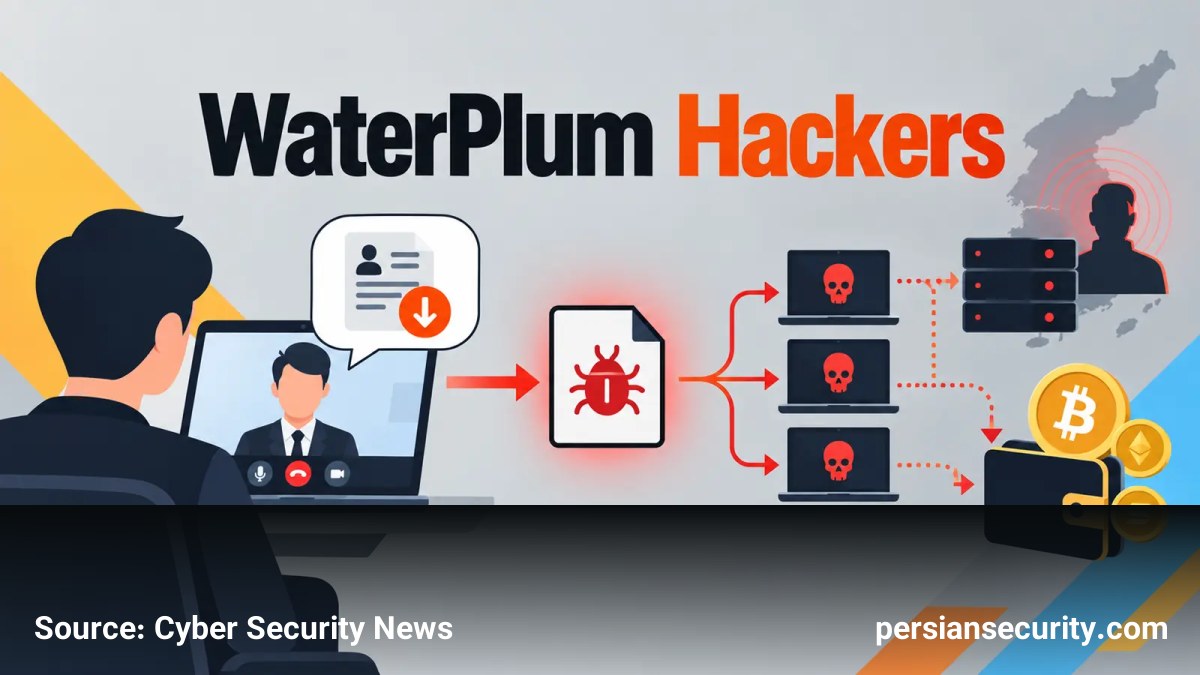
گروه هکری WaterPlum وابسته به کره شمالی، با بهرهبرداری از فرآیندهای استخدام آنلاین، موفق شده است بیش از ۳۰,۰۰۰ سیستم را در ۱۰۰ کشور مختلف آلوده کند. این مهاجمان با جعل هویت استخدامکنندگان، توسعهدهندگان نرمافزار را هدف قرار داده و آنها را متقاعد کردند تا فایلهای مخرب را در جریان مصاحبههای شغلی اجرا کنند.
مکانیزم حمله و متدهای مهندسی اجتماعی
در این عملیات که با نام Contagious Interview نیز شناخته میشود، مهاجمان از طریق شبکههای اجتماعی، تابلوهای شغلی و پلتفرمهای فریلنسینگ با قربانیان ارتباط برقرار میکنند. آنها از توسعهدهندگان میخواهند تا برای ارزیابی فنی، یک پروژه کدنویسی را تکمیل کرده یا مشکلی در نرمافزار مصاحبه را حل کنند. در واقع، این تستهای فنی پوششی برای توزیع بدافزار هستند.
نکته قابل توجه، استفاده از فناوری AI Face-swapping در تماسهای ویدئویی برای افزایش اعتبار و باورپذیری است. فایلهای توزیع شده در این حملات شامل بدافزارهای متنوعی از جمله BeaverTail، InvisibleFerret، OtterCookie، OtterCandy و StoatWaffle هستند که هدف آنها دسترسی از راه دور (Remote Access) و سرقت اطلاعات است.
تاثیرات امنیتی و خطرات زنجیرهای
این حملات تنها به سرقت داراییهای دیجیتال محدود نمیشود. بدافزار StoatWaffle میتواند در پروژههای مبتنی بر بلاکچین پنهان شود و از طریق پیکربندیهای Visual Studio Code، به محض اعتماد کاربر به پوشه پروژه، کد مخرب را اجرا کند. خطرات این کمپین عبارتند از:
- سرقت کلیدهای کیف پول (Wallet Keys) و دسترسی به بیش از ۷,۰۰۰ کیف پول کریپتو.
- سرقت مدارک شناسایی و اطلاعات ورود به مرورگر (Browser Logins).
- تبدیل توسعهدهنده آلوده به یک نقطه ورود (Entry Point) برای نفوذ به شبکه سازمانهای کارفرما یا مشتریان.
- سرقت مالکیت معنوی (Intellectual Property) و نفوذ گسترده در شبکههای شرکتی.
استفاده از Laptop Farms برای پنهانسازی
تحقیقات نشان میدهد که کارکنان IT کره شمالی از Laptop Farms (مزارع لپتاپ) استفاده میکنند. در این روش، مجموعهای از رایانهها در مکانهای مختلف مستقر شده و از راه دور کنترل میشوند تا موقعیت واقعی مهاجم پنهان بماند. این زیرساختها در کنار VPSها، اجازه میدهند تا مهاجمان با هویتهای جعلی در صرافیهای کریپتو یا شرکتهای خارجی استخدام شوند.
توصیههای فنی برای مقابله
برای متخصصان امنیت و توسعهدهندگان، رعایت موارد زیر حیاتی است:
- اجرای کد در محیط ایزوله: هرگز کدهای ناشناس را روی سیستم شخصی یا دستگاههای حاوی دادههای حساس اجرا نکنید و از Sandbox یا VM استفاده کنید.
- مدیریت VS Code: پروژههای ناشناس را خارج از Restricted Mode باز نکنید.
- پایش IoCها: بررسی رشتههای مشکوک مانند
Invoke-WebRequest،mshtaو دستوراتbase64در اسکریپتهای دریافتی. - پاسخ به حادثه: در صورت مشکوک شدن به آلودگی، سریعاً دستگاه را از شبکه جدا کرده و کیف پولهای جدید را در یک دستگاه مجزا ایجاد کنید.


