
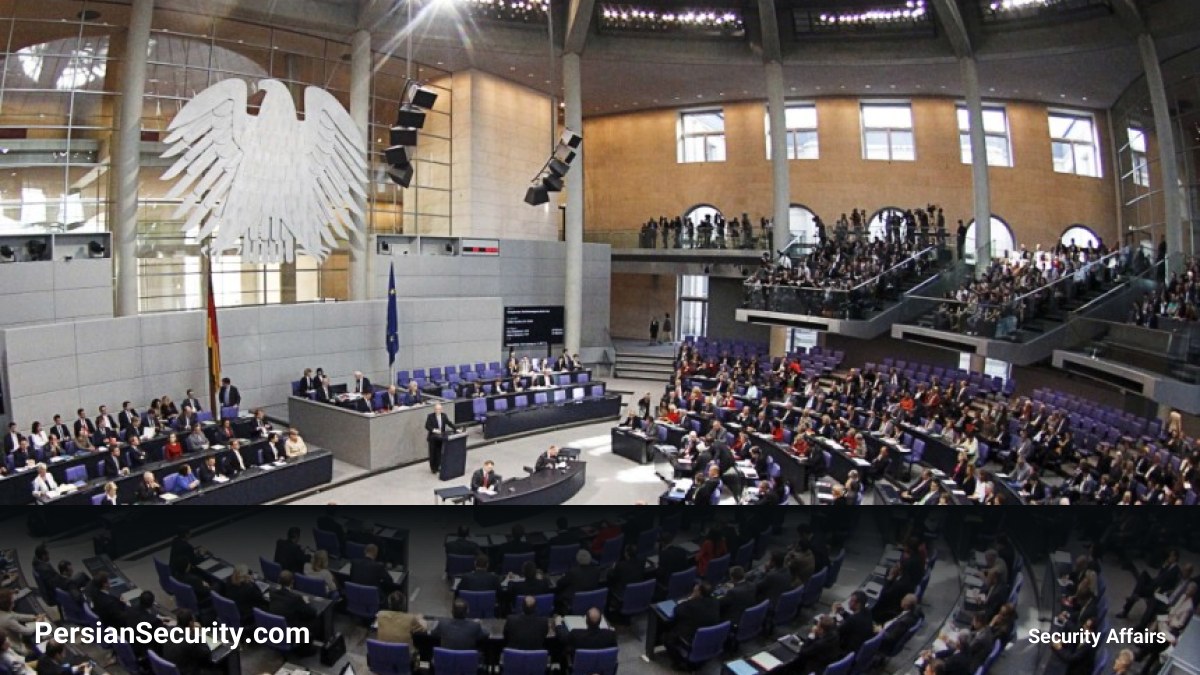
شرکت اپل به نمایندگان پارلمان آلمان (Bundestag) درباره حملات احتمالی با استفاده از جاسوسافزارهای اجارهای (Mercenary Spyware) هشدار داده است. در پی این موضوع، سازمان امنیت سایبری آلمان (BSI) از قربانیان خواسته است که فرض را بر سرایت (Infection) کامل دستگاه خود بگذارند.
بر اساس گزارشهای منتشر شده، از تاریخ ۲۹ اکتبر، اعضای پارلمان و برخی شخصیتهای برجسته آلمانی هشدارهای امنیتی اپل را روی دستگاههای آیفون خود دریافت کردهاند. اپل اعلام کرده است که حملات مذکور با استفاده از جاسوسافزارهای پیشرفتهای انجام میشود که به صورت تجاری توسعه یافتهاند و اغلب توسط بازیگران دولتی (State Actors) علیه افراد خاص و هدفمند استفاده میشوند.
ماهیت حملات و قابلیتهای جاسوسافزار
این نوع جاسوسافزارها بسیار پیشرفتهتر از ابزارهای معمول جرایم سایبری هستند. یکی از خطرناکترین ویژگیهای این حملات، امکان استفاده از تکنیکهای Zero-click است؛ به این معنا که قربانی نیازی به باز کردن پیام یا کلیک بر روی لینک خاصی ندارد و سرایت میتواند به صورت خودکار انجام شود.
در صورت سرایت، مهاجمان میتوانند به موارد زیر دسترسی کامل داشته باشند:
- خواندن پیامها (حتی در اپلیکیشنهای دارای رمزنگاری یا Encrypted)
- دسترسی به تماسها، مخاطبین و تقویم
- ردیابی موقعیت مکانی (Location)
- فعالسازی از راه دور دوربین و میکروفون
توصیههای امنیتی BSI برای مقابله
سازمان BSI آلمان اقدامات فوری زیر را برای افراد آسیبپذیر توصیه کرده است:
- بهروزرسانی فوری سیستمعامل: برای بستن حفرههای امنیتی احتمالی.
- فعالسازی Lockdown Mode: این حالت سطح امنیت را بالا برده و برخی ویژگیها مانند پیشنمایش لینکها را محدود میکند تا سطح حمله کاهش یابد.
- تعویض دستگاه: در صورت بالا بودن سطح ریسک، توصیه میشود دستگاه کاملاً ریست شده یا تعویض شود.
- امنیت حسابها: تغییر رمز عبور حسابهای اپل و ایمیل، و فعالسازی تایید هویت دو مرحلهای (2FA).
- امنیت پیامرسانها: فعالسازی قابلیت Registration Lock در Signal و دو مرحلهای در WhatsApp.
لازم به ذکر است که این هشدارها تنها محدود به آلمان نیست و اپل اعلام کرده است که کاربران در ۹۹ کشور دیگر نیز ممکن است این هشدارها را دریافت کرده باشند. با این حال، هویت عاملهای تهدید (Threat Actors) یا دولتهای پشت این حملات هنوز مشخص نشده است.


