
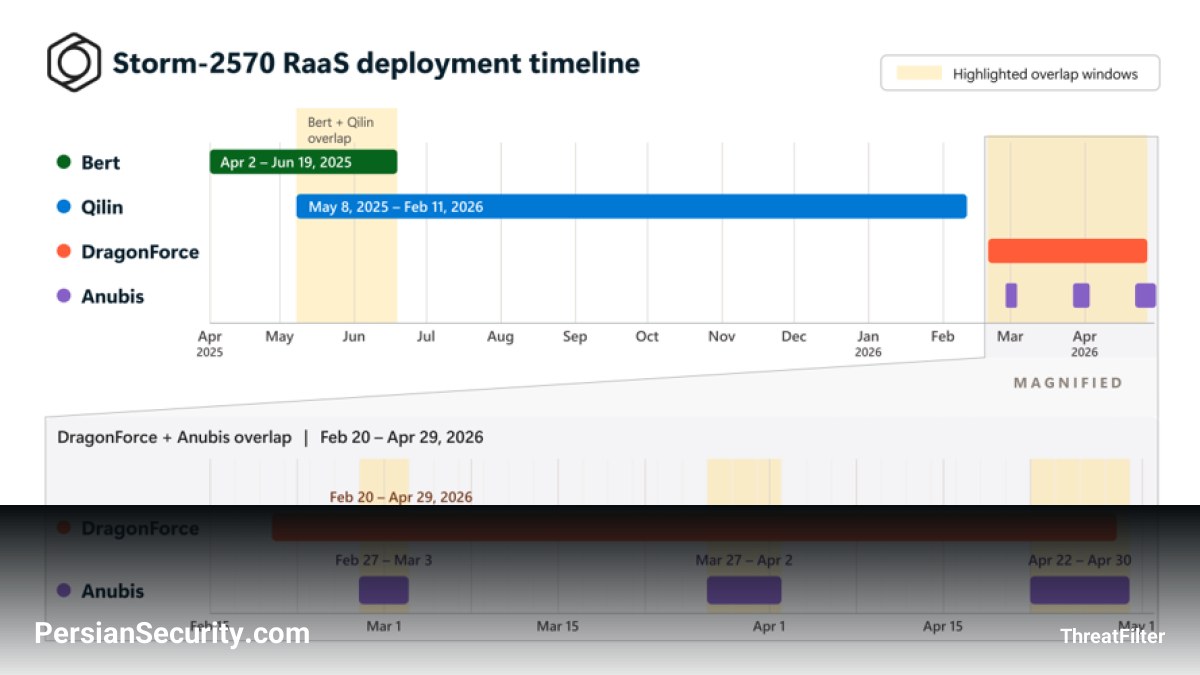
گزارشهای اخیر Microsoft Threat Intelligence نشان میدهد که ردیابی حملات باجافزاری تنها بر اساس نوع Payload (بارهای مفید)، میتواند باعث پنهان ماندن هویت عوامل تهدید (Threat Actors) و رفتارهای تکرارپذیر آنها شود. عامل تهدیدی موسوم به Storm-2570، یک Affiliate (همکار) باجافزاری است که با چندین اکوسیستم مختلف از جمله Qilin، DragonForce، Anubis و BERT همکاری کرده است.
رویکرد چندگانه در استفاده از باجافزارها
برخلاف بسیاری از مهاجمان که تنها از یک نوع باجافزار پشتیبانی میکنند، Storm-2570 یک عامل تهدید Cross-ecosystem است. این گروه بسته به فرصتهای موجود، بین عملیاتهای مختلف جابهجا میشود تا شانس دریافت باج را افزایش دهد. با این حال، تحلیلها نشان میدهد که ابزارها و متدهای نفوذ این گروه در تمامی این حملات یکسان باقی مانده است.
زنجیره حمله و ابزارهای مورد استفاده
اگرچه روش دسترسی اولیه (Initial Access) هنوز به طور کامل تایید نشده، اما پس از نفوذ، این گروه از ابزارهای مدیریت از راه دور (RMM) و فعالیتهای Hands-on-keyboard برای پیشروی در شبکه استفاده میکند. ابزارهای کلیدی شناسایی شده عبارتند از:
- MeshAgent: یکی از پرتکرارترین ابزارها برای دسترسی و اجرای دستورات. این گروه اغلب نام فایلهای MeshAgent را به نام سازمان قربانی تغییر میدهد تا مشکوک به نظر نرسد.
- Atera و Splashtop: برای مدیریت تعاملی سیستمها و اجرای دستورات.
- Cloudflared.exe و ngrok: برای ایجاد تونلهای خروجی (Outbound Tunnels) جهت دور زدن فایروالها و حفظ دسترسی مداوم به RDP.
دسترسی به اعتبارنامهها و جابهجایی جانبی (Lateral Movement)
Storm-2570 برای استخراج اطلاعات حساس و دسترسی به حسابهای مدیریتی از ابزارهای زیر استفاده میکند:
- Mimikatz و LaZagne: برای برداشتن Credentialها.
- ntdsutil: برای Dump کردن دیتابیس Active Directory (فایل NTDS.dit) و استخراج هشهای پسورد به صورت آفلاین.
- PsExec و Impacket: برای جابهجایی در شبکه و اجرای دستورات در سیستمهای دیگر. این گروه اغلب از اسکریپتهای batch مانند
rdp.batبرای فعالسازی RDP در سیستمهای هدف استفاده میکند.
سرقت دادهها و غیرفعالسازی دفاعات
پیش از اجرای نهایی باجافزار، این عامل تهدید اقدام به تضعیف سیستمهای امنیتی میکند. این اقدامات شامل غیرفعال کردن Real-time monitoring در Microsoft Defender و افزودن استثنائات (Exclusions) برای مسیرهایی مانند C:PerfLogs است.
برای سرقت دادهها (Exfiltration)، Storm-2570 از ابزارهای انتقال ابری مانند s5cmd و Rclone استفاده میکند تا حجم زیادی از اسناد، دیتابیسها و فایلهای حساس را به S3 Buckets تحت کنترل خود منتقل کند. این استراتژی اجازه میدهد تا حمله به صورت Double-extortion (باجخواهی دوگانه: سرقت داده و سپس رمزنگاری) اجرا شود.


