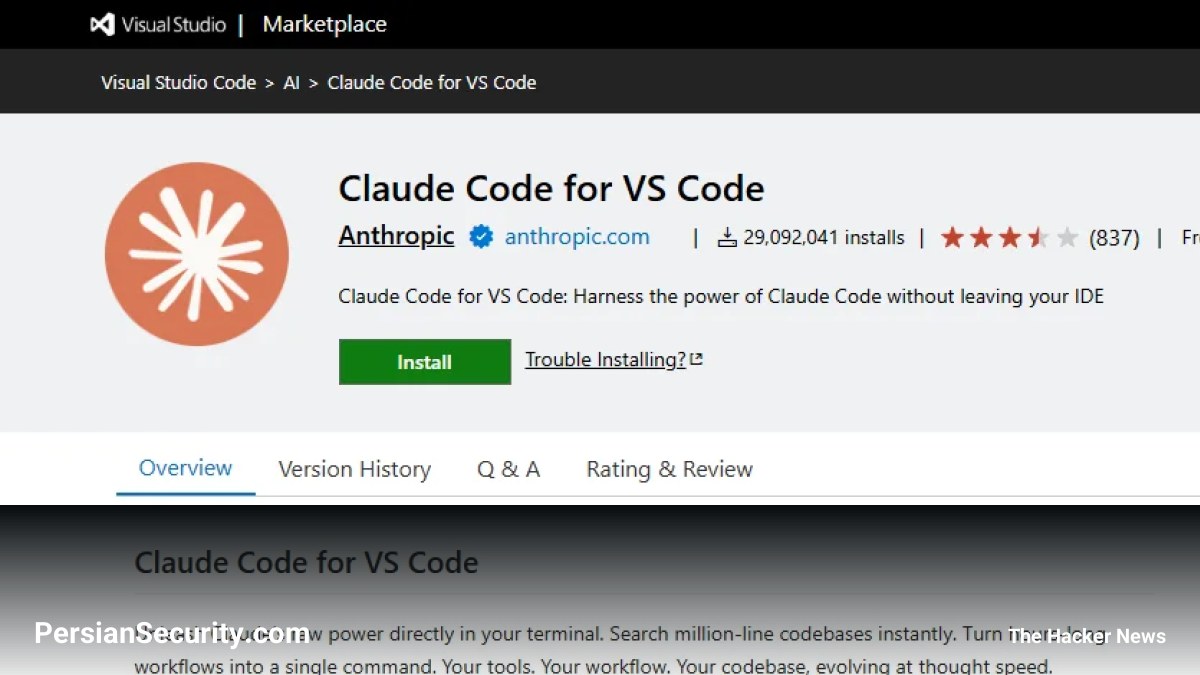
محققان امنیت سایبری فاش کردند که افزونه رسمی Claude Code در بازارچه (Marketplace) پلتفرم Cursor مورد حمله قرار گرفته است تا یک بکدور (Backdoor) پایدار از نوع SSH را روی سیستمهای آلوده نصب کند.
این حادثه به نفوذ به Cursor Marketplace نسبت داده شده است که باعث شد پلتفرم برنامهنویسی هوش مصنوعی Cursor برای حذف بدافزار، سرویس خود را به طور موقت از دسترس خارج کند. طبق اعلام Cursor، این نسخه مخرب که با نام anthropic.claude-code نسخه 2.1.313 خود را معرفی میکرد، توسط Anthropic توسعه نیافته و حداکثر ۵,۰۰۰ کاربر را تحت تأثیر قرار داده است.
جزئیات فنی حمله
این افزونه مخرب حاوی یک لودر (Loader) ۶۶ خطی در بستهی JavaScript خود است که قبل از کدهای اصلی افزونه قرار میگیرد. عملکرد این بدافزار به شرح زیر است:
- ایجاد دسترسی: پس از راهاندازی VS Code، این افزونه یک کلید SSH کنترلشده توسط مهاجم را به فایل
~/.ssh/authorized_keysکاربر اضافه میکند. برای پنهانکاری، این کلید با نامsvc-telemetryذخیره میشود. - ایجاد تونل معکوس (Reverse Tunnel): بدافزار تلاش میکند از طریق یک تونل معکوس به آیپی
134.209.82[.]225، دسترسی SSH را در سیستمعاملهای Windows، Linux و macOS برقرار کند. - تداوم حضور (Persistence): برای حفظ حضور خود، از مکانیزمهای سیستمعامل مانند Scheduled Task (در ویندوز)، Crontab (در لینوکس) و LaunchAgent (در macOS) استفاده میکند.
- سرقت اطلاعات: دادههای شناسایی سیستم (Reconnaissance) از طریق درخواستهای HTTP بدون رمزنگاری به آدرس
134.209.82[.]225:8099/beaconارسال میشود.
اقدامات اصلاحی و مقابله
اگرچه ایجاد سرویس SSH محلی نیازمند دسترسی مدیریت (Admin Rights) است که ممکن است در برخی سیستمها با شکست مواجه شود، اما بدافزار همچنان اقدام به اضافه کردن کلید SSH، ایجاد تداوم حضور و ارسال اطلاعات سیستم میکند. کاربران و مدیران امنیت توصیه میشوند اقدامات زیر را انجام دهند:
- ایزوله کردن (Isolate) میزبانهای آلوده از شبکه برای جلوگیری از حرکت عرضی (Lateral Movement).
- حذف کلیدهای SSH غیرمجاز از فایلهای تنظیمات کاربر.
- پاکسازی مکانیزمهای تداوم حضور (Persistence mechanisms) از سیستمعامل.
- چرخش (Rotate) تمامی اعتبارنامهها (Credentials)، توکنها و نشستهای (Sessions) فعال.
بهروزرسانی (اکتبر 30, 2026 — sophos.com)
بهروزرسانی: گزارشهای جدید از حمله به افزونه Claude Code در بازارچه Cursor، جزئیات نگرانکنندهای را فاش کرده است. طبق بررسیها، نسخه مخرب 2.1.313 در تاریخ ۲۹ اکتبر ۲۰۲۶، برای بازهای مشخص در دسترس بوده و تخمین زده میشود که تا ۵,۰۰۰ کاربر از این نسخه استفاده کرده باشند.
تحلیلهای فنی نشان میدهد که این افزونه با افزودن یک کلید SSH کنترلشده توسط مهاجم به فایل authorized_keys، تلاش میکند یک تونل معکوس (Reverse SSH Tunnel) به آیپی 134.209.82[.]225 ایجاد کند. نکته بسیار حیاتی این است که حذف (Uninstall) افزونه به تنهایی برای پاکسازی سیستم کافی نیست؛ زیرا مکانیزمهای پایداری (Persistence) و کلیدهای SSH مهاجم همچنان باقی میمانند.
تیمهای امنیتی توصیه میکنند سازمانها بلافاصله سیستمهای دارای Cursor را بررسی کرده و در صورت مشاهده نسخه 2.1.313، اقدامات زیر را انجام دهند:
- حذف دستی کلیدهای SSH غیرمجاز و مکانیزمهای پایداری (Persistence) ایجاد شده.
- متوقف کردن فرآیندهای مربوط به تونلهای مشکوک.
- تعویض (Rotate) تمامی اعتبارنامهها و رمزهای عبوری که در معرض خطر بودهاند.