
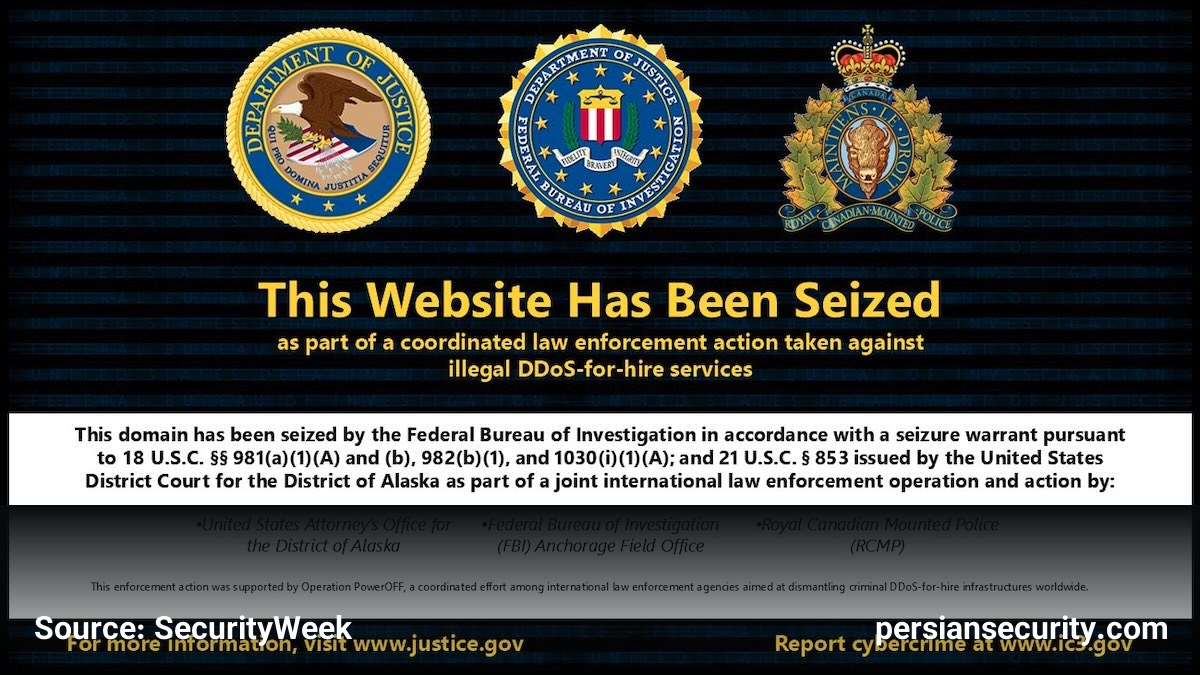
سرویس NightmareStresser که یکی از قدیمیترین پلتفرمهای ارائه خدمات حملات منع سرویس توزیع شده (DDoS) در قالب مدل «اجارهای» بود، در پی یک عملیات coordinated بینالمللی متوقف شد.
جزئیات عملیات توقف
وزارت دادگستری ایالات متحده اعلام کرد که FBI دامنههای مرتبط با این سرویس Booter را توقیف کرده است. در حال حاضر، کاربرانی که قصد دسترسی به دامنههای nightmare-stresser[.]com و nightmarestresser[.]org را دارند، با بنر توقیف توسط مقامات مواجه میشوند.
تاریخچه و مقیاس فعالیت
بر اساس گزارشهای رسمی، این سرویس از سال ۲۰۲۲ فعال بوده و صدها هزار حمله DDoS را علیه اهداف مختلف در سراسر جهان سازماندهی کرده است. با این حال، تحلیلهای پژوهشگران امنیتی نشان میدهد که NightmareStresser احتمالاً از سال ۲۰۱۶ تأسیس شده و پس از توقف سرویسهای رقیب در سال ۲۰۱۸، محبوبیت یافت و در سال ۲۰۱۹ به بزرگترین ابزار DDoS تبدیل شد.
- تعداد کاربران: تا سال ۲۰۲۵ نزدیک به یک میلیون کاربر.
- ظرفیت عملیاتی: توانایی اجرای ۳,۰۰۰ تا ۴,۰۰۰ حمله در هر ساعت.
- روش پرداخت: پذیرش ارزهای دیجیتال (Cryptocurrency).
- محدودیتها: این سرویس از حمله به دامنههای دولتی، آموزشی و بیمارستانی خودداری میکرد.
عملیات PowerOFF و رویکرد جهانی
توقف NightmareStresser بخشی از عملیات گستردهتری به نام Operation PowerOFF است. هدف این عملیات، شناسایی و متلاشی کردن زیرساختهای DDoS-for-hire در سطح جهانی و پاسخگو کردن افرادی است که این سرویسها را مدیریت میکنند.
مقامات امنیتی اشاره کردند که سرویسهای Booter یا Stresser به دلیل سد ورود پایین (Low-entry barrier)، ابزاری جذاب برای افرادی هستند که قصد ورود به دنیای جرایم سایبری را دارند. در طی ۸ سال گذشته، ایالات متحده ۱۲ تسهیلکننده حملات DDoS را متهم کرده و بیش از ۱۰۰ دامنه مرتبط با این سرویسها را توقیف نموده است.


