
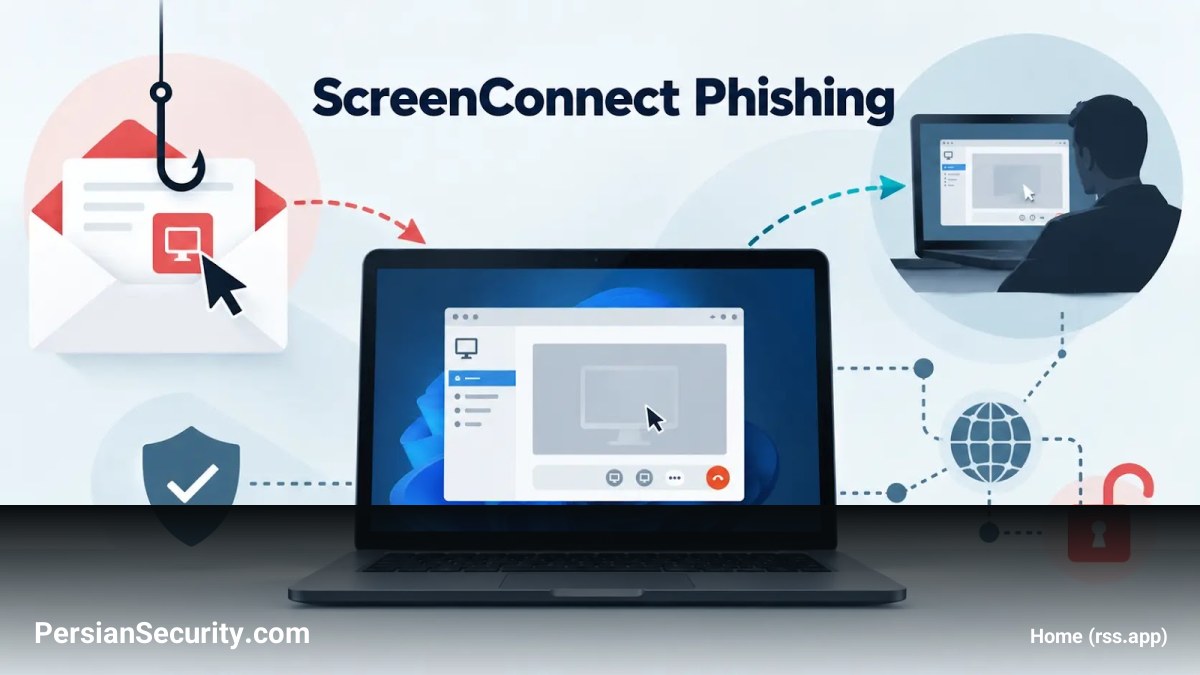
عوامل تهدید (Threat Actors) بهطور فزایندهای از طریق سوءاستفاده از نرمافزارهای قانونی مدیریت و نظارت از راه دور (RMM)، روشهای شناسایی بدافزار را دور میزنند و به جای استفاده از Implantهای سفارشی، از ابزارهای معتبر بهره میبرند.
جزئیات عملیات فیشینگ
در یک عملیات فیشینگ اخیر، مهاجمان یک کلاینت واقعی و دارای امضای دیجیتال از نرمافزار ConnectWise ScreenConnect را توزیع کردهاند. این کلاینت بهگونهای پیکربندی شده بود که دسترسی از راه دور به زیرساختی را برقرار کند که توسط مهاجم کنترل میشد.
- سناریویe حمله: پیامهای ارسالی ادعا میکردند مبلغی (حدود ۵,۷۴۵ دلار) دریافت شده و از کاربر میخواستند برای مشاهده جزئیات سفارش، یک فایل PDF را باز کند.
- روش فریب: مهاجمان از تکنیک کلاهبرداری بازگشت وجه (Refund Scam) استفاده کرده و شمارهای برای تماس با خدمات مشتریان در صورت عدم تایید پرداخت قرار داده بودند.
- مکانیسم توزیع: به جای فایل PDF، لینک موجود در ایمیل کاربر را به یک فایل اجرایی Windows (با پسوند .exe) هدایت میکرد که به دلیل داشتن امضای دیجیتال معتبر، توسط کنترلهای امنیتی ایمیل و وب، بیخطر تشخیص داده میشد.
تحلیل فنی Payload
بررسیها نشان داد که فایل توزیع شده یک کلاینت اصیل ScreenConnect است که توسط ConnectWise, LLC و با گواهینامه DigiCert G4 امضا شده است. هیچ نشانهای از دستکاری در کد یا تغییر در فایل پس از امضا (مانند Certificate-table abuse) مشاهده نشد. در واقع، مهاجمان یک کلاینت قانونی را تهیه کرده و تنظیمات اتصال (Connection Settings) خود را در پیکربندی آن جایگذاری کردهاند.
این کلاینت بهگونهای تنظیم شده بود که از طریق پورت 443 TCP با یک Instance ابری در دامنه screenconnect.com ارتباط برقرار کند. پس از اجرای نصبکننده توسط قربانی، مهاجم میتواند بهطور کامل سیستم هدف را مشاهده و کنترل کند.
چالشهای شناسایی و دفاع
این تکنیک نیاز به توسعه یک Trojan دسترسی از راه دور (RAT) سفارشی را از بین میبرد. از آنجایی که فایل دارای امضای دیجیتال معتبر است، احتمال اعتماد کاربر به آن بیشتر است و در محیطهایی که ابزارهای پشتیبانی از راه دور رایج هستند، بهراحتی نفوذ میکند. این موضوع شناسایی را دشوار میکند زیرا امضای معتبر تنها ثابت میکند فایل از سوی سازنده نرمافزار صادر شده است، اما ثابت نمیکند که پیکربندی مدیریت از راه دور توسط سازمان قربانی تایید شده باشد.
توصیههای امنیتی برای SOC و مدیران امنیت
سازمانها باید هرگونه نصب غیرمنتظره ScreenConnect، بهویژه پس از دریافت ایمیلهای مربوط به فاکتورها یا بهروزرسانیهای نرمافزاری را به عنوان یک حادثه امنیتی (Security Incident) تلقی کنند. اقدامات پیشنهادی عبارتند از:
- مدیریت دسترسی: استفاده از MFA برای مدیریت ابزارهای RMM و محدود کردن محصولات غیرمجاز از طریق Application Control یا AppLocker.
- مانیتورینگ: رصد ایجاد سرویسهای ScreenConnect و بررسی پروسههای
ScreenConnect.ClientService.exeوScreenConnect.WindowsClient.exe. - تحلیل ترافیک: بررسی اتصالات خروجی غیرعادی به Relay Hostهای مربوط به ScreenConnect.
- سیاست Allowlisting: تفکیک بین «ناشران نرمافزاری مورد اعتماد» و «نمونههای (Instances) تایید شده» برای ابزارهای پشتیبانی.


