
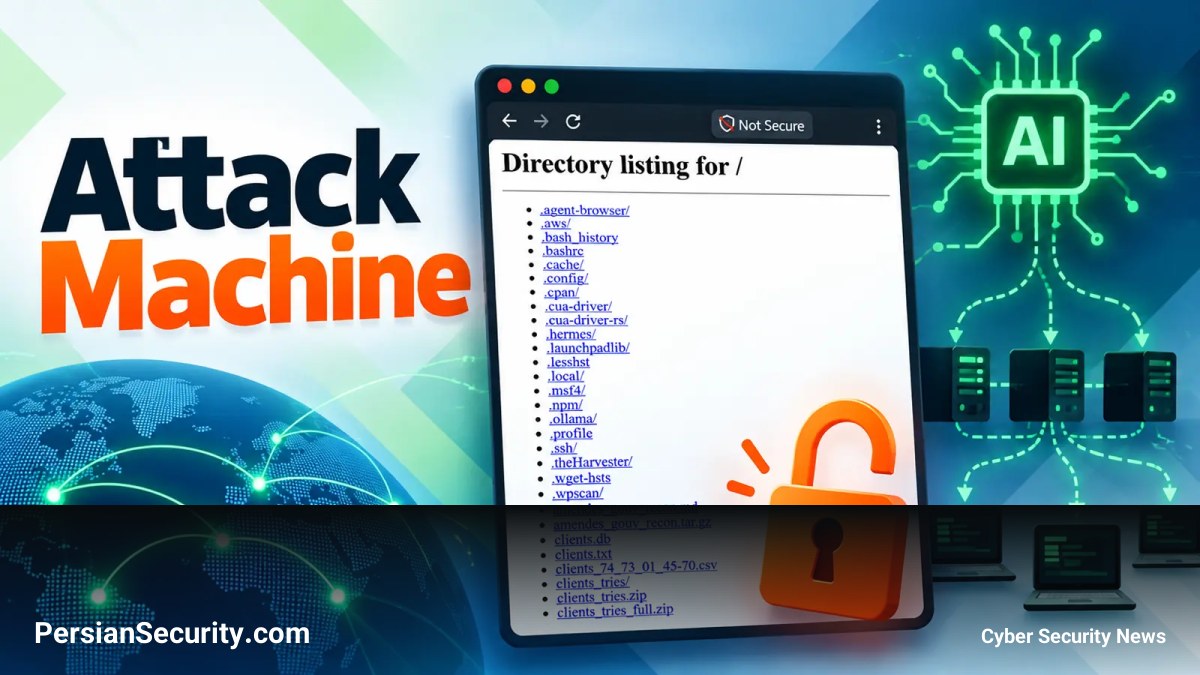
یک گروه مجرم مرتبط با Blackhatsect0r و DXQRTXX سیستمی خودکار برای شناسایی نقاط ضعف در سراسر اینترنت طراحی کرده بودند، اما به دلیل یک اشتباه امنیتی، پنل مدیریتی این سیستم بدون احراز هویت در دسترس عموم قرار گرفت. این سرور افشا شده شامل یک خزانه اعتبار (Credential Vault)، کد منبع (Source Code)، تاریخچه چتها، یادداشتهای کلاهبرداری و لیستی از اهداف بود که دیدگاهی نادر از یک عملیات در حال اجرا را ارائه میدهد.
ترکیب شناسایی انبوه و حملات هدفمند
این گروه از استراتژی شناسایی انبوه (Mass Discovery) در کنار تمرکز بر اهداف خاص استفاده میکردند. زیرساخت آنها به دنبال سرویسهای اکسپوز شده (Exposed Services)، اعتبارهای لو رفته و تنظیمات ضعیف اپلیکیشنها میگشت و نتایج را برای استفادههای بعدی سازماندهی میکرد.
تحلیلگران ThreatMon در محیط افشا شده، ۱۶,۴۱۵ رکورد اعتبار و حدود ۴۹۸,۰۰۰ URL هدف را شناسایی کردند که شامل ۴۴۹ زیردامنه دولتی فرانسه بود. نکته قابل توجه این است که این گروه در کانال تلگرام خود درباره امنیت عملیاتی (OpSec) بحث کرده بودند، اما در نهایت فایلهایی را افشا کردند که تمام فعالیتهای آنها را نقشهبرداری میکرد.
معماری ماشین حمله خودکار
مطالب بازیابی شده نشان میدهد که این عملیات برای تداوم (Persistence) طراحی شده بود، نه حملات یکباره. این گروه یک چارچوب فرماندهی و کنترل (C2 Framework) با زبان Go و یک موتور شناسایی با زبان Python توسعه داده بودند که بهطور مداوم در جستجوی سیستمها بود.
- بررسی رکوردهای گواهینامه (Certificate Records)
- تحلیل دادههای DNS
- تست مکرر زیردامنهها برای یافتن اهداف بالقوه
اگرچه گزارشهای قبلی این گروه را به گردش کارهای کمکگرفته از هوش مصنوعی (AI-assisted) مرتبط میدانستند، اما مستندات ThreatMon بیشتر بر خودکارسازی فرآیند شناسایی تأکید دارد تا هدایت مستقیم هر نفوذ توسط AI.
از شناسایی تا سوءاستفاده
این سرور حاوی نمونههای بدافزار نبود، بلکه ابزارهای عملیاتی شامل اعتبارهای دیتابیس، ایمیل، کلود و توسعهدهندگان را در خود جای داده بود. دو مورد از تلاشهای هدفمند این گروه به شرح زیر است:
- سیستم پرداخت جریمههای ترافیکی فرانسه (ANTAI): مهاجمان با بررسی کدهای سمت کلاینت، سعی کردند توکنهای احراز هویت بسازند و رکوردهای پرداخت را استخراج کنند.
- یک صرافی ارز دیجیتال: پس از یافتن یک فایل محیطی (Environment File) قابل خواندن، مهاجمان به دنبال دسترسیهای سطح بالا (Elevated Access) برای بررسی موجودی حسابها و برداشت وجه بودند.
در هیچکدام از این زنجیرههای حمله از زیرو دِی استفاده نشده بود؛ بلکه تماماً بر پایه فایلهای پیکربندی افشا شده، اسرارهای سختافزاری (Hardcoded Secrets) و اپلیکیشنهایی بود که اطلاعات حساس را در مرورگر نمایش میدادند.
توصیههای امنیتی برای مدیران SOC و CISOها
این حادثه ثابت میکند که کدهای پیچیده نمیتوانند جایگزین کنترلهای دسترسی (Access Controls) ساده و موثر شوند. برای مقابله با این نوع حملات خودکار، اقدامات زیر توصیه میشود:
- حذف فایلهای پیکربندی و کنترل نسخه (Version-control) از مسیرهای عمومی.
- نگهداری کلیدهای امضای توکن (Token-signing keys) صرفاً در سمت سرور.
- جایگزینی اسرارهای پیشفرض یا ضعیف و چرخش (Rotate) اعتبارهای احتمالا لو رفته.
- مانیتورینگ مداوم ردپای خارجی (External Footprint) و بررسی لاگها برای شناسایی فعالیتهای شناسایی (Reconnaissance) مکرر.


