
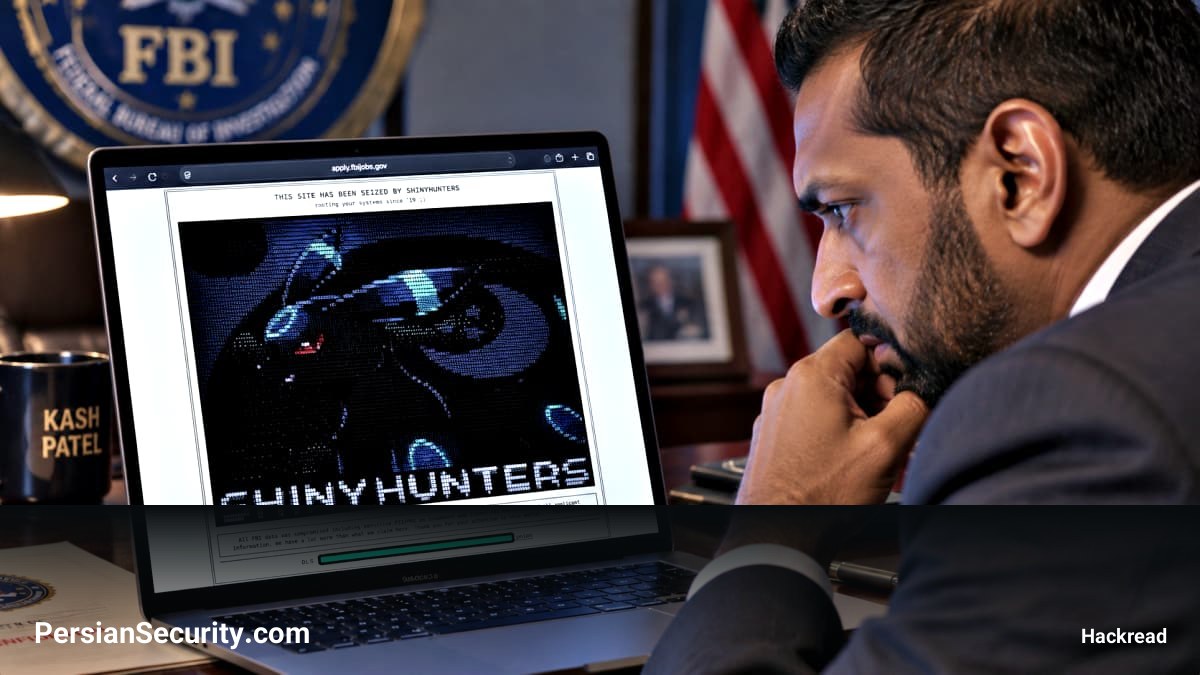
گروه هکری ShinyHunters مسئولیت نفوذ به سیستمهای اداره تحقیقات فدرال آمریکا (FBI) را بر عهده گرفته است. این گروه با تغییر چهره (Defacement) پورتال رسمی درخواست شغل FBI، مدعی شده است که به اطلاعات حساس کارکنان این سازمان و متقاضیان استخدامی دسترسی پیدا کرده است.
جزئیات حمله و تغییر چهره وبسایت
در تاریخ ۲۲ سپتامبر ۲۰۲۶، وبسایت apply.fbijobs.gov به جای رابط کاربری معمول، پیامی با متن «این سایت توسط ShinyHunters تصاحب شده است» را به همراه لینک سایت افشای دادههای این گروه در دارکوب نمایش داد. طبق ادعای این گروه، اطلاعات شناسایی شخصی (PII) و اطلاعات سلامت محافظتشده (PHI) مربوط به کارکنان فعلی و سابق FBI و همچنین متقاضیان استخدام سرقت شده است.
دامنه نفوذ و سیستمهای هدف
گروه ShinyHunters در بیانیهای ادعا کرد که اطلاعات مربوط به «تقریباً تمامی ماموران FBI» و متقاضیان پستهای Special Agent را در اختیار دارد. این گروه همچنین مدعی شد که به سرویسهای متعددی از جمله Criminal Justice (CJ)، HR و Medlink نفوذ کرده است. اگرچه تعداد دقیق رکوردها اعلام نشده، اما این گروه مدعی است بین ۲ تا ۳ ترابایت داده را دانلود کرده است.
استفاده از آسیبپذیری Zero-Day در Oracle PeopleSoft
در مورد متدولوژی حمله، ShinyHunters ادعا میکند که از یک آسیبپذیری ناشناخته یا Zero-Day در نرمافزار Oracle PeopleSoft استفاده کرده است. طبق گفتههای این گروه، آنها ابتدا توانستند قابلیت اجرای کد از راه دور (RCE) را روی یک سرور به دست آورند و سپس از طریق حرکت عرضی (Lateral Movement) به سایر زیرساختهای مدیریت شده توسط FBI، از جمله سیستمهای میزبانی شده در AWS GovCloud، نفوذ کنند.
انگیزه حمله: پاسخ به گزارشهای FBI
برخلاف بسیاری از حملات، ShinyHunters اعلام کرده است که انگیزه این حمله مالی نبوده است. این گروه مدعی است که این اقدام در پاسخ به گزارشهای منتشر شده توسط FBI در سه ماهه دوم سال ۲۰۲۶ است که در آن ادعاهایی درباره متدهای عملیاتی این گروه، از جمله انجام حملات Swatting و تهدید خانواده قربانیان مطرح شده بود. این گروه از FBI خواسته است تا گزارشهای مذکور را اصلاح یا حذف کند.
وضعیت فعلی پورتال
پس از شناسایی حمله، پورتال استخدامی FBI از حالت Deface خارج شده و در حال حاضر صفحهای با عنوان «در حال تعمیرات برنامهریزی شده» (Scheduled Maintenance) را نمایش میدهد، اما هیچ اشارهای به حادثه نفوذ یا حمله ShinyHunters در این صفحه نشده است.


