
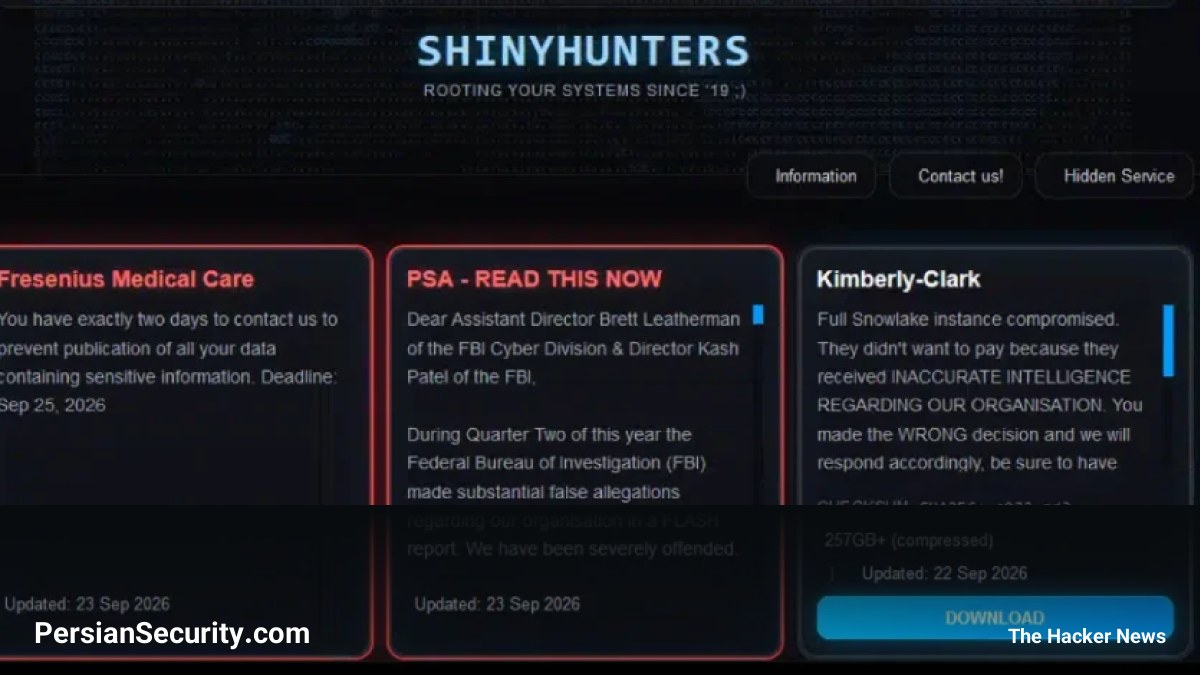
گروه اخاذی سایبری ShinyHunters ادعا کرده است که موفق به نفوذ به سیستمهای اداره تحقیقات فدرال آمریکا (FBI) شده و دادههای حساس مربوط به کارکنان فعلی، سابق و متقاضیان استخدام در این سازمان را به سرقت برده است.
جزئیات ادعاهای مهاجمان
این گروه در بیانیهای در وبسایت Dark Web خود اعلام کرد که دسترسی به سرویسهای متعددی از جمله Criminal Justice (CJ)، بخش منابع انسانی (HR) و Medlink به دست آورده است. به گفته این گروه، هدف قرار دادن FBI در پاسخ به هشدار عمومی (PSA) این سازمان در ماه می ۲۰۲۶ منتشر شده بود که در آن به حملات ShinyHunters علیه سیستم مدیریت یادگیری (LMS) Canvas اشاره شده بود.
رویکرد فنی و بهرهبرداری از آسیبپذیری
سخنگوی ShinyHunters مدعی شده است که برای دستیابی به Remote Code Execution (RCE) و تغییر چهره (Deface) سایت استخدامی FBI، از یک آسیبپذیری زیرو دِی جدید در نرمافزار Oracle PeopleSoft استفاده کرده است. اگرچه هنوز جزئیات دقیقی از یک RCE پیشاحرازی (Pre-authenticated) در PeopleSoft منتشر نشده، اما این گروه پیشتر در ژوئن ۲۰۲۶ از یک نقص مشابه (CVE-2026-35273) برای نفوذ به شبکههای سازمانی استفاده کرده بود.
واکنشها و تحلیلهای امنیتی
FBI در بیانیهای اعلام کرد که از ادعاهای مربوط به فعالیتهای غیرمجاز در دامنه FBIjobs.gov مطلع است و در حال بررسی موضوع است. از سوی دیگر، تحلیلگران امنیتی معتقدند ادعای نفوذ به FBI توسط یک برند جنایی سایبری (در مقابل گروههای دولتی)، حرکتی تحریکآمیز و غیرمعمول است.
اتای مائور، نایب رئیس بخش Threat Intelligence در Cato Networks، اشاره کرد که متدهای اخیر ShinyHunters به جای نفوذ ساده به محیط فنی، بر سوءاستفاده از مسیرهای شناسایی مورد اعتماد (Trusted Identity Paths) متمرکز است. این متدها شامل موارد زیر است:
- مهندسی اجتماعی از طریق Help-desk
- استفاده از اپلیکیشنهای OAuth مخرب
- سرقت توکنهای یکپارچهسازی SaaS
این تحلیل نشان میدهد که سازمانهای دولتی و خصوصی باید بر حفاظت از هویتها و روابط اعتماد شخص ثالث (Third-party Trust) تمرکز بیشتری داشته باشند.


