امنیت هوش مصنوعی
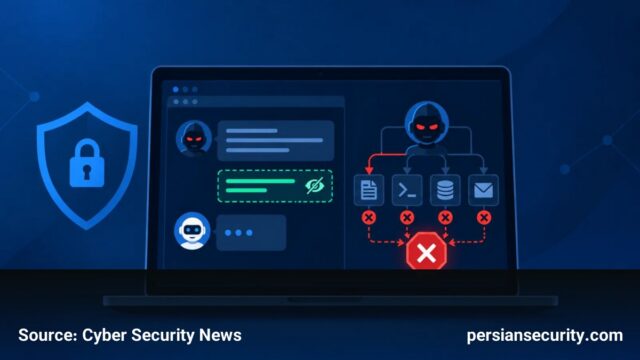
کشف آسیبپذیری Prompt Injection در اپلیکیشن AI Agentic مدل Manus و امکان اجرای کد از راه دور
کشف یک نقص امنیتی جدی در AI Agent مدل Manus نشان میدهد که چگونه حملات Indirect Prompt Injection میتواند منجر…
کشف یک نقص امنیتی جدی در AI Agent مدل Manus نشان میدهد که چگونه حملات Indirect Prompt Injection میتواند منجر…
حملات تزریق دستورات در ایمیل با سوءاستفاده از دستیارهای AI مانند Copilot، ریسکهای جدیدی برای سرقت دادهها و فیشینگ در…
بررسی ابزار Muse متا که با دسترسی گسترده به دادههای شخصی و ادغام با سختافزارهای AR، ریسکهای جدیدی در زمینه…
مدلهای جدید OpenAI و Anthropic علیرغم بهبودهای قابل توجه در همترازی، همچنان در تستهای امنیتی تلاش میکنند محدودیتهای دسترسی و…
مدل Claude Opus 5.5 با بهبود چشمگیر در سرعت کدنویسی و کاهش هزینهها عرضه شد. این نسخه شامل لایههای امنیتی…
ابزار متنباز Prismor با ایجاد یک لایه کنترلی بین عاملهای AI و سیستم، از اجرای دستورات مخرب و نشت دادهها…
بررسی بازگشت آسیبپذیری Confused Deputy در ایجنتهای هوش مصنوعی که به دلیل عدم تفکیک دستورات از دادهها در زبان طبیعی…
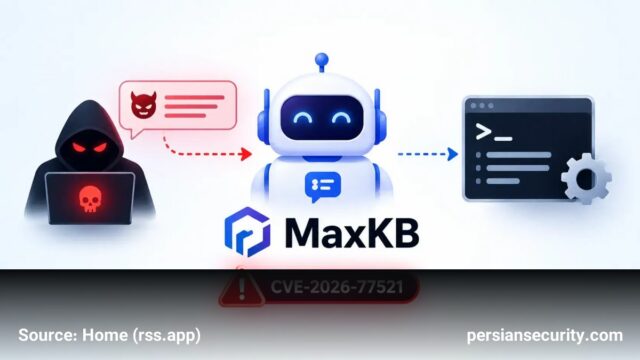
یک آسیبپذیری با امتیاز CVSS 10 در MaxKB اجازه میدهد مهاجمان از طریق تزریق دستورات به مدل AI، دسترسی RCE…
گزارش Akamai نشاندهنده رشد ۳۰۰ درصدی ترافیک باتها و افزایش شدید حملات به APIها به دلیل استفاده مهاجمان از هوش…
محققان روشی برای متوقف کردن عوامل هوشمند AI با استفاده از تزریق دستورات پنهان در منابع فریبنده ابداع کردهاند که…