امنیت وب و نرمافزار
آسیبپذیری Stored XSS در سیستم GestSup؛ امکان اجرای کد در نشستهای تکنسینها (CVE-2026-102374)
یک آسیبپذیری Stored XSS در نسخههای قدیمی GestSup کشف شده است که به مهاجمان اجازه میدهد از طریق ارسال ایمیلهای…
یک آسیبپذیری Stored XSS در نسخههای قدیمی GestSup کشف شده است که به مهاجمان اجازه میدهد از طریق ارسال ایمیلهای…
آسیبپذیری بحرانی در افزونه OAuth پلتفرم Flarum امکان تصاحب حسابهای کاربری و مدیران را از طریق نقص در احراز هویت…
اتحاد Blueprint با هدف ایجاد استانداردهای حاکمیتی برای AI Agents، بر ضرورت پیادهسازی Kill Switch از طریق مدیریت متمرکز توکنهای…
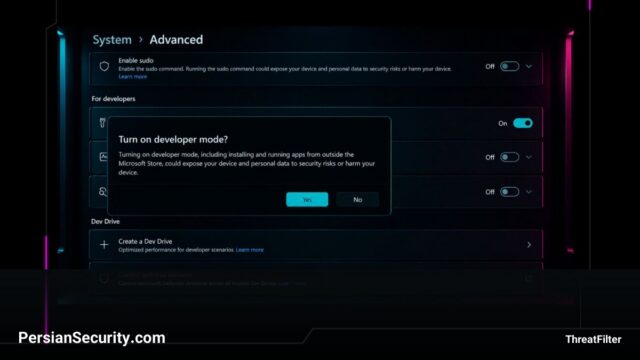
کشف روشی برای سرقت توکنهای OAuth مایکروسافت با استفاده از بستههای AppX که از طریق Developer Mode فعال شده و…
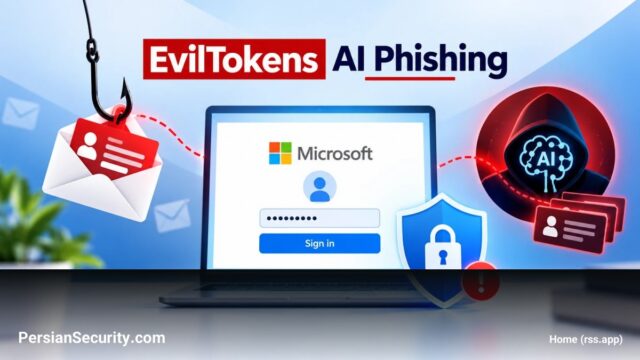
پلتفرم EvilTokens با سوءاستفاده از مکانیزم Device Code مایکروسافت و کمک هوش مصنوعی، توانسته است هزاران حساب سازمانی را با…
یک آسیبپذیری RCE با امتیاز ۹.۸ در F5 BIG-IP APM شناسایی شده که به عنوان زیرو دِی مورد سوءاستفاده قرار…
یک آسیبپذیری بحرانی RCE در F5 BIG-IP APM با امتیاز CVSS 9.8 شناسایی شده که به مهاجمان اجازه میدهد بدون…
مایکروسافت پلتفرم EvilTokens را که با استفاده از AI و سوءاستفاده از پروتکل OAuth، ۱۲ هزار حساب سازمانی را هدف…
بررسی بازگشت آسیبپذیری Confused Deputy در ایجنتهای هوش مصنوعی که به دلیل عدم تفکیک دستورات از دادهها در زبان طبیعی…
پلتفرم EvilTokens با سوءاستفاده از جریان Device Code و بهرهگیری از هوش مصنوعی، توانسته است MFA را دور زده و…