
یک روش جدید برای سرقت توکنهای OAuth کشف شده است که در آن از بستههای Sideloaded AppX برای سوءاستفاده از میزبانهای وب AppX دارای امضای مایکروسافت استفاده میشود. این حمله با نمایش یک صفحه ورود (Sign-in) کاملاً قانونی مایکروسافت، توکنهای دسترسی کاربر را به سرقت میبرد. از آنجایی که تمامی اجزای این زنجیره توسط مایکروسافت امضا شدهاند، سیستمهای تشخیص مبتنی بر امضا (Signature-based detection) قادر به شناسایی آن نیستند.
مکانیسم حمله و پیشنیازها
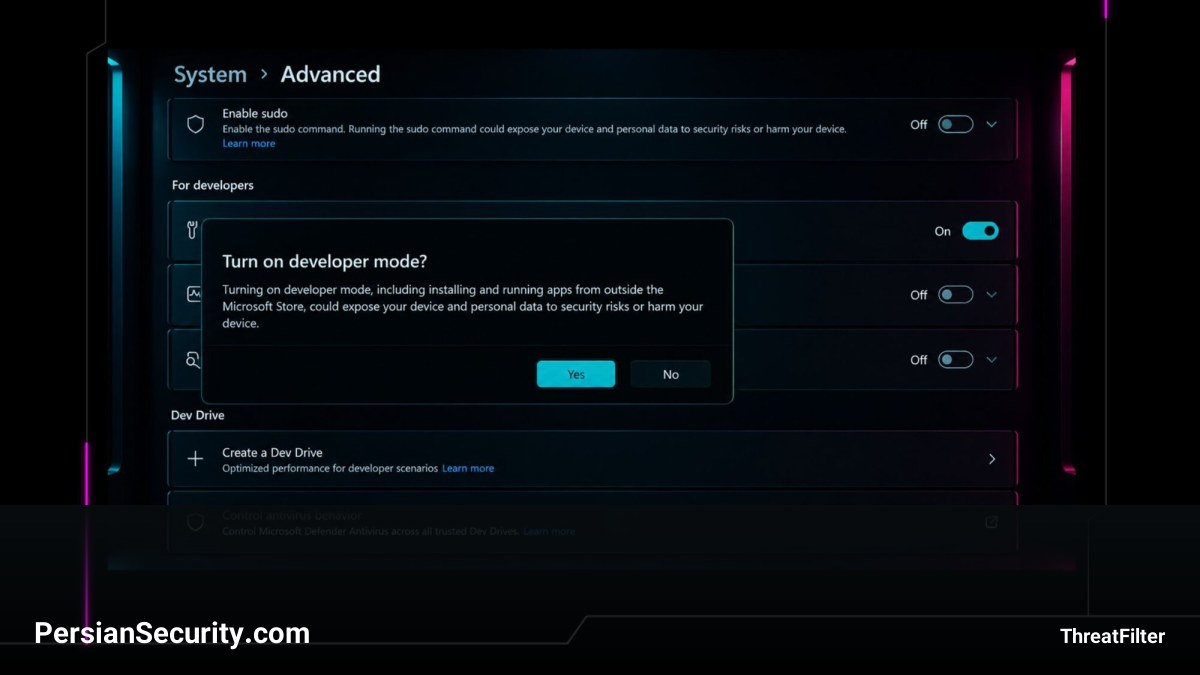
این حمله در مرحله پس از نفوذ (Post-compromise) رخ میدهد و نیازمند اجرای کد در نشست کاربر و فعال بودن Developer Mode (یا سیاستهای Sideloading سازمانی) است. این تنظیم، نقطه اصلی آسیبپذیری است. در صورت فعال بودن این حالت، مهاجم میتواند یک بسته AppX حداقلی را ثبت کند که در فایل Manifest آن، دسترسی WindowsRuntimeAccess="all" تعریف شده باشد.
در این حالت، جاوااسکریپت کنترل شده توسط مهاجم در داخل یک پروسه مورد اعتماد مایکروسافت (مانند WWAHost.exe) اجرا شده و به APIهای سطح سیستم از جمله WebAuthenticationBroker دسترسی پیدا میکند. این API اجازه میدهد تا یک دیالوگ ورود واقعی از login.microsoftonline.com نمایش داده شود. کاربر حتی با عبور از MFA (احراز هویت چندعاملی)، توکنهای Access و Refresh را به سرور مهاجم ارسال میکند، زیرا هیچ صفحه فیشینگ یا دامنه جعلی در کار نیست و کل جریان احراز هویت واقعی است.
تاثیرات و دامنه تخریب
- دسترسی پایدار: توکنهای Refresh سرقت شده، دسترسی طولانیمدت به دادههای Microsoft 365 کاربر را فراهم میکنند.
- دامنه دسترسی (Blast Radius): بسته به سطح دسترسی کاربر قربانی، مهاجم میتواند به ایمیلها، فایلهای OneDrive، پیامهای Teams و حتی ثبت وقایع (Audit Logs) دسترسی یابد.
- دور زدن MFA: از آنجایی که کاربر به صورت قانونی احراز هویت میکند، توکنهای بهدستآمده کاملاً معتبر هستند و MFA را دور میزنند.
تشخیص و مقابله
تشخیص این حمله در سطح میزبان دشوار است، اما در سطح شبکه امکانپذیر است. تمامی میزبانهای وب AppX از موتور قدیمی EdgeHTML استفاده میکنند که User Agent آنها MSAppHost/3.0 است. در حالت عادی، این User Agent تنها با دامنههای مایکروسافت ارتباط برقرار میکند.
راهکار تشخیص: مانیتورینگ ترافیک شبکه برای شناسایی User Agent مدل MSAppHost/3.0 که به مقاصدی خارج از دامنههای رسمی مایکروسافت متصل میشود. هرگونه ارتباط این User Agent با سرورهای غیرمایکروسافتی، نشانه اجرای یک بسته AppX مخرب است.
توصیههای امنیتی
مدیران SOC و CISOs باید وضعیت Developer Mode را در سازمان خود بررسی کرده و آن را در دستگاههایی که نیاز فنی ندارند، غیرفعال کنند. همچنین توصیه میشود سیاستهای GPO برای محدود کردن Sideloading اپلیکیشنها اعمال گردد.
