امنیت وب و نرمافزار
خطر تسخیر سازمانها از طریق کلیدهای فراموششده در GitHub Apps
نشت کلیدهای خصوصی GitHub Apps به دلیل عدم انقضای خودکار، امکان تسخیر کامل سازمانها و حملات زنجیرهای به محیطهای CI/CD…
نشت کلیدهای خصوصی GitHub Apps به دلیل عدم انقضای خودکار، امکان تسخیر کامل سازمانها و حملات زنجیرهای به محیطهای CI/CD…
تحقیقات GitGuardian نشان میدهد صدها کلید خصوصی GitHub App افشا شده همچنان فعال هستند و دسترسیهای خطرناکی مانند مدیریت سازمان…
مهاجمان با استفاده از درایورهای امضا شده توسط مایکروسافت و جعل هویت برندها در GitHub، توانستند ۱۴۵ ابزار امنیتی و…
شرکت CrowdSec در اثر حمله زنجیره تأمین TanStack و سرقت توکن OAuth از یک توسعهدهنده سابق، ۱۷۰ مخزن خصوصی GitHub…
حمله GHAPPIER با سوءاستفاده از حساب یک توسعهدهنده، منجر به مسمومسازی بسته npm و آلودگی دهها مخزن GitHub شد. این…
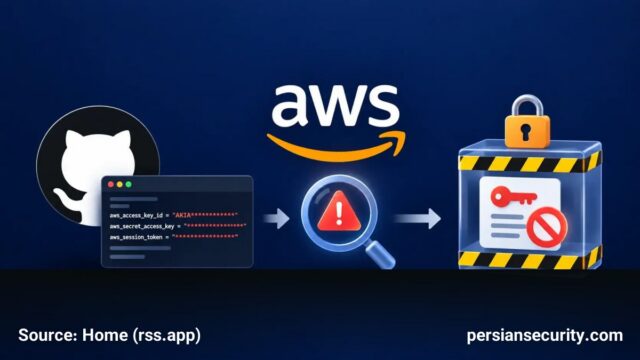
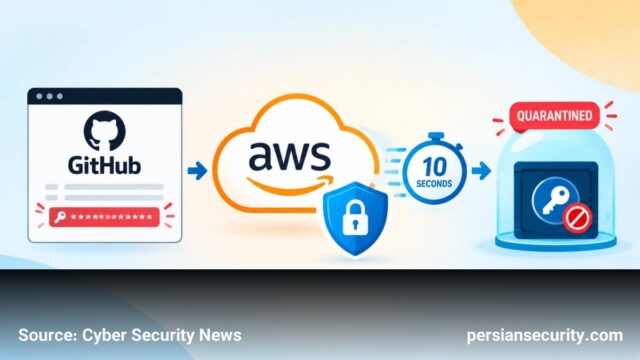
سرویس AWS با همکاری GitHub، کلیدهای IAM افشا شده در مخازن عمومی را شناسایی و طی چند ثانیه با اعمال…
مهاجمان با استفاده از صفحات جعلی در GitHub و تکنیکهای SEO، بدافزار Rapuncel Infostealer را از طریق جعل برند LastPass…
سرویس AWS با همکاری GitHub، کلیدهای IAM افشا شده را در کمتر از ۱۰ ثانیه شناسایی و با اعمال سیاستهای…
مهاجمان با استفاده از صفحات جعلی در GitHub و درایورهای سطح Kernel، ابزارهای EDR را غیرفعال کرده و بدافزار Rapuncel…
شرکت CrowdSec تأیید کرد که در اثر حمله زنجیره تأمین TanStack، دسترسی به ۳۰۰ مخزن کد در GitHub از جمله…