امنیت وب و نرمافزار
کشف آسیبپذیری CSRF در افزونه Hotel Booking وردپرس (CVE-2026-84166)
آسیبپذیری CSRF در افزونه Hotel Booking وردپرس به مهاجمان اجازه میدهد تا مدیران سایت را برای تغییر یا حذف سفارشات…
آسیبپذیری CSRF در افزونه Hotel Booking وردپرس به مهاجمان اجازه میدهد تا مدیران سایت را برای تغییر یا حذف سفارشات…
آسیبپذیری CVE-2026-93549 در افزونه CoCart وردپرس با غیرفعال کردن Nonceهای REST API، امکان اجرای حملات CSRF برای ایجاد حساب مدیر…
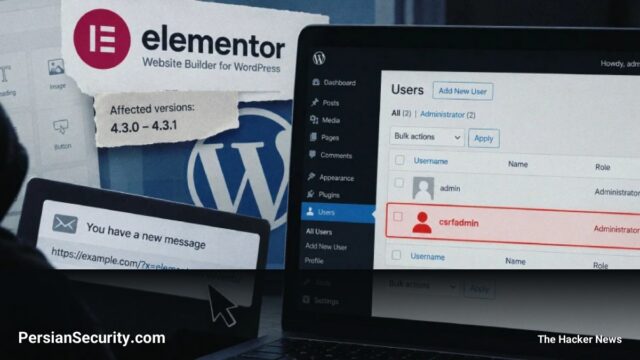
یک آسیبپذیری CSRF با شدت بالا در نسخههای 4.3.0 و 4.3.1 افزونه Elementor کشف شده که امکان ایجاد حساب مدیر…
آسیبپذیری CSRF در Cotonti به مهاجمان اجازه میدهد با فریب دادن مدیران احراز هویت شده، افزونههای سیستم را مدیریت یا…
آسیبپذیری CVE-2026-86066 در نرمافزار Horilla امکان اجرای حملات CSRF را فراهم میکند که منجر به تغییر غیرمجاز وضعیت درخواستهای حضور…
یک نقص امنیتی CSRF در نسخههای 4.3.0 و 4.3.1 افزونه Elementor اجازه میدهد مهاجمان با ارسال یک لینک مخرب، حساب…
یک آسیبپذیری CSRF در سیستم مدیریت دانشجویان ningzichun شناسایی شده که اجازه میدهد مهاجمان با استفاده از مهندسی اجتماعی، درخواستهای…
آسیبپذیری CSRF در REDAXO CMS به مهاجمان اجازه میدهد تا با فریب دادن مدیران سیستم، نسخههای دلخواه افزونهها را نصب…
آسیبپذیری Click2Shell در هسته وردپرس اجازه میدهد مهاجمان از طریق فریب مدیر سایت، قالبهای مخرب را نصب کرده و کدهای…
یک آسیبپذیری Account Fixation در پلتفرم Hatchet امکان تصاحب حسابهای کاربری را از طریق دستکاری فرآیند OAuth فراهم میکند. برای…