
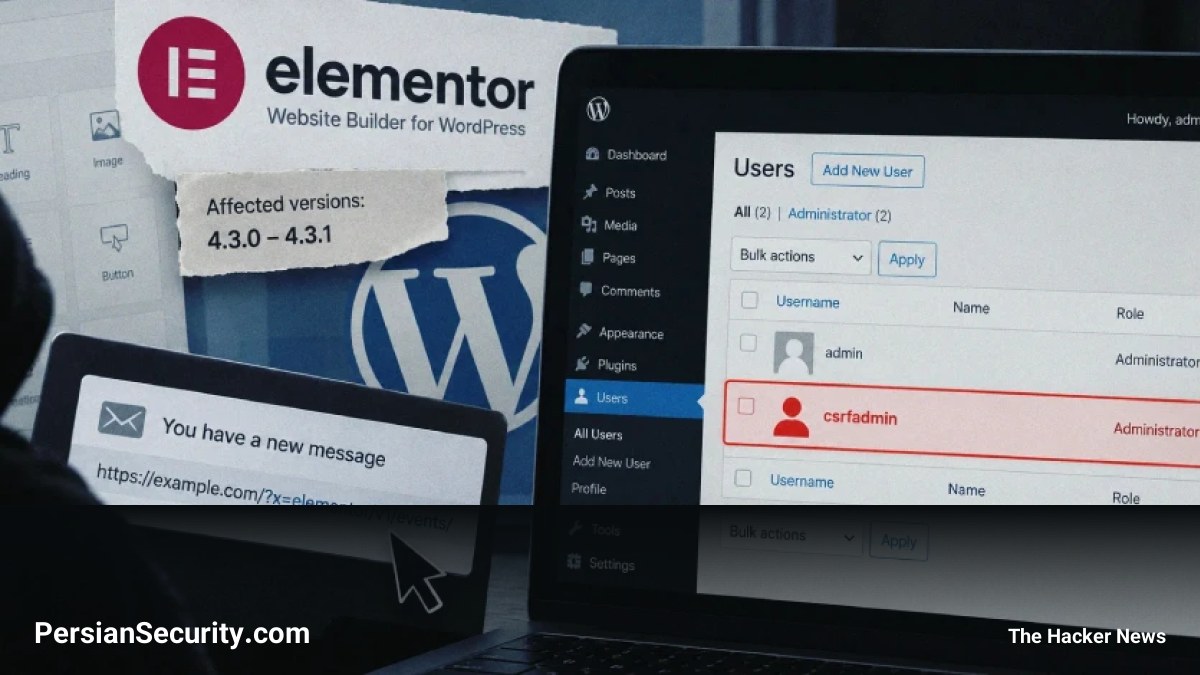
جزئیات مربوط به یک نقص امنیتی با شدت بالا در افزونه صفحهساز Elementor برای وردپرس منتشر شده است. این آسیبپذیری به مهاجمان اجازه میدهد تا بدون نیاز به احراز هویت، حسابهای مدیر (Administrator) جعلی ایجاد کرده و کنترل کامل وبسایت را در دست بگیرند.
جزئیات فنی و دامنه اثرگذاری
این نقص امنیتی از نوع Cross-Site Request Forgery (CSRF) است که امتیاز 8.8 از 10.0 در مقیاس CVSS دریافت کرده است. این باگ تنها نسخههای 4.3.0 و 4.3.1 این افزونه را تحت تأثیر قرار میدهد. با توجه به اینکه Elementor در بیش از 10 میلیون سایت فعال است، تخمین زده میشود که بیش از 2 میلیون سایت در معرض این خطر باشند.
مکانیسم حمله
طبق گزارش Patchstack، تنها با کلیک کردن یک کاربر مدیر (Logged-in Admin) روی یک لینک دستکاری شده، این کاربر هر اکشن REST API که دسترسی آن را دارد، به صورت خودکار اجرا میکند. در یک نصب استاندارد، این اتفاق منجر به ایجاد یک حساب مدیر دوم برای عامل تهدید میشود.
- بدون پیشنیاز: حمله به هیچ مورد خاصی مانند JavaScript، فرمهای ارسالی یا صفحهای تحت کنترل مهاجم نیاز ندارد.
- بسترهای انتقال: لینک مخرب میتواند به صورت یک تگ ساده در ایمیلها، پیامهای چت یا کامنتها ارسال شود.
ریشه آسیبپذیری
این مشکل از ماژول Editor Events نشأت میگیرد. در این ماژول، اگر عبارت elementor/v1/events/ در هر کجای URI درخواست ظاهر شود، سیستم حفاظت CSRF برای درخواستهای REST API که با کوکی احراز هویت شدهاند، نادیده گرفته میشود. از آنجایی که Query String توسط سازنده لینک نوشته میشود، مهاجم میتواند با افزودن یک پارامتر بیخطر، سیستم حفاظتی را دور بزند.
این Bypass کل سطح REST API سایت، شامل مسیرهای هسته وردپرس و سایر افزونههای نصب شده را شامل میشود. برای مثال، مهاجم میتواند از مسیر /wp/v2/users برای ایجاد حساب مدیر استفاده کند.
راهکار مقابله
این آسیبپذیری در نسخه 4.3.2 برطرف شده است. به تمامی مدیران سایتهایی که از این افزونه استفاده میکنند توصیه میشود فوراً به آخرین نسخه بهروزرسانی کنند تا از هرگونه نفوذ احتمالی جلوگیری شود.


